Innhold Vis
Epic stanser mesteparten av produktutviklingen etter at AI fant mulige sårbarheter som kan gi uvedkommende tilgang til pasientjournaler uten synlige spor i loggen. Når programvaren forvalter noen av de mest følsomme opplysningene som finnes, er det helt riktig å dra i bremsen.
Epic er selskapet bak journalsystemet som brukes i Helseplattformen i Midt-Norge. Det gjør saken direkte relevant her hjemme. Samtidig er det viktig å holde hodet kaldt: Det er ikke dokumentert at Helseplattformen har de aktuelle konfigurasjonene, at norske pasientdata er lest av uvedkommende, eller at journaler er blitt endret.
Det som er dokumentert, er alvorlig nok. Epics egen bruk av Anthropics sikkerhetsmodell Claude Mythos avdekket svakheter selskapets eksperter tidligere hadde oversett. Nå flyttes ressurser fra hundrevis av utviklingsprosjekter til en sikkerhetsgjennomgang som var ventet å vare omtrent seks uker. Dette er AI brukt på den måten jeg vil se mer av: Finn hullene før angriperne gjør det, og fiks dem før neste funksjon får prioritet.
Hva har AI faktisk funnet hos Epic?
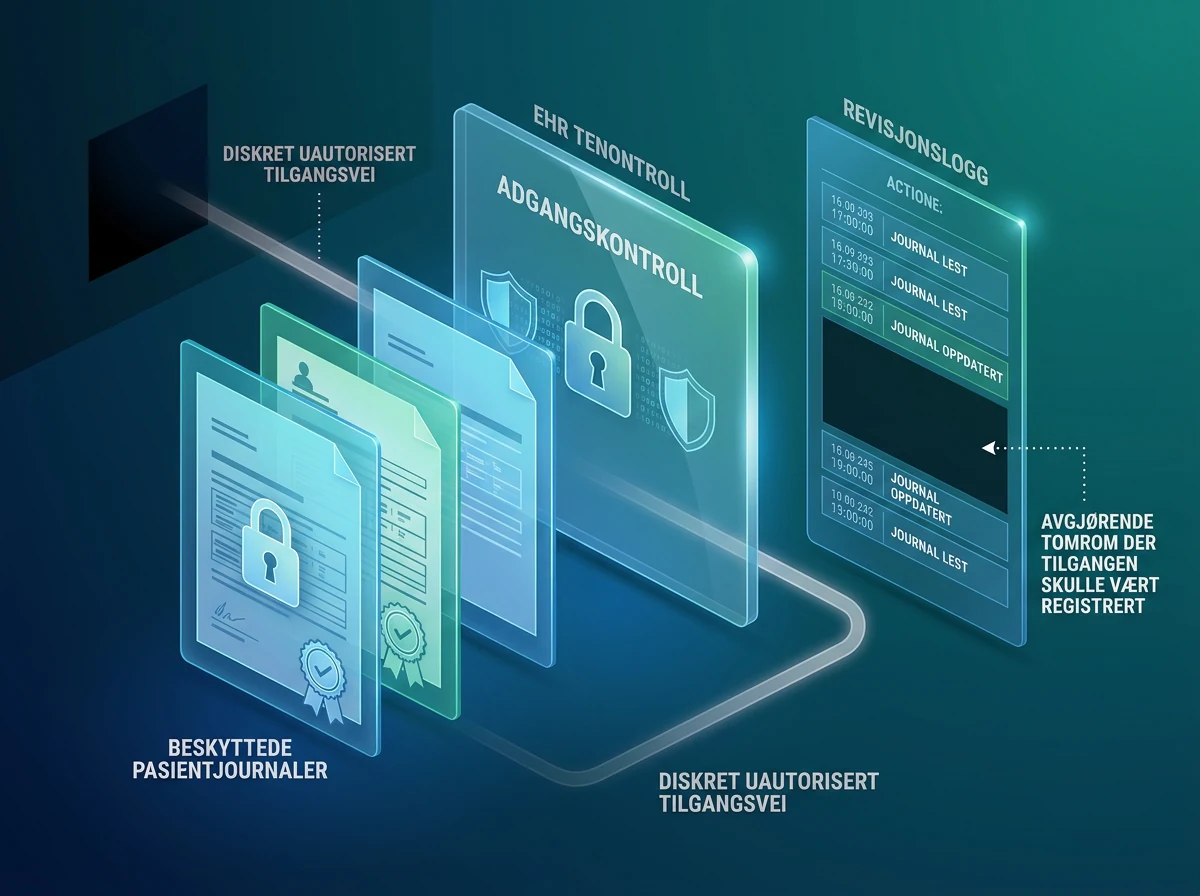
AI-testingen fant mulige sårbarheter i enkelte oppsett av MyChart, Epics pasientportal. Ifølge TechCrunchs gjennomgang av funnene kan visse konfigurasjoner i verste fall la en utenforstående se pasientopplysninger uten at tilgangen blir registrert i den digitale revisjonsloggen.
Det siste er viktig. En vanlig sikkerhetshendelse er ille nok, men manglende spor gjør det vanskeligere å oppdage hva som har skjedd, hvilke opplysninger som er lest og hvilke pasienter som må varsles. En revisjonslogg er nettopp det som skal gjøre mistenkelig tilgang synlig i etterkant.
Epic har ikke offentliggjort tekniske detaljer om sårbarhetene. Sikkerhetssjef Stirling Martin har også sagt at Mythos ikke fastslo om en angriper kunne endre journaler uten å bli oppdaget. Muligheten kunne ikke avvises, men ville avhenge av andre deler av teknologien og ikke nødvendigvis av Epic-programvaren alene. Det skillet må bevares: Mulig skjult lesetilgang er rapportert. Skjult endring av journaler er ikke dokumentert.
Det er heller ikke meldt om et konkret datainnbrudd som følge av disse funnene. Dette er sårbarheter oppdaget gjennom defensiv testing, ikke en bekreftelse på at 320 millioner journaler er stjålet eller eksponert. Epics programvare brukes til å forvalte over 320 millioner pasientjournaler i USA, men Epic sier at det er kundene – sykehus og legekontorer – som oppbevarer og kontrollerer dataene.
Hvorfor setter Epic utviklingen på pause?
Epic har satt mesteparten av teknologiutviklingen på pause for å gå gjennom sikkerheten i hundrevis av prosjekter. Digi opplyser at sikkerhetsrevisjonen skal vare i seks uker, og at ressurser omdisponeres for å finne og rette sårbarheter i programvaren.
«Stans» betyr likevel ikke at alt arbeid hos Epic har stoppet. Selskapet har sagt at veikartet som ble presentert i august 2026, står fast, og at utviklingen fortsetter på enkelte områder. Becker’s Hospital Review beskriver en omfattende sikkerhetsprioritering, ikke at selskapet har skrotet produktene eller gitt opp videre utvikling.
Det er en nødvendig presisering, men den gjør ikke beslutningen mindre oppsiktsvekkende. Store programvareselskaper liker å snakke om «security first». Det koster lite så lenge lanseringsplanen går som før. Epic gjør nå det som faktisk viser om ordene betyr noe: Selskapet lar sikkerhetsarbeid få koste tid, folk og forsinkede funksjoner.
Jeg mener det er riktig. Pasientjournaler inneholder opplysninger du ikke kan bytte ut etter en lekkasje. Du kan få et nytt passord og et nytt bankkort. Du kan ikke få en ny sykdomshistorikk. Når tilgang kan skje uten å dukke opp i loggen, skal ikke neste produktfunksjon stå først i køen.
Hvordan fant Claude Mythos sårbarhetene?
Epic deltar i Project Glasswing, et Anthropic-program som gir utvalgte virksomheter tilgang til Claude Mythos for defensivt sikkerhetsarbeid. Modellen er laget for å lete etter sårbarheter, forstå hvordan flere svakheter kan kobles sammen og hjelpe sikkerhetsteam med å finne mulige angrepsveier i store kodebaser.
Epics kodebase består ifølge selskapet av flere hundre millioner kodelinjer. I et så stort system holder det ikke å lete etter én åpen dør. En tilsynelatende liten svakhet i tilgangskontroll kan bli farlig når den kombineres med en annen feil i logging, konfigurasjon eller integrasjon. Mythos fant mulige svakheter som Epics egne erfarne utviklere ikke hadde oppdaget.
Dette passer med resultatene fra Glasswing ellers. Anthropic rapporterte i mai 2026 at omtrent 50 partnere samlet hadde funnet over 10 000 sårbarheter med høy eller kritisk alvorlighetsgrad. Det tallet gjelder hele partnerprogrammet, ikke Epic alene. I åpne kildekodeprosjekter ble 1 752 AI-funn vurdert av sikkerhetsmiljøer, og 90,6 prosent av dem ble bekreftet som reelle sårbarheter.
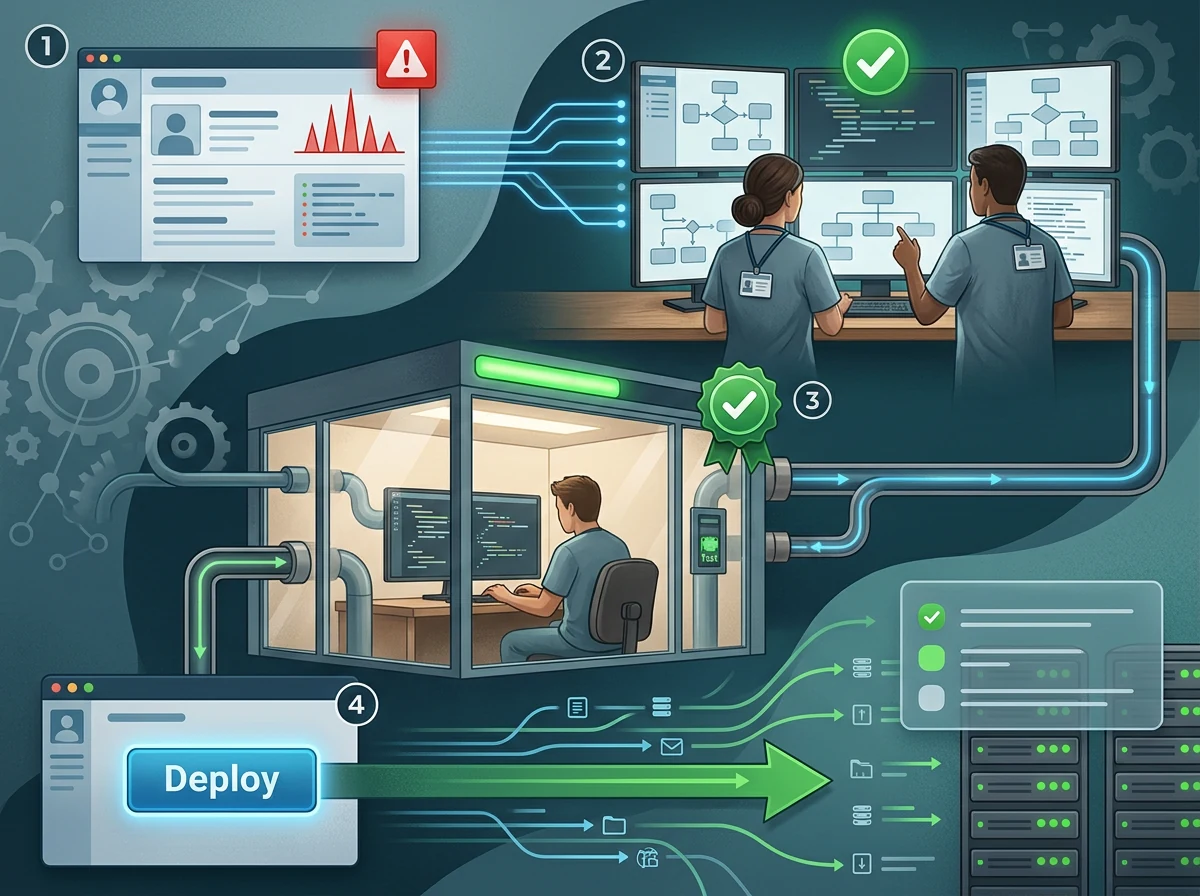
Jeg har tidligere skrevet om hva 10 000 alvorlige sårbarheter funnet av AI betyr i praksis. Epic-saken viser neste del av regnestykket: Det er ikke lenger selve letingen som nødvendigvis er flaskehalsen. Mennesker må kontrollere funnene, prioritere risikoen, lage sikre rettelser og få oppdateringene installert hos kundene.
Hva betyr dette for Helseplattformen?
Helseplattformen bruker teknologi fra Epic, og Hemit drifter og forvalter infrastrukturen. Derfor må norske ansvarlige raskt avklare om de berørte MyChart-oppsettene eller andre relevante komponenter finnes i den norske løsningen. Det holder ikke å svare at Epic «jobber med sikkerhet». Spørsmålene må være konkrete.
Gjelder funnene konfigurasjoner som brukes i Midt-Norge? Hvilke sikkerhetsoppdateringer er mottatt? Når blir de testet og installert? Er revisjonslogger og annen overvåking gjennomgått for tegn på uvanlig tilgang? Og finnes det kompenserende tiltak mens rettelsene rulles ut?
Dette er ikke det samme som å slå fast at norske journaler er kompromittert. Hemit opplyser til Digi at foretaket har regelmessig dialog med Epic om sikkerhet og utviklingen av løsningen. Det er bra, men dialog er et utgangspunkt. Offentligheten trenger et klart svar på om funnene berører installasjonen, og hva som i så fall er gjort.
Sykehus som drifter egne Epic-systemer, er samtidig blitt bedt om å forberede seg på flere hasteoppdateringer enn vanlig. Epics sikkerhetssjef har sagt at et tradisjonelt mål om å installere rettelser innen 30 dager ikke lenger er godt nok. Det er kanskje den mest praktiske lærdommen i hele saken: AI kan finne hull langt raskere enn organisasjonene er vant til å tette dem.
AI gjør forsvarerne raskere – og angriperne også
Det positive er åpenbart. AI kan lese enorme mengder kode, oppdage mønstre mennesker overser og teste kombinasjoner av svakheter i en skala et vanlig sikkerhetsteam ikke kommer i nærheten av. For et journalsystem med flere hundre millioner kodelinjer kan det bety at gamle feil blir funnet før de blir misbrukt.
Men det samme verktøyet endrer angripernes økonomi. Når kraftige modeller blir mer tilgjengelige, blir det billigere å lete etter svakheter og enklere å bygge komplette angrepskjeder. Anthropic holdt derfor Mythos tilbake fra vanlig lansering og ga først tilgang til utvalgte forsvarsmiljøer. Forspranget varer ikke evig.
Det er grunnen til at Epics pause ikke bør avfeies som panikk. Selskapet har fått et glimt av hvor raskt gamle sikkerhetsrutiner kan bli utdatert. Hvis AI kan finne hundrevis av reelle problemer raskere enn et team klarer å kontrollere og rette dem, hjelper det lite å kjøre en årlig sikkerhetsrevisjon og klappe seg selv på skulderen.
Den nye normalen blir kontinuerlig testing, raskere prioritering og kortere vei fra funn til installert rettelse. Jeg har en egen oversikt over AI-sikkerhet og de viktigste truslene i 2026, men Epic gir oss et svært konkret eksempel: Oppdagelse uten rask utrulling er bare en stadig lengre liste over problemer.
Hva bør pasienter og virksomheter gjøre nå?
Som pasient er det ingen grunn til å anta at journalen din er lest eller endret på bakgrunn av denne saken alene. Følg informasjon fra sykehuset og Helseplattformen dersom det kommer varsler, og vær ekstra skeptisk til e-post eller SMS som bruker MyChart- eller Helseplattformen-navnet for å få deg til å logge inn via en lenke. Falske meldinger kan utnytte oppmerksomheten rundt saken uten å ha noe med den tekniske sårbarheten å gjøre.
For norske helseaktører er rådet langt skarpere: Be Epic om en skriftlig vurdering av om installasjonen er berørt, hvilke versjoner og konfigurasjoner det gjelder, hvilke rettelser som finnes og hvilken frist som gjelder. Kontroller egne logger og overvåkingskilder, også der selve applikasjonsloggen kan ha mangler. Og prioriter installasjon av sikkerhetsrettelser foran kosmetiske forbedringer.
Andre programvareleverandører bør lære av beslutningen før de havner i samme situasjon. Kjør AI-assistert sikkerhetstesting mot egen kode og egne konfigurasjoner. Lag samtidig kapasitet for menneskelig kontroll og feilretting. Det er meningsløst å skryte av hvor mange sårbarheter modellen finner hvis bunken bare vokser i et saksbehandlingssystem.
Epic fortjener ikke applaus for at sårbarheter finnes. Men selskapet fortjener heller ikke kritikk for å stanse opp og rette dem. Den riktige dommen er enklere: Pausen er ansvarlig, funnene er alvorlige, og nå må Epic og de norske aktørene vise at rettelsene faktisk når systemene som håndterer pasientdata. Ikke i en pressemelding. I produksjon.
Ofte stilte spørsmål
Er pasientdata fra Helseplattformen lekket?
Nei, det er ikke dokumentert i denne saken. AI-testingen fant mulige sårbarheter i enkelte Epic- og MyChart-oppsett, men det er ikke offentlig bekreftet at Helseplattformen har de aktuelle konfigurasjonene eller at norske pasientjournaler er lest eller endret av uvedkommende.
Har Epic stoppet all produktutvikling?
Nei. Epic har satt mesteparten av teknologiutviklingen på pause og flyttet ressurser til en sikkerhetsgjennomgang av hundrevis av prosjekter. Selskapet sier samtidig at veikartet står fast, og at arbeid fortsetter på enkelte områder.
Hva er Claude Mythos?
Claude Mythos er en Anthropic-modell med sterke egenskaper innen cybersikkerhet. Den brukes av utvalgte Project Glasswing-partnere til defensivt arbeid som å finne sårbarheter, analysere hvordan svakheter kan kombineres og hjelpe sikkerhetsteam med å prioritere rettelser.
Hvorfor er manglende logging så alvorlig?
Hvis uautorisert tilgang ikke registreres, blir det vanskeligere å oppdage angrepet, avgrense hendelsen og varsle de berørte. En revisjonslogg skal vise hvem som har åpnet en journal og når. Et hull i dette sporet svekker både kontrollen og oppryddingen.