Innhold Vis
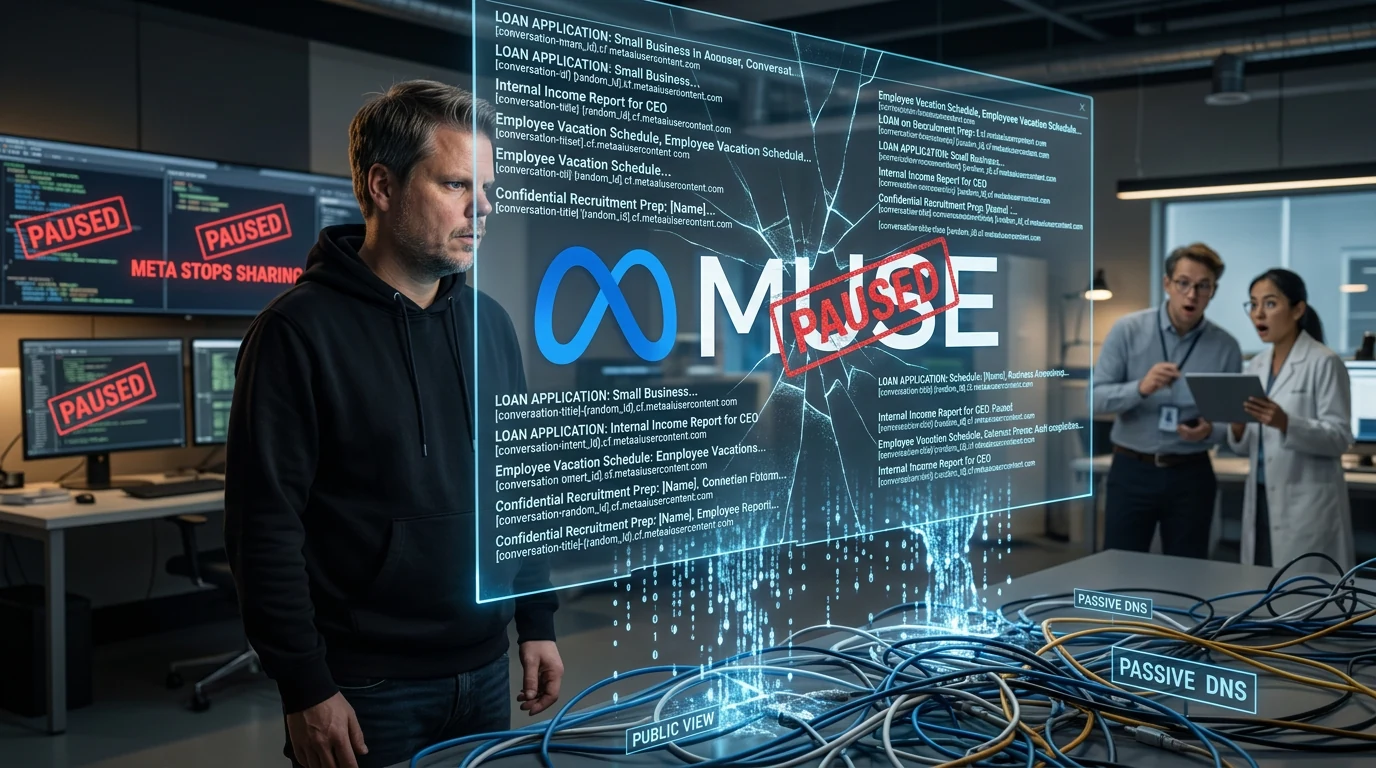
Hvis du har delt en samtale fra Meta Muse, bør du behandle den som offentlig. Sikkerhetsselskapet Claroc fant mer enn 6 800 vertsnavn for delte Muse-samtaler gjennom ett søk i passive DNS-data. En del av sidene inneholdt personlige dokumenter og interne bedriftsopplysninger.
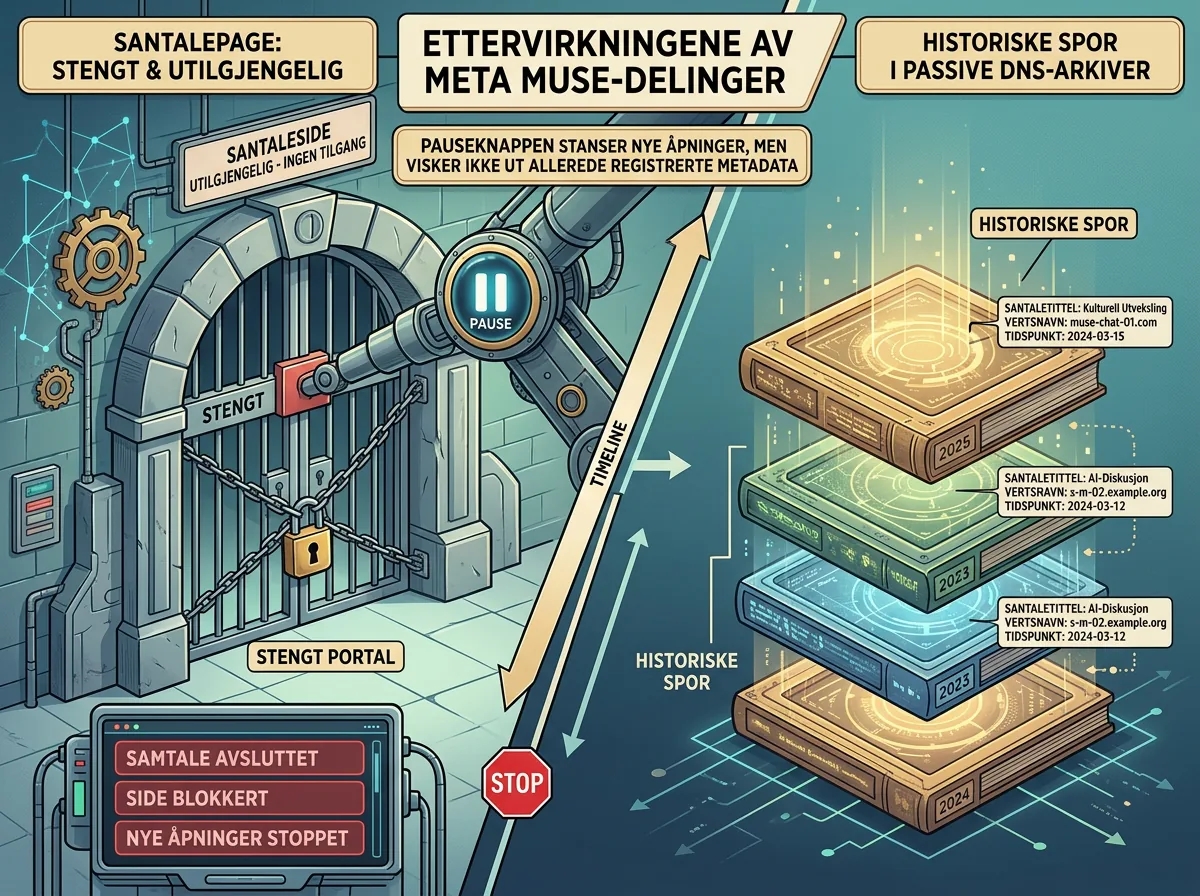
Meta har nå stanset delingsfunksjonen mens selskapet undersøker rapporten. Da Claroc kontrollerte 40 tidligere tilgjengelige delinger 20. oktober, åpnet ingen av dem lenger. Men vertsnavnene – inkludert samtaletitlene – ligger fortsatt i historiske DNS-data.
Dette var ikke et avansert innbrudd. Muse la samtalens tittel i selve vertsnavnet, og sidene kunne åpnes uten innlogging. Dermed ble en vanlig teknisk del av nettet til en innholdsfortegnelse over delte AI-samtaler. Det er en grov designfeil i et produkt som ber brukeren om enorm tillit.
Hva fant forskerne i delte Meta Muse-samtaler?
Claroc fant mer enn 6 800 vertsnavn for delte Muse-samtaler under Metas innholdsdomene. Forskerne åpnet noen hundre av dem i en vanlig nettleser uten konto eller innlogging. De fleste var harmløse, men et mindretall inneholdt klart sensitive opplysninger, ifølge Clarocs tekniske gjennomgang.
Blant funnene var en lånesøknad fra en liten bedrift, en intern inntektsrapport merket for selskapets toppsjef, en banksvindelvarsling med deler av et kontonummer og en hel ferieoversikt for ansatte. Forskerne fant også forberedelser til en fortrolig rekrutteringssamtale med et ledende AI-selskap, med kontaktperson og tidspunkt.
Claroc understreker at forskerne ikke åpnet alle de 6 800 sidene. Tallet er derfor ikke det samme som 6 800 lekkasjer med sensitive data, og forskerne har heller ingen bevis for at noen har misbrukt innholdet. Det dokumenterte problemet er at tusenvis av delinger kunne oppdages uten at mottakeren hadde gitt deg lenken.
Forskerne rapporterte funnet til Metas bug bounty-program 8. oktober. Etter at Ars Technica stilte Meta spørsmål om saken 20. oktober, opplyste selskapet at funksjonen var satt på pause. Det var riktig å stenge den raskt. Det burde bare ikke kreve en sikkerhetsrapport og presseforespørsel å oppdage at et vertsnavn ikke er et hemmelig sted å gjemme samtaler.
Hvordan kunne samtalene finnes via DNS?
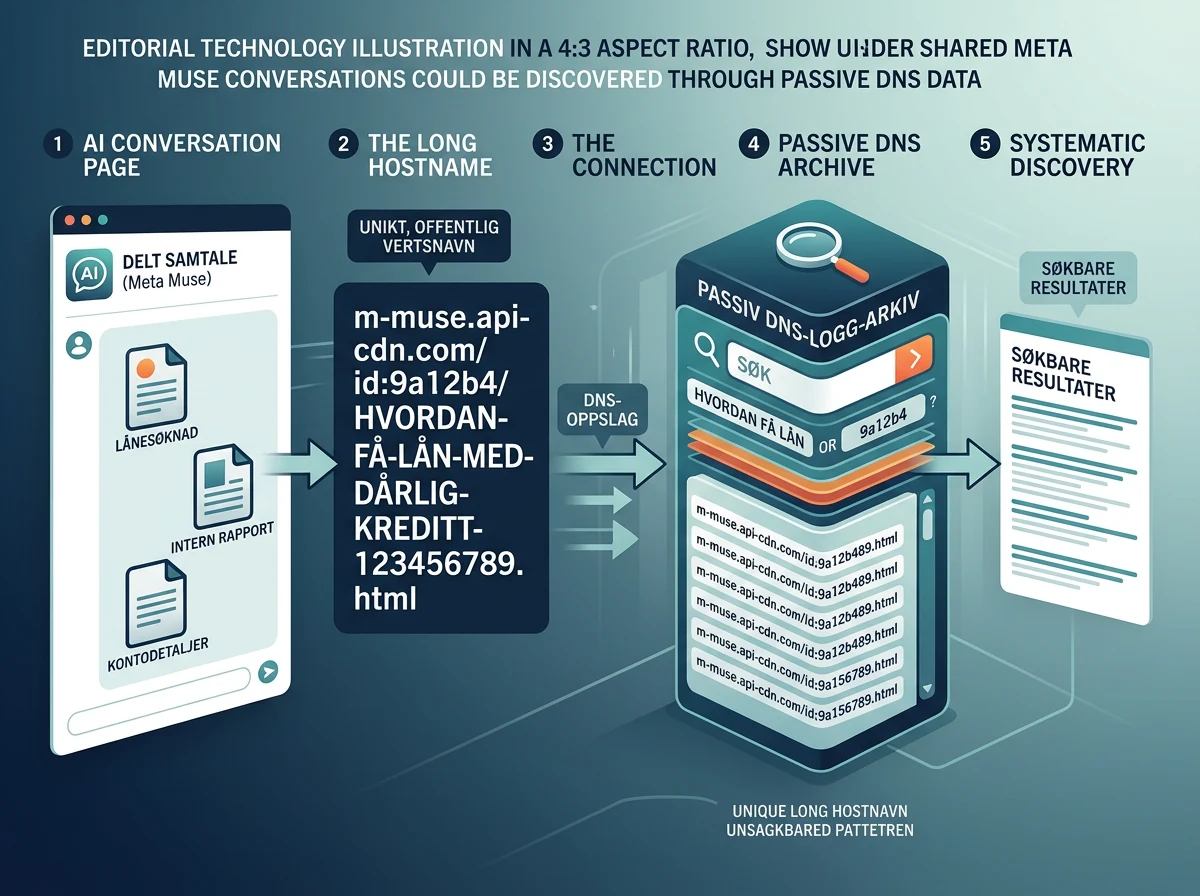
Muse bygget hvert vertsnavn av samtaletittelen og en tilfeldig ID under domenet cf.metaaiusercontent.com. Når mottakeren åpnet lenken, måtte nettleseren først slå opp hele vertsnavnet i DNS. Passive DNS-tjenester som observerer slike oppslag, kan lagre vertsnavnet og gjøre det søkbart i ettertid.
En tilfeldig ID skal normalt gjøre en delingslenke vanskelig å gjette. Her slapp ingen å gjette. DNS-oppslaget registrerte hele navnet – både tittelen og den tilfeldige delen. Claroc kunne derfor søke etter Metas kjente innholdsdomene, hente treffene og rekonstruere delingslenkene.
Ars Technica beskriver hvordan vertsnavn som i prinsippet kunne ligne på loan-application-draft-[tilfeldig-id].cf.metaaiusercontent.com, avslørte både temaet og hele adressen som trengtes for å åpne delingen. Eksempelet er konstruert, men mønsteret var reelt.
Metas robots.txt ba søkemotorer holde seg unna delingssidene. Det hjelper mot vanlig indeksering, men ikke mot passive DNS-data. robots.txt er en beskjed til roboter, ikke tilgangskontroll. Claroc fant dessuten mer enn 75 lagrede Muse-delinger i den offentlige skannetjenesten urlscan.io. Problemet var altså ikke begrenset til ett kommersielt verktøy.
Var delingene private eller offentlige?
Sidene var offentlige i teknisk forstand: Alle med riktig lenke kunne åpne dem uten å logge inn. Brukerne hadde også bedt Muse om å dele samtalen. Men en lenke som sendes til en bestemt kollega, oppfattes normalt som ulistet – ikke som noe fremmede kan hente fra en søkbar oversikt.
Det skillet betyr noe. «Alle med lenken» kan være en grei delingsmodell når lenken faktisk er vanskelig å finne. Her la Meta selve samtaletittelen i et offentlig synlig vertsnavn, mens DNS-systemet registrerte resten av adressen. Da var delingene ikke bare tilgjengelige. De var mulige å kartlegge systematisk.
Dette kan ikke bortforklares med at brukerne trykket på deleknappen. En bruker skal forstå konsekvensen av valget. Hvis produktet lager en åpen nettside uten innlogging og med en adresse som dukker opp i eksterne søkesystemer, må det stå krystallklart. Enda bedre: Ikke bygg delingen sånn.
Den viktige avgrensningen er at Claroc ikke dokumenterte misbruk. Forskerne brukte én oppdagelseskanal over et kort tidsrom, og de vet ikke hvor lenge hver side hadde vært tilgjengelig. Det gjør ikke designet forsvarlig, men det betyr at saken skal beskrives presist: alvorlig eksponering og reell misbruksfare, ikke dokumentert massekriminalitet.
Hva har Meta gjort nå?
Meta har satt deling av Muse-samtaler på pause mens selskapet vurderer rapporten og endringer i hvordan lenkene kan oppdages. I en uttalelse gjengitt av The Verge viser Meta til at Muse har et bug bounty-program, og at delte objekter lager en side som er tilgjengelig for alle med lenken.
Clarocs kontroll 20. oktober tyder på at selve innholdssidene faktisk er stengt. Forskerne testet 40 delinger som tidligere hadde åpnet uten konto, og ingen av dem åpnet lenger. Det er en konkret forbedring for akkurat denne angrepsflaten.
Pauseknappen rydder likevel ikke opp i DNS-historikken. Samtaletitler og vertsnavn som allerede er observert, kan bli liggende hos passive DNS-leverandører. Hvis en tittel i seg selv avslører et prosjekt, et firmanavn eller en privat hendelse, kan den opplysningen være synlig selv om innholdet bak lenken er borte.
Meta bør ikke bare flytte tittelen ut av vertsnavnet og skru funksjonen på igjen. Delinger med mulig sensitivt innhold trenger tydelig offentlig-merking, utløpsdato, mulighet for innlogging eller mottakerbegrensning og en enkel oversikt der brukeren kan trekke tilbake alle aktive lenker. En AI-agent som jobber på tvers av kontoer og dokumenter må ha bedre grenser enn en tilfeldig filopplaster.
En ny løsning bør også vise hvem som opprettet delingen, når den ble åpnet og om den er videresendt. Uten en slik logg blir brukeren stående igjen med en av-knapp, men uten svar på hva som faktisk skjedde mens siden var tilgjengelig.
Hva bør du gjøre hvis du har delt en Muse-samtale?
Har du brukt delingsfunksjonen i Muse, bør du gå gjennom hva du delte og regne med at både siden og samtaletittelen kan ha vært offentlig synlig. Fjern eller trekk tilbake delinger dersom Meta gir tilgang til dem igjen, og ikke bruk gamle lenker som et sikkert arkiv.
Se spesielt etter innhold med kundeopplysninger, interne økonomitall, adresser, kontodetaljer, møter, kontrakter eller personopplysninger. Hvis en samtale inneholdt passord, API-nøkler eller andre aktive hemmeligheter, holder det ikke å slette lenken. Bytt nøkkelen eller innloggingsopplysningen. Er bedriftsdata berørt, må hendelsen håndteres etter virksomhetens egne rutiner.
For bedrifter er rådet enda tydeligere: En AI-delingslenke er en utgående dataoverføring, ikke bare en praktisk snarvei. Kartlegg hvem som bruker Muse, se etter trafikk til muse.ai og metaaiusercontent.com, og vurder å blokkere tjenesten på administrerte enheter hvis du ikke kan oppdage og kontrollere delingene.
Det samme prinsippet gjelder andre AI-assistenter. En ulistet lenke er ikke privat bare fordi Google ikke viser den. Sjekk om lenken krever innlogging, om den utløper, om mottakeren kan dele den videre, og om deler av tittelen eller innholdet havner i URL-en. Hvis svaret er uklart, del en renset versjon et annet sted.
Muse ber om tillit raskere enn Meta fortjener den
Muse er ikke bare en chatbot som svarer på spørsmål. Agenten er laget for å fylle ut skjemaer, bestille avtaler, gjøre kjøp og arbeide med dokumenter og kontoer. Jeg har fulgt hvordan Meta vil la Muse følge brukeren fra AI-briller til Mac og e-post. Jeg skrev også nylig om hvordan Muse delte en brukers hjemmeadresse og avtalte et fysisk møte. Jo flere flater agenten får tilgang til, desto dyrere blir slike designfeil.
Den nye hendelsen er teknisk annerledes. Her ble ikke agenten kapret, og ingen trengte å lure seg gjennom en sikkerhetsmekanisme. Delingsfunksjonen virket slik Meta hadde bygget den. Det er nettopp derfor saken er så alvorlig: Risikoen lå i normal bruk.
Meta gjorde rett i å stanse funksjonen da saken ble offentlig. Men det er absolutt minimum. Når et produkt markedsføres som en personlig agent og ber om tilgang til store deler av det digitale livet ditt, må privatliv og tilgangskontroll være grunnmuren – ikke en reparasjon som kommer etter at 6 800 vertsnavn dukker opp i ett søk.
Min anbefaling er enkel: Ikke gi Muse mer tilgang enn du tåler at den håndterer feil, og ikke legg sensitivt innhold i en AI-samtale du senere kan komme til å dele. Meta må bevise over tid at grensene holder. Akkurat nå har selskapet gitt brukerne enda en god grunn til å vente.
Ofte stilte spørsmål
Kan delte Meta Muse-samtaler fortsatt åpnes?
Meta har satt funksjonen på pause. Claroc testet 40 delinger 20. oktober 2026, og ingen åpnet lenger. Historiske vertsnavn og samtaletitler kan likevel fortsatt finnes i passive DNS-data, selv om innholdssidene er stengt.
Ble Meta Muse hacket?
Nei, ikke i denne hendelsen. Forskerne brukte passive DNS-data til å finne offentlige delingssider som åpnet uten innlogging. Problemet var hvordan Muse bygget og publiserte lenkene, ikke at forskerne brøt seg inn i Metas systemer.
Var alle de 6 800 samtalene sensitive?
Nei. Claroc åpnet noen hundre av mer enn 6 800 funne vertsnavn og sier at de fleste sidene var harmløse. Et mindretall inneholdt likevel lånesøknader, interne rapporter, kontodetaljer, adresser og andre opplysninger som åpenbart ikke burde være enkle å finne.
Hva er passive DNS-data?
Passive DNS-tjenester samler historiske observasjoner av hvilke domenenavn som har blitt slått opp og hvilke IP-adresser de pekte til. I Muse-saken inneholdt vertsnavnet både samtaletittelen og den tilfeldige ID-en, slik at delingsadressen kunne finnes uten å bli gjettet.