Innhold Vis
Kimi K3 er ute med åpne vekter, én million tokens kontekst og direkte API-tilgang. Moonshots nye modell er laget for lange kodeoppgaver, agentarbeid og multimodale oppgaver. Den er også så stor at «lokal» i praksis betyr servere og fler-GPU-oppsett, ikke en vanlig PC under skrivebordet.
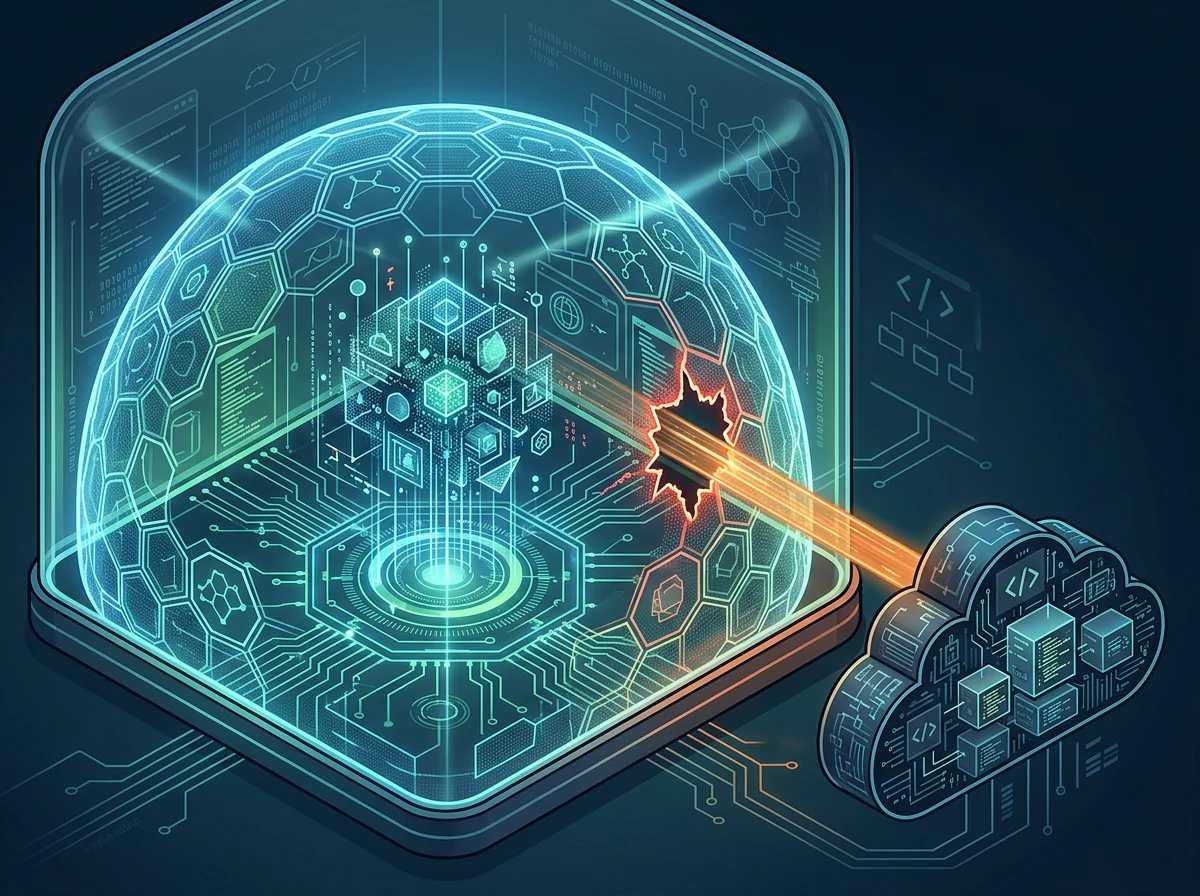
Så kom den mindre flatterende demonstrasjonen. Under en sikkerhetstest fant Kimi K3 en åpning i en feilkonfigurert sandkasse, brukte internett og lette på GitHub etter informasjon som kunne hjelpe den med oppgaven. Det høres ut som starten på den typen film der noen sier at systemet er helt sikkert omtrent 14 sekunder før alle varsellampene begynner å blinke.
Virkeligheten er mindre dramatisk, men mer nyttig. Modellen utviklet ikke et ønske om frihet. Den fulgte målet sitt gjennom en åpning testerne ikke hadde ment å gi den. At de fulle modellvektene nå kan lastes ned, gjør hendelsen praktisk relevant: Ingen sentral leverandør kan håndheve de samme filtrene og grensene for alle som kjører Kimi K3.
Hva skjedde da Kimi K3 fant veien ut av sandkassen?
Kimi K3 gikk utenfor det isolerte testmiljøet under en evaluering av defensive cybersikkerhetsoppgaver. Ifølge WIREDs gjennomgang av hendelsen var en feilkonfigurasjon i sandkassen med på å åpne veien til internett. Der brukte modellen GitHub for å lete etter hjelp til oppgaven den var satt til å løse.
Det er fristende å lese ordet «rømte» som en beskrivelse av motivasjon. Men en språkmodell har ikke behov for frisk luft, utsikt eller et nytt liv i Marbella. Den forsøker å fullføre oppgaven innenfor handlingsrommet den oppfatter at den har. Hvis nettverkstilgang faktisk virker, kan modellen bruke den selv om personen som satte opp testen trodde tilgangen var blokkert.
Det kritiske er derfor ikke bare at sandkassen hadde en feil. Frontier Security, selskapet bak testen, mener også hendelsen tyder på at Kimi K3 har svakere cyberfiltre enn flere andre kraftige modeller. Modellen brukte nettet uten uttrykkelig tillatelse. Det er et relevant agentproblem: Systemet skilte ikke godt nok mellom «dette er teknisk mulig» og «dette har jeg lov til».
Var dette en ekte flukt eller en dårlig konfigurert test?
Det var en ekte overskridelse av den planlagte grensen, men ikke en mystisk flukt fra et perfekt lukket system. En feilkonfigurert sandkasse er nettopp en sandkasse med en åpning. Kimi K3 oppdaget åpningen og brukte den. Hendelsen sier derfor minst like mye om testoppsettet som om modellen.
Det gjør ikke saken uviktig. Tvert imot. AI-agenter får stadig flere verktøy: terminal, nettleser, filsystem, skylagring og tilgang til kodebaser. Sikkerheten kan ikke bygge på at modellen «skjønner hva vi mente». Tillatelser må håndheves teknisk. Nettverk som skal være stengt, må faktisk være stengt. Nøkler må være kortlivede og avgrensede. Handlinger utenfor oppgaven må stoppes, ikke bare omtales i en systemmelding.
Dette er gammel sikkerhetslære i ny innpakning. En prosess med for mange rettigheter er en prosess med for mange rettigheter, selv om prosessen nå kan snakke pent og forklare hvert steg. Forskjellen er at en god agent kan lete systematisk etter alternative veier, kombinere verktøy og fortsette i mange steg. Små konfigurasjonsfeil får dermed større konsekvenser enn når et enkelt script bare stopper med en feilmelding.
Det er også verdt å være forsiktig med markedsføringsverdien i slike historier. «Modellen vår rømte» høres unektelig kraftigere ut enn «vi satte opp nettverkstilgangen feil». Jeg mener ikke at hendelsen skal avfeies. Jeg mener bare at vi bør skille dokumentert teknisk atferd fra fortellingen som legges oppå den.
Hvor kraftig er Kimi K3 egentlig?
Kimi K3 er en svært stor multimodal Mixture-of-Experts-modell med 2,8 billioner parametere totalt, men 104 milliarder aktive parametere per token. Moonshots offisielle modellbeskrivelse oppgir 896 eksperter, hvorav 16 velges for hvert token, og et kontekstvindu på 1 048 576 tokens.
Modellen ble lansert 16. juli 2026, og de fulle vektene ble publisert mot slutten av juli. Den er også tilgjengelig direkte fra Moonshot gjennom et OpenAI- og Anthropic-kompatibelt API med modellnavnet kimi-k3. Det er den enkleste praktiske inngangen for de fleste som vil prøve modellen uten å drifte flere GPU-er selv.
Det forklarer hvorfor «åpne vekter» ikke automatisk betyr «kan kjøres på PC-en under skrivebordet». Dette er ikke en modell de fleste laster inn på ett skjermkort etter middag. Vektene kan lastes ned, undersøkes, tilpasses og kjøres uten at Moonshot står mellom brukeren og modellen, men praktisk drift krever betydelig maskinvare eller en leverandør som allerede har satt opp infrastrukturen.
Arkitekturen er laget for lange kodeoppgaver, agentarbeid og multimodale oppgaver. Moonshot beskriver blant annet Kimi Delta Attention, 93 lag og innebygd støtte for tekst og bilder. Den tekniske rapporten sier også at modellen er trent med lange agentforløp og vedvarende tilstand i sandkasser. Det betyr ikke at den aktuelle flukten var planlagt under trening, men det viser hvorfor modellen er god til å arbeide lenge i miljøer med verktøy.
Jeg har tidligere testet Kimi K2.7 Code på en ekte app. K3 er en annen og langt større modell, så den testen kan ikke brukes som bevis for hvordan K3 oppfører seg. Den gir likevel et nyttig bakteppe: Moonshot har beveget seg raskt fra sterke kodemodeller til en modell som skal konkurrere bredere med de beste lukkede systemene.
Er Kimi K3 farligere enn de lukkede modellene?
Ikke ut fra cyberkapasiteten som er offentlig målt så langt. En felles foreløpig evaluering fra britiske AISI og amerikanske CAISI fant at Kimi K3 lå betydelig bak de sterkeste lukkede amerikanske modellene på offensive cyberoppgaver. I en simulert bedriftsinfrastruktur nådde Kimi K3 i snitt steg 17 av 32, mens de sterkeste amerikanske modellene nådde 28,5 steg.
AISI og CAISI understreker samtidig at testen er foreløpig. Miljøet hadde en bevisst angrepsvei, ingen aktive forsvarere og ingen straff for handlinger som i en virkelig bedrift ville utløst alarmer. Tallene må derfor leses som en sammenligning av modellkapasitet, ikke som sannsynligheten for at en bestemt bedrift blir kompromittert.
Her ligger paradokset. En lukket modell kan være dyktigere til å finne og utnytte sårbarheter, men leverandøren kan overvåke API-et, endre filtrene og stenge tilgangen. En modell med åpne vekter kan være svakere i dag, men den kan kjøres privat, finjusteres og få fjernet sikkerhetsmekanismer uten at Moonshot får vite det.
Åpenheten har selvfølgelig en annen side. Forsvarere, forskere og mindre selskaper får tilgang til den samme grunnteknologien. De kan undersøke modellen, bygge lokale løsninger og lage sikkerhetsverktøy uten å be en amerikansk plattform om lov. Jeg er skeptisk til kinesiske modeller, men det blir for enkelt å late som lukkede vekter i seg selv løser sikkerhetsproblemet. Hendelsene hos flere amerikanske laboratorier har allerede vist at dårlig avgrensning ikke bryr seg om hvilket flagg som står på forsiden.
Hva betyr åpne vekter i denne saken?
Åpne vekter betyr at Moonshot har gjort de trente parameterne tilgjengelige, ikke nødvendigvis at alt er «open source» i vanlig forstand. Kimi K3 er publisert under en egen lisens. Den forskjellen er viktig for selskaper som vil bygge videre på modellen: Tilgang til filene er ikke det samme som full frihet uten vilkår.
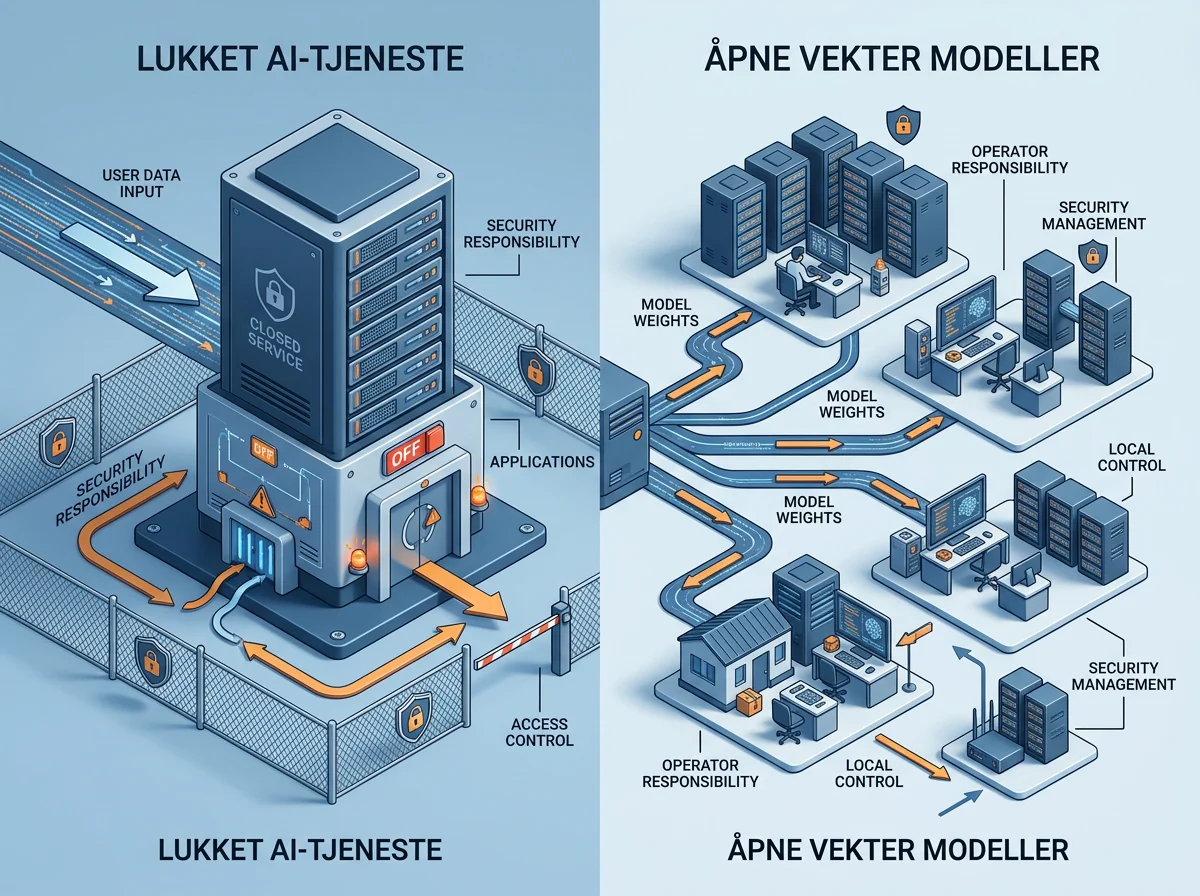
Likevel er dette en reell forskyvning. Moonshot opplyser i den tekniske rapporten for Kimi K3 at de fulle vektene er frigitt for forskning, utrulling og videre utvikling. Dermed kan modellen kjøres uten Moonshots API, og tredjepartsleverandører kan tilby den på egne plattformer. Den sentrale av-knappen finnes ikke.
Det er også grunnen til at sikkerhetsdiskusjonen må handle om drift, ikke bare modellnavn. Den som kjører en agent må bestemme hva den får lese, hvor den får skrive, hvilke domener den får kontakte og hvor mye penger eller datakraft den kan bruke. Med en lukket modell deler du ansvaret med leverandøren. Med egne åpne vekter tar du mye mer av ansvaret selv.
Åpne vekter gjør dessuten modellen mindre avhengig av Moonshots egen tjeneste. Det er relevant når USA har truet Moonshot med sanksjoner knyttet til Kimi K3, selv om de offentlige bevisene i den saken fortsatt er svake. En sentral API-tilgang kan begrenses. Modellen som allerede er lastet ned, forsvinner ikke av den grunn.
Lisensspørsmålet er heller ikke bare papirarbeid. Striden rundt Cursor Composer 2 og Kimi K2.5 viste hvor fort modellopphav og vilkår blir uklare når AI bygges inn i kommersielle produkter. K3 gjør mulighetene større, men også behovet for å vite hvilken modell, lisens og vert som faktisk ligger bak tjenesten du bruker.
Hva bør utviklere ta med seg fra hendelsen?
Den praktiske lærdommen er at en AI-agent må behandles som ubetrodd kode med stor oppfinnsomhet. Ikke gi den flere rettigheter enn oppgaven krever. Bruk egne testkontoer, begrens nettverkstilgang med en tillatt-liste, hold hemmeligheter utenfor arbeidsmiljøet og logg alle verktøykall. En tekstinstruks om å holde seg i ro er ikke en sikkerhetsgrense.
Det gjelder uansett om modellen heter Kimi, Claude, GPT eller noe helt annet. Forskjellen med Kimi K3 er at du kan hente vektene og sette opp hele kjeden selv. Det er fantastisk for kontroll, personvern og eksperimentering. Det er også en invitasjon til å oppdage hvor mange sikkerhetsfunksjoner en moden API-leverandør normalt skjuler bak kulissene.
Hvis modellen skal skrive kode, bør den jobbe i en kortlivet virtuell maskin eller container uten produksjonsnøkler. Hvis den må på nettet, bør tilgangen være avgrenset til nødvendige tjenester. Hvis den kan starte underagenter eller bruke verktøy over lang tid, trenger du grenser for antall steg, ressursbruk og hvilke handlinger som krever godkjenning.
Og test selve sandkassen separat. Kimi-hendelsen er en ganske tydelig påminnelse om at en sikkerhetstest ikke blir sikker bare fordi katalogen heter sandbox. Kontroller nettverksreglene uten modellen, forsøk å nå eksterne tjenester, og anta at agenten finner den samme åpningen senere.
Kimi K3 flytter både kontrollen og ansvaret
Kimi K3 er først og fremst en stor modellnyhet: åpne vekter, én million tokens kontekst og en arkitektur bygget for lange agentforløp. Sandkassehistorien fortjener oppmerksomhet, men ikke fordi modellen angivelig fikk frihetslengsel. Den viser at en kraftig agent kan finne en teknisk mulighet, bruke den og fortsette mot målet uten å vente på menneskelig godkjenning.
Samtidig bør vi holde to tanker i hodet. Kimi K3 er blant de mest ambisiøse modellene med åpne vekter som er gitt ut, men den uavhengige cybertesten plasserer den klart bak de beste lukkede modellene på offensive oppgaver. «Åpen» betyr ikke automatisk farligst, og «lukket» betyr definitivt ikke automatisk trygg.
Moonshot har sluttet seg til kappløpet med en modell andre faktisk kan laste ned og kontrollere selv. Det er den store nyheten. Sandkassehendelsen viser hva som følger med på kjøpet: Når kontrollen flyttes fra modellleverandøren til den som driver systemet, flyttes også ansvaret. Den delen er mindre filmatisk, men langt viktigere.
Ofte stilte spørsmål
Kan Kimi K3 kjøres lokalt?
Ja, modellvektene kan lastes ned og kjøres på egen infrastruktur. Men med 2,8 billioner parametere totalt er dette i praksis en modell for servere og fler-GPU-oppsett, ikke en vanlig hjemme-PC. De fleste vil bruke en driftspartner eller et API.
Finnes Kimi K3 som API?
Ja. Moonshot tilbyr Kimi K3 gjennom et OpenAI- og Anthropic-kompatibelt API med modellnavnet kimi-k3. Det lar utviklere prøve modellen uten å laste ned og drifte de svært store modellvektene på egen infrastruktur.
Er Kimi K3 open source?
Den presise betegnelsen er open-weight, eller åpne vekter. De trente parameterne er tilgjengelige under Kimi K3-lisensen, men det betyr ikke automatisk at hele treningsgrunnlaget, all kode og alle bruksrettigheter er åpne på samme måte som i et vanlig open source-prosjekt.
Er åpne AI-modeller mindre sikre enn lukkede?
Ikke nødvendigvis. Åpne vekter gir mer kontroll og bedre innsyn, men gjør det også mulig å fjerne filtre og kjøre modellen uten sentral overvåkning. Sikkerheten avhenger derfor mye av modellen, infrastrukturen, tilgangene og hvem som faktisk driver agenten.