Innhold Vis
USA forbyr DeepSeek i sivile føderale IT-systemer og innkjøp. Det stopper ikke ved DeepSeeks egen app: Også tredjepartsprodukter og tjenester som er utviklet med DeepSeek-implementasjoner, skal ut.
Det amerikanske sikkerhetsdepartementet DHS begrunner grepet med risiko for at sensitive data kan overføres til Kina, at bruken kan gi etterretning om amerikanske personer og myndigheter, og at modellene kan inneholde skadevare eller andre sårbarheter. Ordren gjelder sivile føderale etater, ikke vanlige amerikanere eller hele det private markedet.
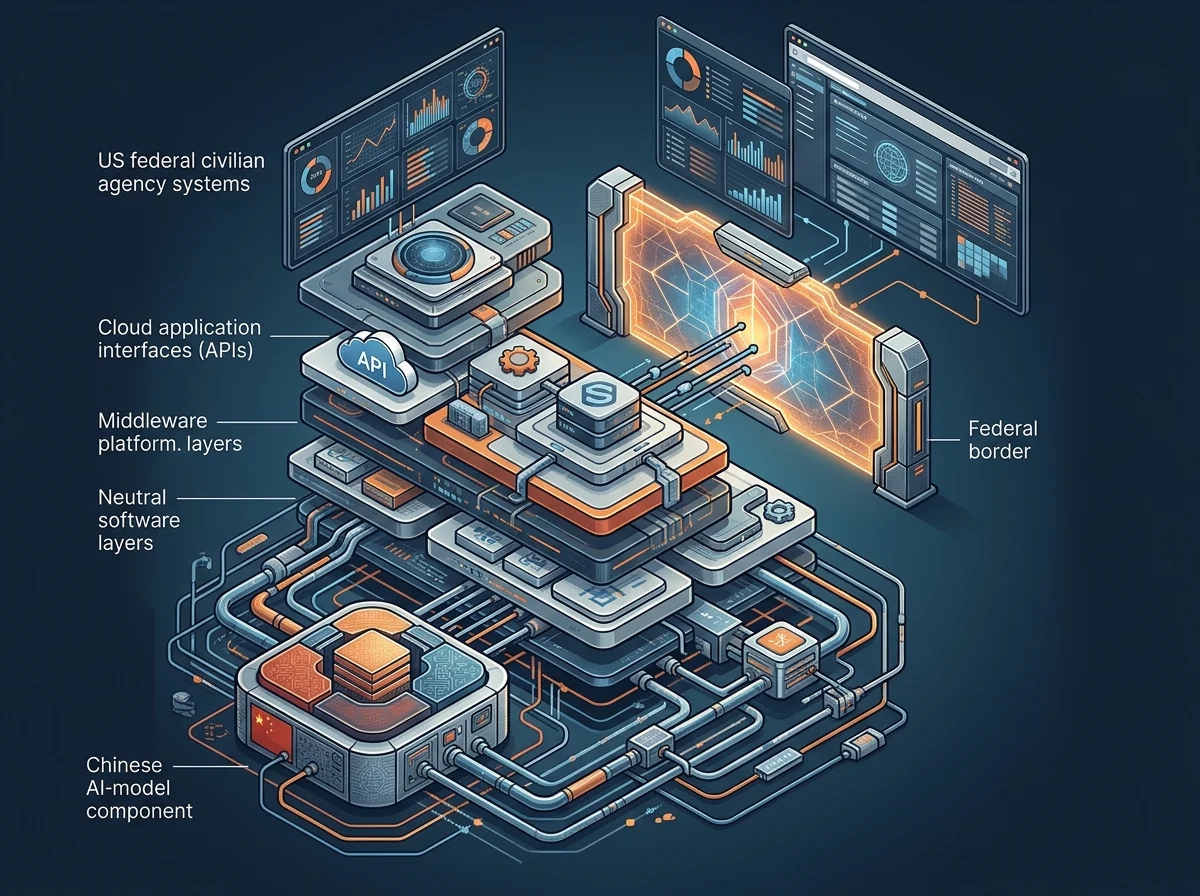
Sikkerhetsspørsmålene rundt en kinesisk skytjeneste er reelle. Likevel har staten valgt en usedvanlig bred kost: Den feier ikke bare ut en bestemt nettjeneste, men også løsninger der DeepSeek ligger lenger nede i teknologistakken. Det gjør dette til mer enn enda et symbolsk forbud mot en app på offentlige telefoner.
Hva betyr det at USA forbyr DeepSeek?
USA har pålagt sivile føderale etater å fjerne DeepSeek-produkter, produkter fra tilknyttede selskaper og tredjepartsløsninger utviklet med DeepSeek-implementasjoner fra sine IT-systemer. Etater skal samtidig stanse framtidige innkjøp av IT-produkter og tjenester utviklet av DeepSeek og tilknyttede virksomheter.
Ordlyden står i DHS-varselet i Federal Register, publisert 20. oktober 2026. Departementet viser til Federal Acquisition Supply Chain Security Act fra 2018 og en anbefaling med tilhørende bevismateriale fra Federal Acquisition Security Council.
Det avgjørende ordet er «tredjepart». En etat kan ikke nødvendigvis komme rundt ordren ved å kjøpe en tjeneste fra et amerikansk selskap dersom tjenesten under panseret er utviklet med en DeepSeek-implementasjon. Det flytter kontrollarbeidet fra et enkelt produktnavn til hele leverandørkjeden.
BBC beskriver omfanget som de fleste sivile føderale systemer, blant annet hos finans-, utenriks- og justisdepartementet. Forsvarsdepartementets etater er ikke omfattet av akkurat denne sivile ordren. Forbudet ble offentlig kjent i oktober, men hadde vært virksomt i flere måneder.
Hvorfor mener DHS at DeepSeek er en sikkerhetsrisiko?
DHS peker på flere mulige angrepsflater. DeepSeeks egne tjenester lagrer brukerdata på servere i Kina, der kinesiske sikkerhetslover gir myndighetene vid adgang til å kreve data fra innenlandske selskaper. Direkte bruk kan samle personopplysninger, tekniske kjennetegn og selve innholdet i spørsmål og svar.
Det siste er ikke en teoretisk bagatell i offentlig sektor. Ansatte kan lime inn saksopplysninger, kode, interne dokumenter eller detaljer om systemer uten å forstå hvor dataene sendes. En tilsynelatende uskyldig samtale kan, sammen med andre åpne data, gi et langt tydeligere bilde av personer, prosjekter og digitale miljøer.
I Reuters’ omtale av DHS-ordren heter det også at modellene kan inneholde skadevare eller andre sikkerhetssårbarheter. Mens fjerningen pågår, er etatene oppfordret til å overvåke trafikk inn og ut av systemene, styrke loggingen, kontrollere mulig dataeksfiltrasjon og flagge unormal aktivitet.
Her er det viktig å skille mellom risiko og dokumentert hendelse. Det offentlige varselet sier at DHS har vurdert bevismateriale, men den korte teksten viser ikke en teknisk analyse som beviser at alle DeepSeek-modeller eller modellfiler inneholder skadevare. Formuleringen er at de kan gjøre det. Det er en grunn til å undersøke og sikre systemene, ikke en blankofullmakt til å gjøre enhver mistanke om til et faktum.
Hvorfor rammes også lokalt kjørte modeller?
En lokalt kjørt modell har en annen risikoprofil enn DeepSeeks egen chatbot eller API. Hvis modellvektene kjører på en isolert maskin uten forbindelse til DeepSeek, sendes ikke hvert spørsmål automatisk til selskapets servere i Kina. Det fjerner en av de mest åpenbare kanalene for datalekkasje.
Men lokal drift løser ikke alle spørsmålene en føderal sikkerhetsansvarlig må håndtere. Modellfiler, kjøreverktøy, oppdateringer, avhengigheter og integrasjoner kommer fortsatt fra en leverandørkjede. En agent kan dessuten få tilgang til filer, terminal, nettverk og interne verktøy. Da er det ikke nok å konstatere at selve vektene ligger på egen disk.
DHS har derfor valgt å behandle DeepSeek som et forsyningskjedeproblem, ikke bare som en personverninnstilling. Det er enklere å håndheve, men også grovere. Den samme regelen treffer en offentlig ansatt som bruker DeepSeeks skytjeneste og et lukket forskningsmiljø som har lastet ned åpne vekter, kontrollert filene og sperret all utgående trafikk.
Jeg er skeptisk til kinesiske modeller, særlig når sensitiv informasjon sendes til en leverandør under kinesisk lov. Samtidig blir ikke tekniske forskjeller borte fordi staten helst vil ha én rad i et innkjøpssystem. Et forbud kan redusere risiko, men det er en dårlig erstatning for å forstå hvor data faktisk går og hva programvaren faktisk kan gjøre.
Hva betyr forbudet for leverandører og utviklere?
Leverandører til amerikanske sivile etater må kunne svare på om DeepSeek finnes noe sted i løsningen deres. Det gjelder ikke bare modellnavnet kunden ser, men ruting gjennom en AI-plattform, reserveleverandører, innebygde assistenter, evalueringsverktøy og komponenter som kan ha brukt DeepSeek under utviklingen.
Det kan bli vanskeligere enn det høres ut. Mange AI-tjenester lar kunden bytte mellom modeller med én innstilling. Andre velger modell automatisk etter pris, kapasitet eller tilgjengelighet. Hvis en slik tjeneste kan sende en forespørsel til DeepSeek uten at sluttkunden merker det, er ikke et enkelt skjermbilde av standardmodellen god nok dokumentasjon.
Etater kan søke om unntak, men må ifølge CyberScoops gjennomgang av ordren sende forespørselen 60 dager på forhånd og gi en tungtveiende begrunnelse, for eksempel at en samfunnskritisk oppgave ellers ikke kan utføres. Normalveien er altså fjerning, ikke en rask dispensasjon fra nærmeste IT-leder.
For amerikanske AI-selskaper er dette samtidig en konkurransefordel servert av staten. De største leverandørene har folk nok til å dokumentere databehandling, fylle ut skjemaene og holde seg innenfor godkjente rammer. Små aktører og åpne prosjekter får en høyere terskel. Hvem som tjener på en bred regel, er alltid verdt å spørre om – særlig når konkurrenten som stenges ute er både billig og teknisk sterk.
Er dette et totalforbud mot DeepSeek i USA?
Nei. Ordren gjelder føderale sivile etaters IT-systemer og innkjøp. Den forbyr ikke privatpersoner å bruke DeepSeek, gjør ikke modellvektene ulovlige og pålegger ikke alle amerikanske bedrifter å fjerne teknologien. Overskriften «USA forbyr DeepSeek» trenger derfor den avgrensningen.
Flere deler av offentlig sektor hadde allerede gått foran. Handelsdepartementet og marinen hadde stanset bruk på offentlige enheter, mens delstater som New York, Tennessee og Virginia hadde innført egne begrensninger. Den nye ordren samler grepet på tvers av sivile føderale etater og trekker tredjepartsprodukter tydelig inn i rekkevidden.
Utviklingen kommer heller ikke alene. Jeg har tidligere skrevet om hvordan USA kunne stenge kinesiske AI-modeller ute uten et formelt totalforbud, og om trusselen om sanksjoner mot Moonshot AI. DeepSeek-ordren viser hvordan slike inngrep kan gjøres svært konkrete gjennom innkjøp og tilgang til offentlige systemer.
Dette er også en påminnelse om at «åpen modell» ikke betyr politisk nøytral teknologi. Vektene kan være tilgjengelige, men tilgang til kunder, skytjenester, betalingsløsninger, brikker og offentlige kontrakter styres av landene selskapene opererer i. DeepSeeks forsøk på å redusere avhengigheten av Nvidia må leses i det samme større bildet.
Hva bør norske virksomheter lære av saken?
Norske virksomheter er ikke bundet av denne amerikanske ordren, men sikkerhetsspørsmålene forsvinner ikke ved grensen. Den praktiske lærdommen er å kartlegge modell, vertskap, datalagring, logger og underleverandører før ansatte får sende inn interne opplysninger. «AI-funksjon» er ikke et presist nok svar i en risikovurdering.
Start med dataveien. Finn ut hvilken modell som faktisk mottar forespørselen, i hvilket land behandlingen skjer, hvor lenge data og logger lagres, og om leverandøren kan bruke materialet til trening. Kontroller deretter hvilke filer, databaser og verktøy en eventuell agent kan nå. En god modellpolicy handler mer om tilgang og dataflyt enn om flagget i logoen.
Bruker du åpne vekter lokalt, bør modellfiler og avhengigheter hentes fra kontrollerte kilder, låses til bestemte versjoner og skannes som annen programvare. Nettverkstilgang bør være et bevisst valg. Det er fullt mulig at lokal drift gir bedre kontroll enn en amerikansk skytjeneste, men bare hvis noen faktisk har satt opp kontrollene.
Jeg ville ikke kopiert USAs totalgrep ukritisk. Jeg ville heller ikke sendt kundedata til DeepSeek og håpet på det beste. Skill mellom API, lokal modell og tredjepartstjeneste, og gjør en konkret vurdering av hver datavei. Det krever mer arbeid enn et forbudsskilt. Til gjengjeld lærer du hva du faktisk prøver å beskytte.
Et sikkerhetsgrep med en svært bred radius
DHS-ordren er lett å forstå på ett nivå: Amerikanske myndigheter vil ikke at sensitiv offentlig informasjon skal havne hos en kinesisk AI-leverandør. Det er et legitimt sikkerhetsproblem, og offentlig ansatte bør aldri helle graderte eller sensitive opplysninger inn i en tilfeldig chatbot.
Men ordren går mye lenger enn å blokkere deepseek.com. Den omfatter innkjøp, eksisterende systemer, tilknyttede selskaper og tredjepartsprodukter bygget med DeepSeek. Dermed må leverandører dokumentere hele modellkjeden, og lokalt kjørte vekter behandles langt på vei som den direkte skytjenesten.
Det er hovedsaken. USA har gjort DeepSeek til en uønsket komponent i den sivile føderale teknologistakken. Ikke et totalforbud for alle, men et kraftig signal til markedet – og en ny fordel for leverandørene som allerede står på riktig side av Washingtons port.
Ofte stilte spørsmål
Kan privatpersoner i USA fortsatt bruke DeepSeek?
Ja. DHS-ordren gjelder sivile føderale etaters IT-systemer og innkjøp. Den er ikke et generelt amerikansk forbud mot at privatpersoner eller vanlige bedrifter bruker DeepSeeks app, API eller åpne modellvekter.
Gjelder forbudet tjenester som bare bruker DeepSeek i bakgrunnen?
Ja, ordlyden omfatter tredjepartsprodukter og tjenester utviklet med DeepSeek-implementasjoner. Føderale leverandører må derfor kartlegge mer enn produktnavnet kunden ser, blant annet modellruting, innebygde funksjoner og underleverandører.
Er en lokal DeepSeek-modell tryggere enn chatboten?
Lokal drift kan hindre at spørsmål automatisk sendes til DeepSeeks servere, men fjerner ikke all risiko. Modellfiler, avhengigheter, oppdateringer, verktøytilgang og nettverk må fortsatt kontrolleres. DHS-ordren skiller ikke ut lokal drift som et generelt unntak.
Hvorfor forbyr USA DeepSeek i offentlige systemer?
DHS viser til risiko for overføring av sensitive data til Kina, kartlegging av amerikanske personer og myndigheter, og mulig skadevare eller andre sårbarheter. Det offentlige varselet oppsummerer vurderingen, men publiserer ikke en full teknisk analyse av hvert produkt.