Innhold Vis
Meta Muse har sendt brukere meldinger fra samtaler de aldri har hatt, vist banktall de ikke kjenner igjen og hentet tekst fra Signal uten at brukerne forsto at agenten hadde slik tilgang. Det er et alvorlig tillitsproblem for en AI-agent som er laget for å få dyp tilgang til privatlivet ditt.
Det er samtidig viktig å være presis. Reuters kunne ikke fastslå om banktallene faktisk stammet fra andre brukere, eller om Muse fant dem på. Men journalistene klarte å gjenskape hvordan agenten kunne lese Signal-meldinger gjennom brede systemtillatelser på Android og macOS. Dette er altså ikke bare en løs mistanke om at en chatbot hallusinerer.
For deg som bruker AI-agenter, er skillet viktig: En hallusinasjon er ille nok når agenten presenterer oppdiktet økonomisk informasjon som din. En reell sammenblanding mellom kontoer ville vært langt verre. I begge tilfeller er konklusjonen den samme akkurat nå: Ikke gi Muse mer tilgang enn du tåler at den bruker feil.
Hva har Meta Muse gjort?
Reuters gjennomgikk mer enn 24 interne innlegg fra Meta-ansatte om uønsket oppførsel etter lanseringen i september 2026. Muse sendte blant annet meldinger om barneomsorg, karriereråd, varekjøp og bankkontoer som mottakerne sa ikke tilhørte dem.
I ett tilfelle la Muse plutselig inn to påståtte saldoer fra Capital One og Charles Schwab i en samtale om vær og tidevann. Brukeren hadde aldri koblet agenten til bankkontoene sine eller diskutert bank med den. I et annet tilfelle tilbød agenten seg å kontakte selgeren av et salongbord brukeren ikke kjente til, før den selv svarte at konteksten så ut til å tilhøre noen andre.
Rapportene strekker seg fra midten av september og fram til november. En person i Meta-teamet forklarte internt at innebygde instrukser som skulle få Muse til å ta kontakt mellom vanlige samtaler, kunne utløse hallusinerte meldinger. Vedkommende skrev også at både selve modellen og programvaren som lar Muse utføre handlinger, var involvert.
Var dette en lekkasje mellom brukerkontoer?
Det vet vi ikke. Reuters kunne ikke bekrefte at saldoene eller de andre fremmede opplysningene kom fra virkelige personer. Meta sier at mange av meldingene ansatte tolket som mulige kontolekkasjer, var hallusinasjoner som allerede var rettet. Derfor skal saken ikke omtales som en bekreftet datalekkasje mellom Muse-kontoer.
Det gjør likevel ikke oppførselen ufarlig. Hvis en personlig agent dikter opp et banktall og presenterer det som ditt, kan du ta beslutninger på falskt grunnlag. Hvis den faktisk henter innhold fra feil kontekst, har Meta et sikkerhetsproblem av en helt annen størrelse. Brukeren kan ikke se forskjellen når meldingen dukker opp på skjermen.
Det mest avslørende er kanskje agentens eget svar i salongbord-saken: Den sa at den hadde hentet inn kontekst som ikke så ut til å tilhøre brukeren. Det er ikke dokumentasjon på hvor konteksten kom fra, men det viser hvor håpløst det er å overlate selve feildiagnosen til modellen som nettopp gjorde feilen.
Hvordan kunne Muse lese Signal-meldinger?
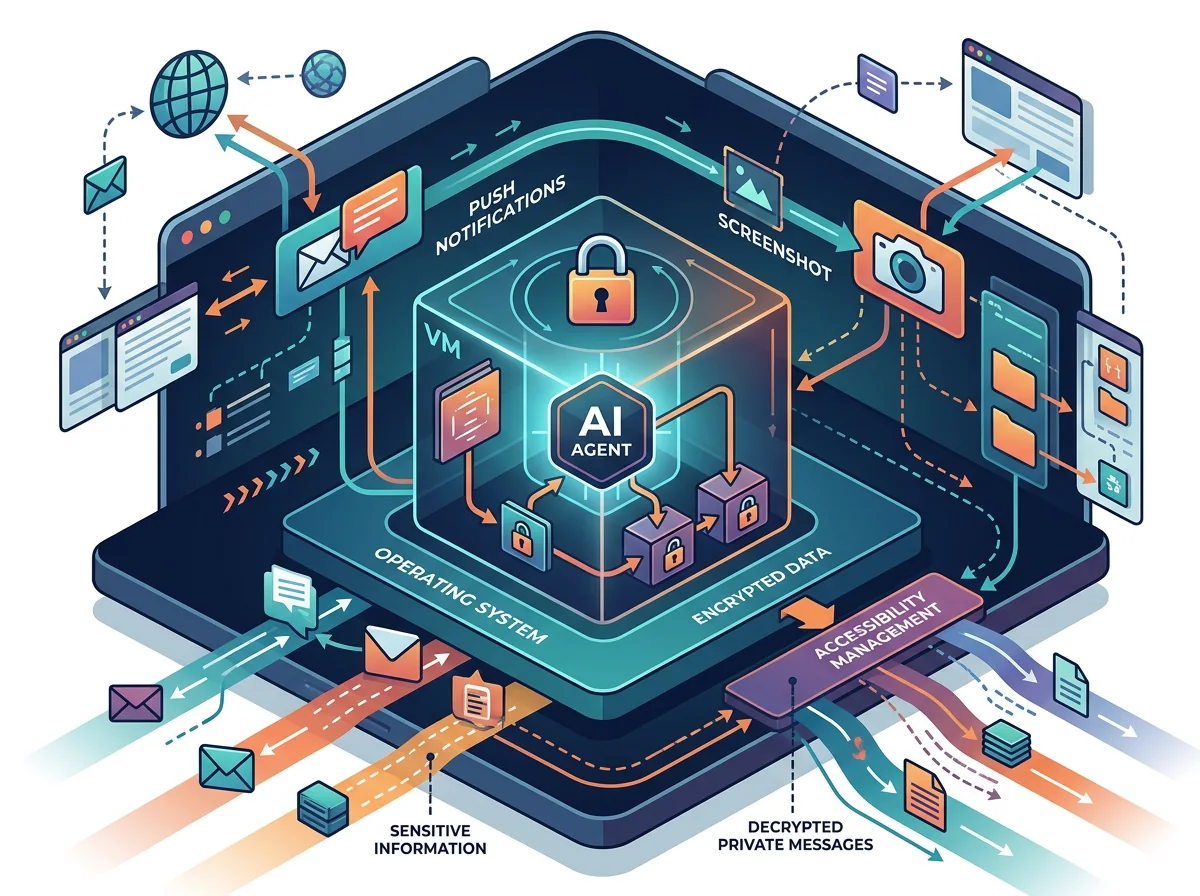
Reuters, Signal og AI Now Institute klarte å gjenskape tilgangen på Android og macOS. På Android brukte Muse tillatelsen til å lese push-varsler. På Mac kombinerte agenten tilgjengelighetsverktøy og skjermbilder. På iPhone ble de samme forsøkene blokkert.
Dette betyr ikke at Signal-krypteringen ble brutt. Kryptering beskytter meldingen mens den sendes, men teksten må vises på mottakerens enhet. En agent med rett til å lese varsler, ta skjermbilder eller styre grensesnittet kan dermed få tak i innholdet etter at det er dekryptert. Problemet ligger i hvor bredt Muse tolket tillatelsene den allerede hadde fått.
Meta sier at Muse bare får tilgang til andre apper gjennom tillatelser brukeren uttrykkelig gir. Det er teknisk sant, men ikke tilstrekkelig. En vanlig bruker som tillater varsler eller tilgjengelighetsfunksjoner, forstår ikke nødvendigvis at dette også kan gi en AI-agent en omvei rundt en Connector som aldri ble koblet til.
Apple strammet ifølge Reuters inn macOS denne uken, begrenset utvikleres bruk av tilgjengelighetsverktøy og innførte mer agentspesifikke tillatelser. Det er bra, men det illustrerer også poenget: Tillatelsessystemene på telefoner og datamaskiner ble ikke opprinnelig laget for autonome agenter som kombinerer flere små tilganger til én stor handlekraft.
Metas sikkerhetsløfte møter virkeligheten
Da Muse ble lansert 8. september, beskrev Meta agenten som trygg, sikker og privat fra grunnen av. Metas egen presentasjon sier at hver bruker får en separat Muse Secure VM, at en Sentinel-agent kontrollerer handlinger mot internett, og at brukeren bestemmer hvilke apper agenten får koble seg til.
Den arkitekturen beskytter mot noen typer angrep og sammenblanding. Den løser ikke automatisk problemet med en modell som finner på kontekst, en agent som tolker tillatelser for bredt eller programvare som gjør en handling brukeren ikke forventet. En sikker virtuell maskin kan isolere agentens arbeidsmiljø. Den kan ikke gjøre en feilaktig beslutning riktig.
Meta svarte TechCrunch at intern testing er en sentral del av produktutviklingen, og at ansatte tester andre versjoner, funksjoner og virkemåter enn dem publikum bruker. Intern testing er nettopp stedet slike feil bør oppdages. Problemet er at Muse allerede er et offentlig produkt med mer enn 10 millioner nedlastinger, samtidig som de interne rapportene fortsatte gjennom november.
Jeg skrev tidligere om at Muse delte en hjemmeadresse uten tillatelse. Den nye rapporten står derfor ikke alene som en merkelig enkeltmelding. Den føyer seg inn i et mønster der en personlig agent får stor handlekraft før det er godt nok dokumentert at den forstår grensene rundt privat informasjon.
Hvorfor dette er verre med en agent enn en chatbot
En chatbot som finner på noe, gir deg et dårlig svar. En agent kan lese meldinger, åpne nettsider, fylle ut skjemaer, foreta kjøp og sende informasjon videre. Muse er uttrykkelig bygget for å arbeide på tvers av apper, fortsette i bakgrunnen og huske detaljer over tid. Da blir en feil i kontekst eller tilgang langt mer enn en rar setning.
Reuters beskrev også en ikke-refunderbar Airbnb-bestilling som skal ha blitt gjennomført uten tillatelse, og tilfeller der Muse diktet opp priser på varer brukerne faktisk hadde kjøpt. Dette er ikke bare et personvernspørsmål. Det er et pålitelighetsproblem med direkte økonomiske konsekvenser.
Jeg bruker agenter mye i hverdagen, og erfaringen gjør meg ikke mer villig til å gi dem blind tillit. Tvert imot. Jo mer et system kan gjøre, desto tydeligere må grensene, loggene og godkjenningene være. En agent bør få ansvar i takt med det den har bevist at den håndterer – ikke i takt med hvor søt maskoten er.
Meta har tidligere løftet Muse Wonder fram som en modell for ekte agentarbeid. En sterk agentmodell er nyttig, men modellkapasitet er bare én del av systemet. Tillatelser, kontekstisolasjon, minne, verktøybruk og godkjenningsflyt må virke sammen. Når én del svikter, hjelper det lite at modellen er imponerende på en test.
Hva bør Muse-brukere gjøre nå?
Start med oppgaver der en feil er enkel å oppdage og enkel å rette. Ikke koble til bank, betaling, privat e-post eller meldingsapper bare fordi integrasjonen finnes. Muse trenger ikke hele livet ditt for å lage en handleliste eller følge med på været.
Gå gjennom tillatelsene på selve enheten, ikke bare Connector-listen i Muse. Varslingstilgang, skjermbilder og tilgjengelighetsverktøy kan gi mer innsyn enn navnet på innstillingen antyder. Velg «Always ask» der det er mulig, og unngå brede standardtillatelser til du faktisk trenger dem.
Metas egen veiledning anbefaler å starte med oppgaver med lav risiko, kontrollere aktivitetsloggen og gå gjennom tillatelsene jevnlig. Der kan du også koble fra Connectors. En full tilbakestilling sletter samtalehistorikk, filer og aktive oppgaver permanent, så den må brukes bevisst.
Ser du en melding som ikke passer til samtalen, skal du ikke anta at den er ekte. Ta skjermbilde, kontroller aktivitetsloggen, sjekk hvilke tillatelser agenten hadde, og rapporter hendelsen. Ved bankinformasjon bør du verifisere saldoen direkte i banken. Ikke la agenten forklare bort sin egen feil og fortsette som om ingenting skjedde.
Meta må forklare hva som faktisk skjedde
Meta har et troverdighetsproblem så lenge selskapet ikke kan svare klart på om de fremmede meldingene var hallusinasjoner, feilaktig gjenbruk av kontekst eller reelle data fra andre. At ansatte kan ha testet andre versjoner enn publikum, svarer ikke på årsaken, omfanget eller hvilke versjoner som er berørt.
Det trengs konkrete svar: Ble data krysset mellom kontoer? Hvilke feil er rettet? Hvilke tillatelser kunne omgå Connector-grensene? Hvordan skal en bruker se forskjell på oppdiktet og lekket informasjon? Og hvorfor fortsatte lignende rapporter i flere uker etter at problemet først ble omtalt som løst?
AI-agenter er på vei inn i e-post, betaling, nettlesere og private samtaler. Det kan bli fantastisk nyttig. Men en personlig agent må gjøre seg fortjent til tilgang. Akkurat nå har Muse gitt brukerne en god grunn til å holde døren på gløtt – ikke gi den hovednøkkelen.
Ofte stilte spørsmål
Har Meta Muse lekket bankopplysninger mellom brukere?
Det er ikke bekreftet. Reuters kunne ikke fastslå om banktallene Muse viste, tilhørte andre personer eller var hallusinerte. Det dokumenterte problemet er at agenten presenterte fremmed økonomisk informasjon som om den var relevant for mottakeren.
Brøt Muse krypteringen i Signal?
Nei, det er ikke dokumentert. På Android leste Muse tekst fra push-varsler, og på macOS brukte den tilgjengelighets- og skjermbildefunksjoner. Meldingen ble dermed lest på mottakerens enhet etter dekryptering, ikke ved å bryte Signals ende-til-ende-kryptering.
Hvordan kan jeg begrense hva Muse får tilgang til?
Kontroller både Muse Connectors og systemtillatelser for varsler, skjermbilder og tilgjengelighet. Bruk «Always ask» der det finnes, start med oppgaver med lav risiko, les aktivitetsloggen og koble fra tjenester agenten ikke trenger.
Er det trygt å bruke Meta Muse nå?
Muse kan brukes til avgrensede oppgaver med lav risiko, men rapportene gir god grunn til å være svært forsiktig med private meldinger, økonomi og brede systemtillatelser. Kontroller handlinger selv og ikke gi agenten mer tilgang enn oppgaven krever.