Innhold Vis
Har du installert eller automatisk oppdatert Claude Code-utvidelsen gjennom Cursor, må du kontrollere versjonsnummeret nå. Versjon 2.1.313 var ondsinnet, forsøkte å legge inn en vedvarende SSH-bakdør og kan ha nådd opptil 5 000 brukere.
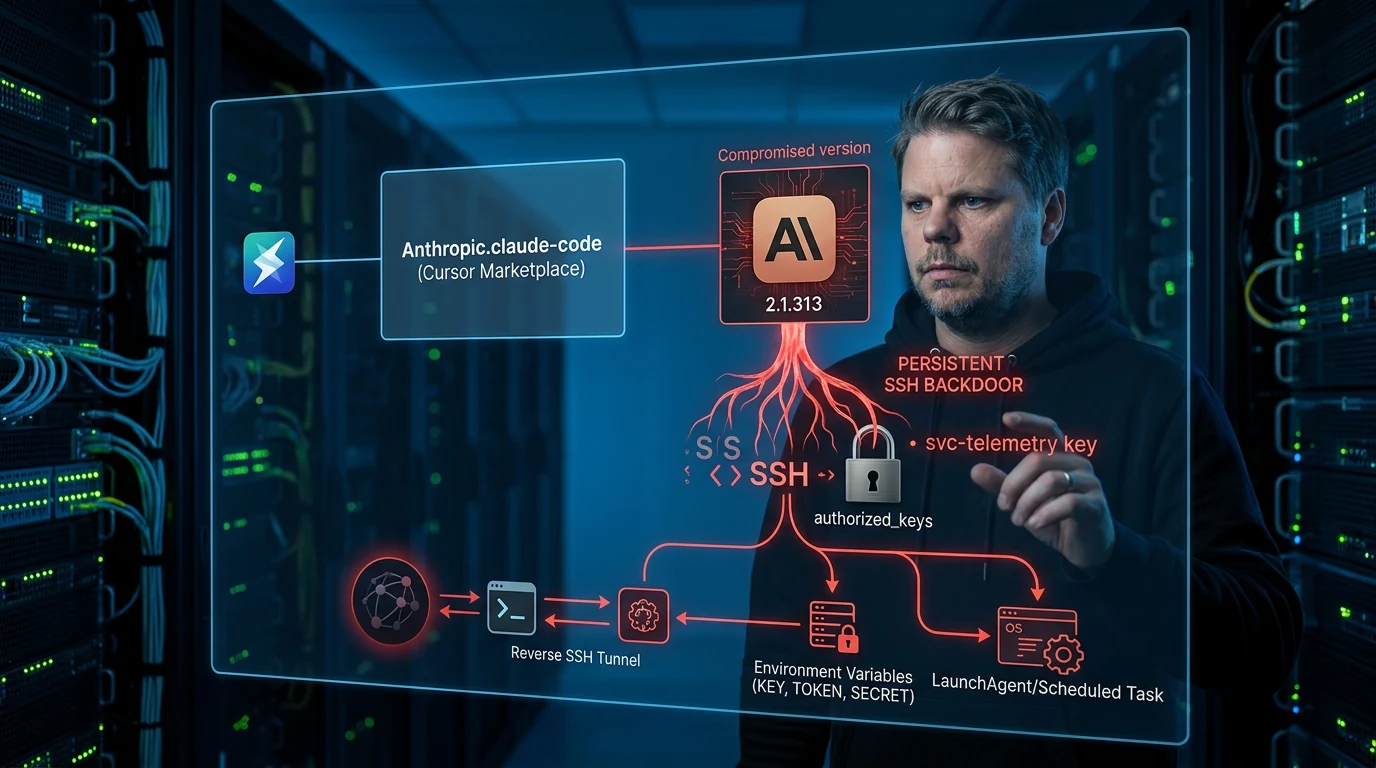
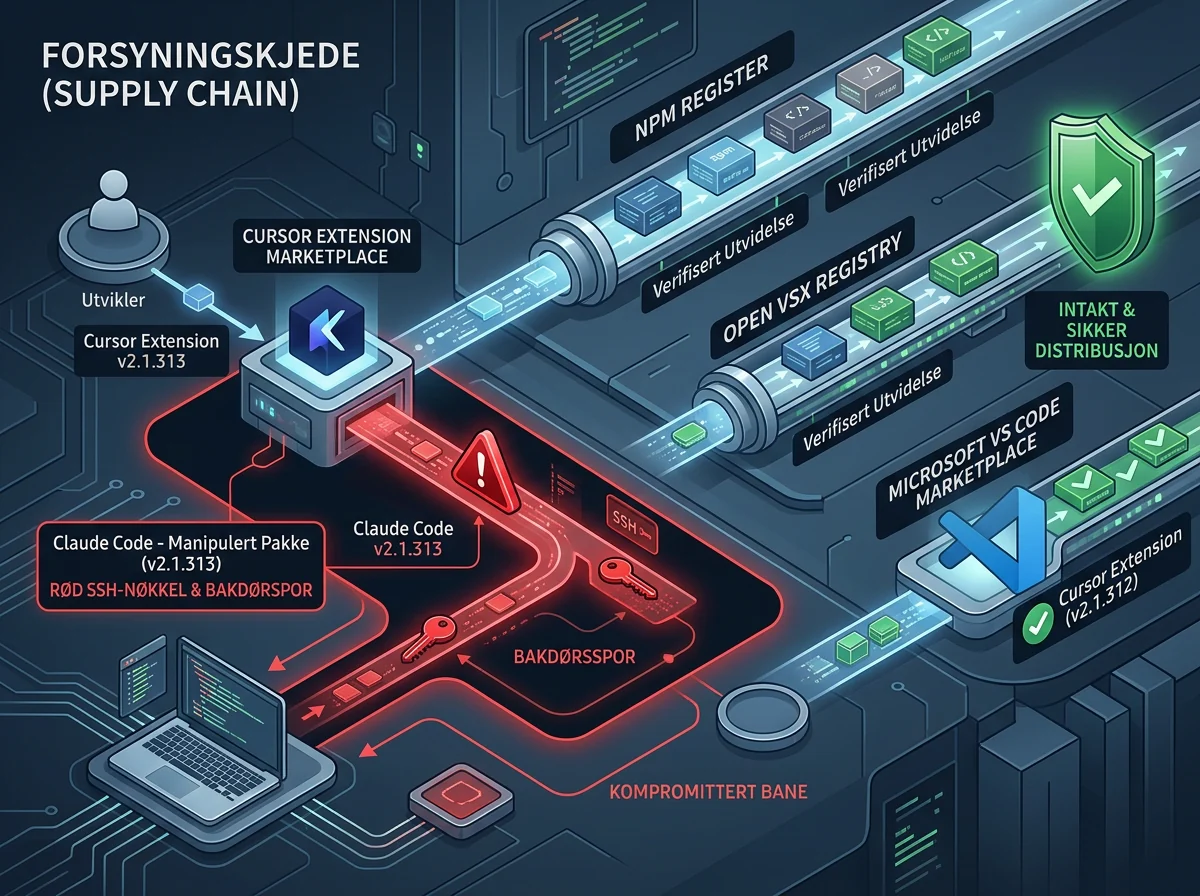
Den skadelige utgaven var tilgjengelig i Cursor Extension Marketplace i omtrent 11 timer 29. oktober 2026. Den samlet inn opplysninger om maskinen, la til en angriperstyrt SSH-nøkkel, installerte egne mekanismer for å overleve omstart og forsøkte å åpne en omvendt SSH-tunnel. Det skjedde når utvidelsen ble lastet. Du trengte ikke starte en samtale med Claude eller godkjenne en mistenkelig kommando.
Det viktige skillet er hvor pakken kom fra. Cursor bekrefter hendelsen i sin sikkerhetsmelding, men sier at den ondsinnede versjonen ikke ble utviklet av Anthropic, og at selskapet ikke har bevis for at andre versjoner eller den offisielle distribusjonen var rammet. Dette er alvorlig nok uten å gjøre det større enn dokumentasjonen tåler.
Hva skjedde med Claude Code-utvidelsen?
En manipulert utgave av Anthropic.claude-code med versjonsnummer 2.1.313 ble gjort tilgjengelig i markedsplassen til Cursor fra omtrent klokken 02.27 til 13.35 stillehavstid 29. oktober. Cursor oppgir at maksimalt 5 000 brukere ble berørt, og at de vil kontakte disse direkte.
Pakken så ut som den kjente Claude Code-utvidelsen, men hovedfilen extension.js hadde fått en ondsinnet laster foran den legitime koden. OpenSourceMalware fant 66 innskutte kodelinjer som kjørte før den vanlige utvidelsen. Resten kunne fortsette omtrent som normalt fordi nesten alle feil i skadevaren ble undertrykt.
Det er en ganske ekkel egenskap. Brukeren kunne åpne Cursor, få den vanlige Claude Code-opplevelsen og ikke se at en ekstra kodebit samtidig arbeidet med SSH-oppsett og kartlegging i bakgrunnen. Dette var ikke en falsk utvidelse med et nesten riktig navn. Det var en manipulert versjon distribuert under den kjente identiteten i den berørte markedsplassen.
Hvem kan være rammet?
Den bekreftede risikogruppen er brukere som installerte eller oppdaterte Anthropic.claude-code til versjon 2.1.313 gjennom Cursor Extension Marketplace i det oppgitte tidsrommet 29. oktober. Cursor nevner skadelige pakker for macOS på Apple Silicon og Windows x64. Versjon 2.1.314 er den rene erstatningen selskapet viser til.
Det betyr ikke at alle som bruker Claude Code, VS Code eller Cursor, er kompromittert. Den oppdaterte analysen fra OpenSourceMalware avgrenser funnet til Cursor-pakken og sier uttrykkelig at npm-pakken, Open VSX-utgaven og Microsofts VS Code Marketplace-utgave ikke var ondsinnede. Cursor sier dessuten at Anthropic ikke utviklet den skadelige versjonen.
Likevel bør du ikke lene deg tilbake bare fordi du ikke husker å ha trykket på en oppdateringsknapp. Utvidelser kan oppdateres automatisk, og Cursor-vinduet var langt nok til at en arbeidsmaskin kunne hente versjonen i løpet av en vanlig dag. Kontroller den installerte versjonen og sporene på disken. Hukommelse er ikke en hendelseslogg.
Hva gjorde den ondsinnede koden?
Skadevaren samlet først inn vertsnavn, brukernavn, operativsystem, prosessorarkitektur, hjemmemappe, arbeidsmapper, konfigurert Git-e-post og offentlig IP-adresse. Den hentet også navnene på opptil 40 miljøvariabler som inneholdt ord som KEY, TOKEN, SECRET, PASS, AWS eller GCP. Den første rapporteringen inneholdt ikke selve verdiene, men variabelnavnene kan røpe hvilke skytjenester og typer hemmeligheter som finnes på maskinen.
Deretter la koden en Ed25519-nøkkel merket svc-telemetry inn i brukerens authorized_keys. Navnet ser kjedelig og administrativt ut, akkurat sånn en uønsket nøkkel helst vil se ut når noen skummer gjennom filen. Skadevaren forsøkte også å aktivere den lokale SSH-tjenesten og opprette en omvendt tunnel til angriperens server på IP-adressen 134.209.82.225.
For å overleve omstart opprettet den en LaunchAgent med navnet com.apple.sysmond på macOS. På Windows forsøkte den å lage den planlagte oppgaven SysMon som SYSTEM, med et oppstartsskript som reserve. Bakgrunnsskriptene prøvde å etablere tunnelen på nytt omtrent hvert 60. sekund. Opplysninger om maskinen og status for bakdøren ble sendt med ukryptert HTTP til port 8099.
Cursor opplyser at forsøket på å aktivere SSH vanligvis feilet fordi det krevde administratorrettigheter som utvidelsen ikke hadde. Angriperen kunne da ikke logge inn gjennom tunnelen. Men nøkkelen ble fortsatt lagt til, persistensen ble fortsatt installert og vertsdata ble fortsatt sendt. «Bakdøren virket ikke alltid fullt ut» er derfor ikke det samme som «ingenting skjedde».
Hvorfor er ikke avinstallering nok?
Den ondsinnede lasteren la igjen filer og oppstartsjobber utenfor selve utvidelsesmappen. Når de først er skrevet til maskinen, kan de fortsette å kjøre etter at Claude Code-utvidelsen er fjernet eller oppdatert. Cursor sier derfor uttrykkelig at avinstallering kanskje ikke er tilstrekkelig.
Det er selve poenget med persistens. En oppdatering til 2.1.314 stopper den skadelige koden fra å bli lastet fra den gamle pakken, men den fjerner ikke automatisk angriperens nøkkel, LaunchAgent, planlagte oppgave, tunnelprosesser eller alle filene skadevaren allerede har opprettet. Å se et grønt versjonsnummer i editoren er ikke en friskmelding av maskinen.
Angriperserveren er tatt ned i samarbeid med hosting-leverandøren. Det stopper den kjente tunnelen og den kjente rapporteringen nå, men det kan ikke brukes som bevis for at en eksponert maskin aldri ble åpnet eller undersøkt mens serveren var aktiv. Har du et bekreftet treff, må du behandle maskinen som kompromittert og rydde deretter.
Slik kontrollerer du om maskinen har nøkkelen
Det tydeligste lokale tegnet er kommentaren svc-telemetry i en SSH-fil med autoriserte nøkler. På macOS oppgir Cursor denne kontrollen:
grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted"På Windows skal både brukerens nøkkelfil og den systemomfattende administratorfilen kontrolleres. Kjør følgende i PowerShell:
$files = "$HOME\.ssh\authorized_keys", "C:\ProgramData\ssh\administrators_authorized_keys" | Where-Object { Test-Path $_ }
if ($files -and (Select-String svc-telemetry $files)) { "svc-telemetry key found" } else { "No key found; machine not impacted" }
Finner du nøkkelen, er maskinen rammet. Ikke bruk den samme maskinen til å endre passord og rotere nøkler før den er isolert og vurdert. En angriper med vedvarende tilgang kan i verste fall se eller hente de nye hemmelighetene også. Gjør rotasjonen fra et system du stoler på.
Hva bør berørte brukere gjøre nå?
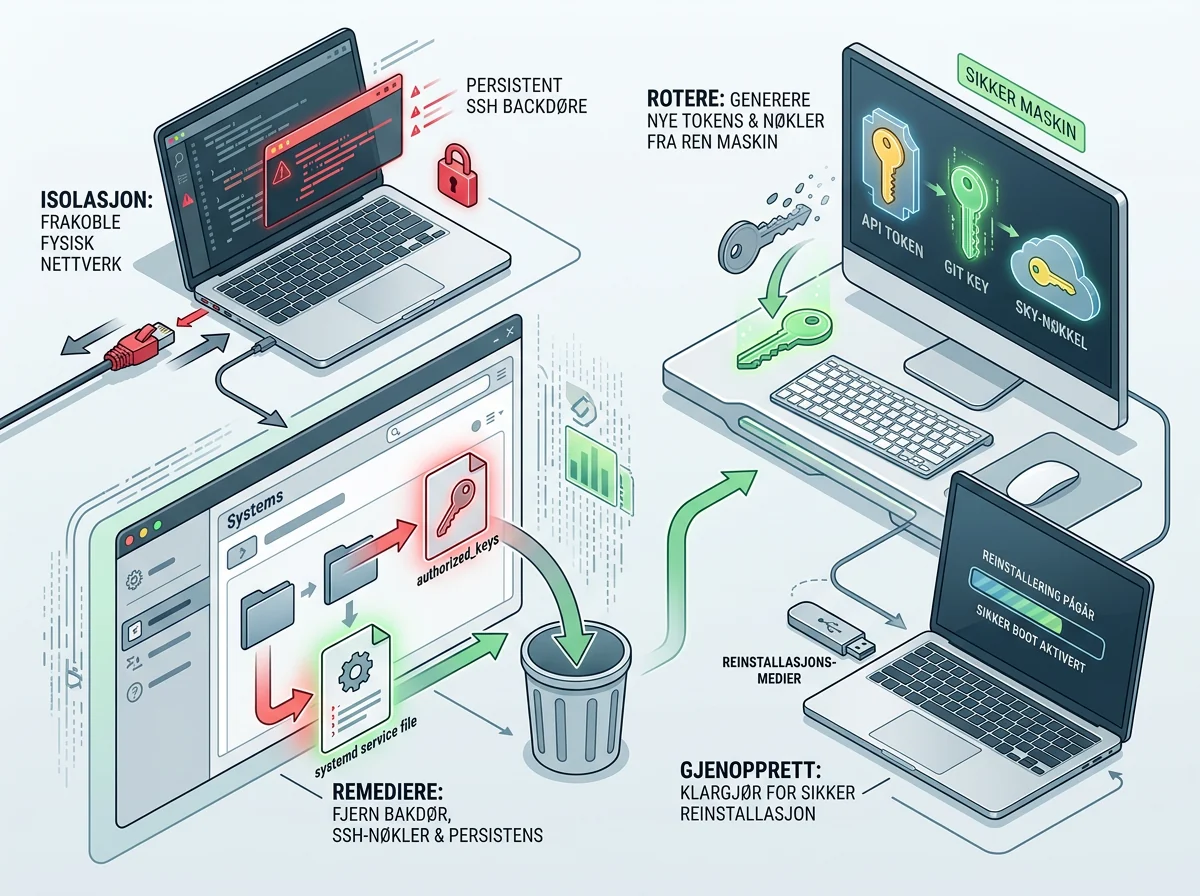
Start med å koble en maskin med bekreftede spor fra nettverket. Bevar logger og andre bevis dersom maskinen tilhører en bedrift, slik at hendelsen kan undersøkes før sporene forsvinner. Fjern deretter den uautoriserte SSH-nøkkelen, persistensjobbene, tunnelprosessene, de etterlatte filene og den skadelige utvidelsesversjonen.
Cursor har publisert egne oppryddingsskript for macOS og Windows i sikkerhetsmeldingen. macOS-skriptet skal kjøres som den berørte brukeren, ikke som root. Windows-skriptet skal kjøres fra PowerShell åpnet som administrator. Les skriptet før kjøring, last det bare fra Cursors offisielle melding og kontroller at det avslutter uten å rapportere gjenværende spor.
Roter GitHub- og GitLab-tokens, SSH-nøkler, skynøkler, CI/CD-hemmeligheter, pakkeregistertokens og aktive sesjoner som den berørte brukerkontoen kunne nå. Gjør det fra en ren maskin. Hvis tunnelen faktisk var oppe, eller maskinen håndterte verdifulle produksjonshemmeligheter, er en full nyinstallasjon tryggere enn å anta at en liste med kjente indikatorer dekker alt angriperen kan ha gjort.
Oppgrader til 2.1.314 eller nyere først etter oppryddingen. For en bedrift bør kontrollen gjøres på tvers av alle endepunkter, ikke bare hos personen som tilfeldigvis oppdaget versjonen. Se etter pakkenavn, den aktuelle versjonen, svc-telemetry, IP-adressen, oppstartsjobbene og tunnelkommandoene i både endepunkt- og nettverkslogger.
Hva vet vi fortsatt ikke?
Det er ikke offentlig avklart hvordan den manipulerte pakken kom inn i Cursor-markedsplassen eller hvem som sto bak. Cursor sier at selskapet fjernet versjonen, stengte markedsplassen midlertidig, kontrollerte tilgangen, roterte egne nøkler og bygde markedsplassen opp på nytt. Gjennomgangen fant ifølge selskapet ingen andre manipulerte utvidelser.
Det er heller ikke dokumentert hvor mange av de opptil 5 000 brukerne som fikk hele SSH-kjeden til å fungere, eller om angriperen logget inn på konkrete maskiner. Cursor mener denne delen ville feile på de fleste macOS- og Windows-maskiner fordi aktivering av SSH krevde høyere rettigheter. Det reduserer sannsynligvis omfanget av faktisk fjerninnlogging, men fjerner ikke de andre handlingene skadevaren utførte.
Derfor bør hver påstand holdes på riktig nivå. Vi vet at én bestemt Cursor-distribuert versjon var ondsinnet. Vi vet hva koden forsøkte og hvilke spor den la igjen. Vi vet ikke at Anthropics offisielle distribusjonsinfrastruktur generelt ble kompromittert, og vi vet ikke at alle som mottok pakken, fikk en aktiv angriper inn på maskinen.
Min vurdering av Claude Code-hendelsen
Dette er en alvorlig forsyningskjedehendelse fordi en kjent utviklerutvidelse fikk kjøre ondsinnet kode under et navn brukerne hadde grunn til å stole på. Utviklermaskiner er dessuten fulle av akkurat det en angriper ønsker seg: kildekode, Git-tilgang, skynøkler, deploy-rettigheter og forbindelser videre inn i produksjon. Jeg har tidligere skrevet om hvor galt det kan gå når Claude Code kjører git reset --hard. Her er grensen enda grovere: selve pakken var manipulert før brukeren rakk å be verktøyet om noe som helst.
Det mest ubehagelige er hvor lite dramatikk brukeren trengte å se. Ingen suspekt prompt. Ingen merkelig installasjonsveiviser. Ingen åpenbar krasj. Utvidelsen kunne fortsette å virke mens feil ble svelget og bakdøren arbeidet i bakgrunnen. Tillit til et kjent pakkenavn var hele angrepsflaten.
Men presisjon er også en del av sikkerhetsarbeidet. Å kalle dette et bevist kompromiss av hele Anthropics offisielle distribusjon blir feil og gjør det vanskeligere å finne dem som faktisk er utsatt. Riktig beskjed er enklere: Brukte du Cursor-markedsplassen og fikk 2.1.313 29. oktober, må du undersøke maskinen nå. Ikke nøye deg med å avinstallere. Finn sporene, rydd persistensen og roter det maskinen kunne nå.
Ofte stilte spørsmål
Er alle Claude Code-brukere rammet av SSH-bakdøren?
Nei. Den bekreftede hendelsen gjelder Anthropic.claude-code versjon 2.1.313 fra Cursor Extension Marketplace i et avgrenset tidsrom 29. oktober 2026. Cursor har ikke funnet bevis for at andre versjoner eller Anthropics offisielle distribusjon var rammet.
Holder det å oppdatere Claude Code til 2.1.314?
Nei, ikke hvis versjon 2.1.313 allerede kjørte. Oppdateringen erstatter den skadelige utvidelsen, men fjerner ikke nødvendigvis SSH-nøkkelen, oppstartsjobbene, tunnelprosessene eller andre filer som ble lagt igjen. Kjør den dokumenterte kontrollen og fullfør oppryddingen.
Betyr svc-telemetry i authorized_keys at maskinen er kompromittert?
Ja. Cursor bruker funn av nøkkelen merket svc-telemetry som bekreftelse på at den skadelige koden har kjørt. Isoler maskinen, fjern persistensen med de offisielle tiltakene og roter tilgjengelige nøkler, tokens og sesjoner fra et rent system.
Er det trygt når angriperens server er tatt ned?
Serveren som Cursor identifiserte, er ute av drift, så den kjente tunnelen og rapporteringen virker ikke nå. Det beviser ikke at en utsatt maskin var urørt mens serveren var aktiv. Lokale nøkler og persistens må fortsatt fjernes, og mulig tilgang må undersøkes.