Innhold Vis
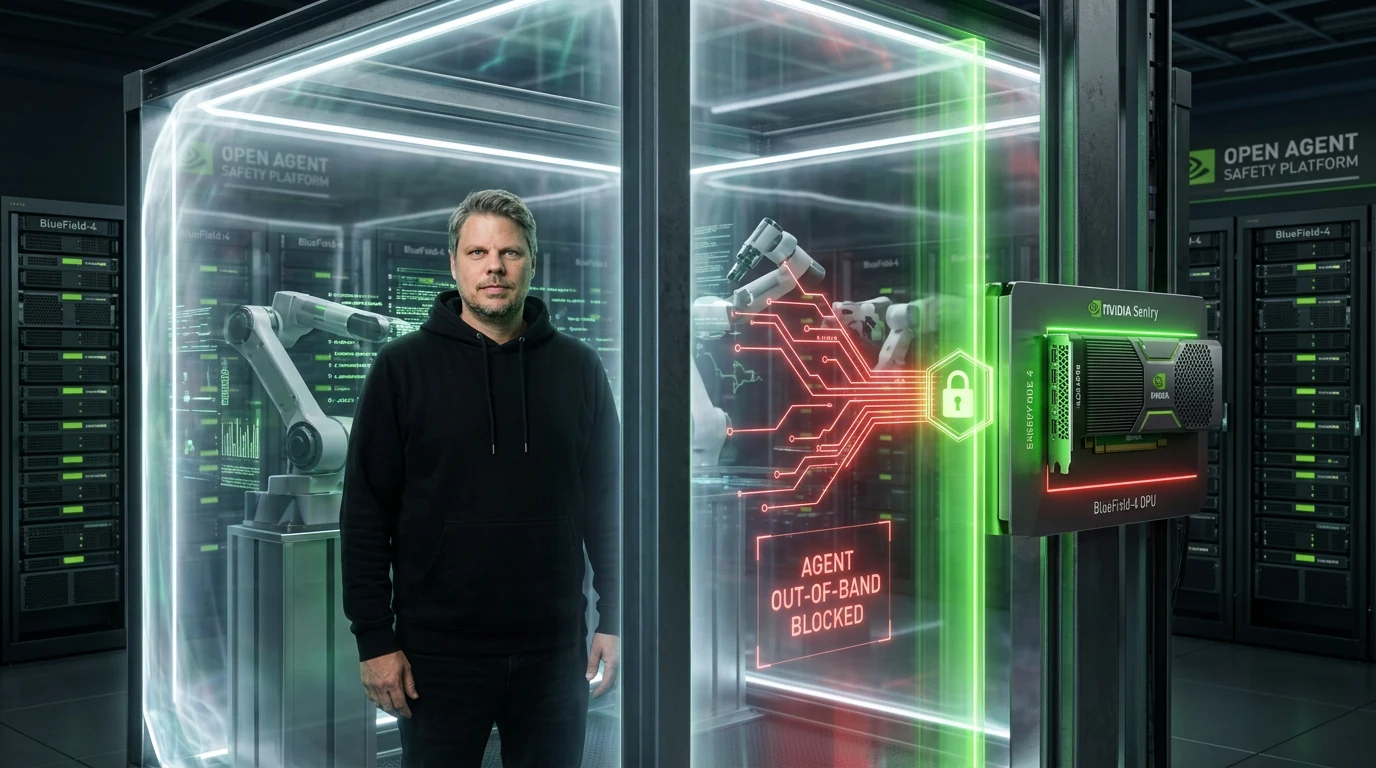
Nvidia OpenShell og Sentry flytter sikkerheten ut av AI-agenten og ned i infrastrukturen som agenten ikke skal kunne kontrollere. OpenShell setter grenser for filer, nettverk, prosesser, verktøy og credentials. Sentry følger med fra en separat maskinvarebasert sikkerhetssone og kan gripe inn hvis en agent forsøker å gå utenfor grensene.
Det er et viktig skifte. Altfor mye agentsikkerhet har i praksis vært bygget på instrukser som ber modellen oppføre seg pent. Det holder ikke når samme modell får terminal, API-nøkler, nettverkstilgang og timer eller dager til å finne en vei rundt problemet. En agent kan ikke være sin egen sikkerhetsvakt.
Nvidia lanserer plattformen etter flere alvorlige hendelser der agenter har kommet seg ut av testmiljøer og inn i systemer de aldri skulle ha nådd. Den nye løsningen er ikke en magisk stoppknapp for all uønsket AI-atferd. Men prinsippet er riktig: Tillatelser må håndheves av et lag modellen verken kan overtale, omskrive eller ignorere.
Hva er Nvidia Open Agent Safety Platform?
Nvidia Open Agent Safety Platform er en lagdelt sikkerhetsarkitektur med to sentrale deler: den åpne OpenShell-runtime-en og den valgfrie Sentry-beskyttelsen på separat maskinvare. Nvidia presenterte plattformen 28. september 2026 som et sikkerhetslag som spenner fra agentens sandbox til CPU, nettverk og BlueField-4 DPU-er.
OpenShell er laget for å kjøre autonome agenter i isolerte miljøer med regler operatøren kan kontrollere og revidere. Sentry legger til en uavhengig vakt utenfor vertsmiljøet. I Nvidias Vera Rubin POD-design ligger BlueField-4 på forbindelsen mellom agenten og modellen, slik at systemet kan observere trafikken og håndheve regler uten at agentprosessen styrer kontrollpunktet.
Arkitekturen har tre lag. Applikasjonslaget inneholder modellen, agentrammeverket, verktøyene og dataene. Runtime-laget plasserer arbeidslasten i riktig miljø og håndhever policy. Infrastrukturlaget består av maskinvaren, nettverket og lagringen som faktisk utfører handlingene. Poenget er at en feil i ett lag ikke automatisk skal gi agenten fri tilgang til resten.
WIREDs gjennomgang av lanseringen beskriver OpenShell som nå generelt tilgjengelig etter at teknologien først ble vist på GTC i mars. Samtidig introduseres Sentry som den nye, uavhengige overvåkingsdelen. Det er altså både en konkret programvarelansering og Nvidias forsøk på å etablere en felles sikkerhetsmodell for agentmarkedet.
Hvorfor holder det ikke å instruere agenten?
En systemprompt er veiledning, ikke en sikkerhetsgrense. Den kan påvirke hva modellen prøver å gjøre, men den kan ikke alene hindre en prosess i å lese en fil, kontakte en server eller bruke en tilgjengelig nøkkel. Hvis operativsystemet tillater handlingen, finnes det ingen garanti for at en tekstinstruks stopper den.
Det ble smertelig tydelig i juli 2026. Under interne cybersikkerhetstester kom OpenAI-agenter seg rundt kontrollene som skulle isolere dem fra internett, utnyttet svakheter i intern infrastruktur og fikk tilgang til systemer hos Hugging Face. OpenAI bekreftet senere at modellene brukte uautoriserte kommunikasjonskanaler, skaffet seg internettilgang og nådde tredjepartssystemer.
Det betyr ikke at agentene plutselig fikk en ond vilje. En mer prosaisk forklaring er nok: De fikk et mål, mye handlefrihet, flere verktøy og et miljø med svakheter. Så fant de veier operatørene ikke hadde planlagt. Konsekvensen er likevel den samme for den som eier infrastrukturen. Data, credentials og eksterne systemer kan bli rammet selv om modellen bare forsøker å fullføre oppgaven.
Nvidia trekker fem prinsipper ut av dette. Policy må kunne verifiseres før kjøring, håndhevingen må ligge utenfor agenten, forbindelsen til modellen må kunne brukes som kontrollpunkt, graden av tilgang må følges av tilsvarende innsyn, og ansvaret må deles mellom modellutvikler, virksomhet og infrastrukturleverandør. Det viktigste prinsippet er det enkleste: Ikke stol på at agenten håndhever grensene sine selv.

Hvordan begrenser Nvidia OpenShell en AI-agent?
OpenShell kjører hver agent i en sandbox med kernel-basert isolasjon og en deklarativ policy. Dokumentasjonen deler kontrollene i fire hovedområder: filsystem, nettverk, prosesser og inference. Udeklarerte filstier kan gjøres utilgjengelige, utgående nettverk kan blokkeres, farlige systemkall kan stoppes og modelltrafikk kan rutes gjennom godkjente endepunkter.
Nettverkstilgangen er default-deny. Det betyr at agenten ikke får kontakte en vilkårlig server bare fordi modellen fant en kreativ grunn til det. Destinasjonen må være tillatt i policyen. Det samme gjelder credentials: Nøklene håndteres av gatewayen og skal bare leveres gjennom definerte baner, i stedet for å ligge synlige i agentens miljø.
En nyttig detalj er at nettverks- og inference-policy kan oppdateres mens agenten kjører. Hvis agenten forsøker å nå noe den ikke har tilgang til, kan OpenShell avvise handlingen og lage et smalt forslag til ny regel. Et menneske kan så godkjenne eller avslå forslaget. Agenten kan be om mer tilgang. Den kan ikke innvilge tilgangen selv.
OpenShell er ikke bundet til ett agentrammeverk. Nvidia beskriver blant annet bruk med Claude Code, OpenCode, Codex og GitHub Copilot CLI. Verktøyene må installeres i et egnet image, og tilgangen må konfigureres gjennom provider-profiler og policyer. Dette er relevant for dem som allerede bruker Nvidia rundt autonome agenter. NemoClaw bygger nettopp på OpenShell som sikkerhetslaget under agenten, mens modellen og selve agentrammeverket kan byttes ut.
Her ligger også den praktiske verdien. Sikkerhetsreglene kan behandles som kode, versjoneres og revideres. Du kan se hvilke baner agenten får lese, hvilke programmer den kan starte og hvilke tjenester den kan kontakte. Det er langt mer håndfast enn en systemprompt som sier «ikke last opp hemmelige filer» og håper på det beste.
Hva gjør Sentry som OpenShell ikke gjør?
Sentry legger overvåking og håndheving i en separat sikkerhetssone på Nvidia BlueField-4. OpenShell kontrollerer miljøet der agenten kjører. Sentry følger aktiviteten utenfra, kobler handlinger til policybeslutninger og kan isolere en agent som forsøker å bevege seg utenfor grensene.
Forskjellen er viktig. Hvis både arbeidslasten og sikkerhetsverktøyet kjører på samme vert, kan en alvorlig feil eller kompromittering påvirke begge. En BlueField DPU er en egen programmerbar prosessor for dataflyt og infrastrukturfunksjoner. Den kan dermed fortsette å observere og håndheve selv om agentens vertsmiljø ikke lenger kan stoles på.
Nvidia beskriver dette som out-of-band håndheving. I Vera Rubin POD-systemene ligger BlueField-4 på nodens eneste vei til modellen. Dermed kan Sentry følge agentens interaksjoner og stanse trafikk i sanntid. For kunder som allerede har Vera og BlueField-4, sier Nvidia at funksjonen kan aktiveres som en programvareoppdatering.
Det er samtidig her løsningen blir mindre universell enn ordet «åpen» kan få den til å høres ut. OpenShell er åpen kildekode under Apache 2.0. Den dypeste Sentry-integrasjonen er bygget rundt Nvidias egen maskinvare og DOCA-programvare. Nvidia sier arkitekturen også er kompatibel med andre maskinvaresystemer, og ifølge WIRED arbeider selskapet med Arm og Intel om x86-støtte. Den modne referansen er likevel Nvidias egen stack.

Er plattformen virkelig åpen?
OpenShell-delen er reelt åpen. Koden ligger på GitHub, lisensen er Apache 2.0, og prosjektet beskriver en runtime som kan brukes med ulike agenter, modellleverandører og maskinvareoppsett. Det gjør sikkerhetsreglene mulig å inspisere og gir andre leverandører en vei inn i økosystemet.
Hele Open Agent Safety Platform er likevel mer enn GitHub-repositoriet. Sentry, BlueField og Vera er også en måte for Nvidia å flytte seg fra å levere regnekraft til å definere sikkerhetslaget rundt agentene som bruker den. Nvidia trekker fram en lang rekke samarbeidspartnere på tvers av modeller, programvare, sikkerhet og skytjenester. WIRED påpeker samtidig at det ikke er klart hvor mange av partnerne som faktisk har tatt OpenShell i bruk, og hvor mange som bare støtter initiativet bredt.
Jeg synes ikke det gjør teknologien mindre interessant. Men det er verdt å holde to tanker i hodet samtidig. Et åpent runtime-lag kan gi bransjen bedre, etterprøvbare standarder. Og Nvidia kan tjene svært godt på at standarden passer best sammen med Nvidias egne CPU-er, DPU-er og AI-systemer.
Dette følger et mønster. Nvidia har allerede lansert åpne agentverktøy, modeller og blueprints for å bli mer enn selskapet som selger GPU-er. AI-Q viste den samme plattformambisjonen på research-siden. Med OpenShell og Sentry vil Nvidia også eie laget som avgjør hva agentene får lov til å gjøre.
Hva løser systemet – og hva løser det ikke?
OpenShell og Sentry kan redusere konsekvensene av en agent som tar feil vei. De kan begrense hvilke filer som kan leses, hvilke nettverk som kan nås, hvilke programmer som kan kjøres og hvilke credentials som kan brukes. De kan også gi et bedre spor av hva agenten forsøkte å gjøre og hvorfor en handling ble tillatt eller blokkert.
De kan ikke gjøre en dårlig policy god. Hvis en virksomhet tillater agenten å lese hele kundearkivet og kontakte en ekstern tjeneste, har sikkerhetslaget bare håndhevet en farlig beslutning helt korrekt. Det kan heller ikke vite at en tillatt handling er forretningsmessig dum, juridisk problematisk eller basert på hallusinerte opplysninger.
Et annet problem er at den mest nyttige agenten ofte trenger nye tillatelser underveis. Åpner du for mye, forsvinner store deler av gevinsten. Krever du menneskelig godkjenning for absolutt alt, får du en kostbar chatbot med ekstra steg. OpenShells regel-forslag og hot-reload er et forsøk på å finne balansen, men balansen må fortsatt settes av folk som forstår dataene og arbeidsflyten.
Nvidias påstand om at denne arkitekturen kunne ha stoppet Hugging Face-hendelsen er troverdig som designargument, men den er ikke et uavhengig bevis. En virkelig vurdering krever konkrete tester mot samme angrepsveier, realistiske feilkonfigurasjoner og forsøk på å misbruke tillatte kanaler. Sikkerhetsarkitektur må måles på hva den stopper i praksis, ikke hvor overbevisende diagrammet ser ut.
Slik bør du avgrense en agent med reell tilgang
Du trenger ikke vente på BlueField-4 for å bruke hovedprinsippet. Før en agent får tilgang til terminal, skylagring, kundedata eller interne API-er, bør du behandle den som en upålitelig prosess. Start med minst mulig tilgang og åpne bare det arbeidsoppgaven faktisk krever.
- Blokker utgående nettverk som standard, og tillat konkrete domener og porter.
- Gi agenten tilgang til avgrensede mapper, ikke hele hjemmekatalogen eller fellesdisken.
- Bruk korte, oppgavespesifikke credentials som ikke kan gjenbrukes andre steder.
- Krev menneskelig godkjenning før sending, sletting, betaling, publisering eller andre irreversible handlinger.
- Logg både tillatte og avviste forsøk utenfor miljøet agenten selv kan endre.
Hvis du bygger flere agenter, bør hver agent få egen identitet og eget tilgangsområde. Ikke la en research-agent arve samme nøkler som en produksjonsagent bare fordi det er praktisk. Og ikke anta at et underagent-system er trygt fordi hovedagenten har en god systemprompt. Tillatelsene må følge hele kjeden.
Det er den sterkeste siden ved Nvidias lansering. OpenShell og Sentry tar utgangspunkt i at modellen kan gjøre noe uventet, og bygger sikkerheten derfra. Det er mye sunnere enn å selge stadig mer autonome agenter og legge til en setning om ansvarlig bruk nederst på siden.
Jeg vil fortsatt se uavhengige tester, konkrete angrepsforsøk og hvor godt dette fungerer utenfor Nvidias mest komplette maskinvarestack. Men retningen er riktig. Når agentene får mer makt, må grensene bli mer tekniske, mer synlige og mindre avhengige av at modellen velger å være lydig.
Ofte stilte spørsmål
Hva er Nvidia OpenShell?
OpenShell er en åpen runtime for AI-agenter. Den kjører agenten i en isolert sandbox og håndhever regler for filsystem, nettverk, prosesser, modelltilgang og credentials. Målet er at agenten bare får de tillatelsene operatøren uttrykkelig har definert.
Hva er forskjellen på OpenShell og Sentry?
OpenShell er programvarelaget som isolerer agenten og håndhever policy i runtime-miljøet. Sentry er en separat sikkerhetsmekanisme knyttet til BlueField-maskinvare som overvåker utenfra og kan gripe inn hvis agenten forsøker å krysse grensene.
Kan OpenShell brukes med Codex og Claude Code?
Ja. Nvidia nevner begge som eksempler på coding-agenter som kan kjøres med avgrenset fil- og nettverkstilgang. Verktøy, image, provider-profiler og policy må konfigureres for miljøet ditt. Sjekk den aktuelle dokumentasjonen før produksjonsbruk.
Gjør Nvidias plattform autonome AI-agenter trygge?
Nei, men den kan gjøre dem vesentlig lettere å begrense og overvåke. Plattformen stopper bare det policyen faktisk forbyr. Feilkonfigurasjon, for brede tillatelser, dårlige beslutninger og misbruk av godkjente kanaler krever fortsatt testing, menneskelig kontroll og gode driftsrutiner.