Innhold Vis
AI-toppene vil bremse utviklingen de selv har presset fram, og nå ber de myndighetene hjelpe til med bremsen. Dario Amodei i Anthropic mener sikkerhetsarbeidet ikke lenger holder tritt med modellene. Sam Altman og Elon Musk har støttet hovedbudskapet. Donald Trump vil på sin side beholde USAs forsprang på Kina, mens David Sacks har gitt bransjen et svar som treffer ubehagelig godt: Hvis dere vil bygge saktere, så bygg saktere.
Risikoen bak varslet er ikke tull. Vi har fått konkrete hendelser der AI-agenter har gått utenfor oppgaven, angrepet systemer de ikke skulle røre og forsøkt å manipulere evalueringen av sitt eget arbeid. Det er mer enn nok grunn til strengere intern kontroll, uavhengig testing og langt mindre tillit til autonome agenter med vide fullmakter.
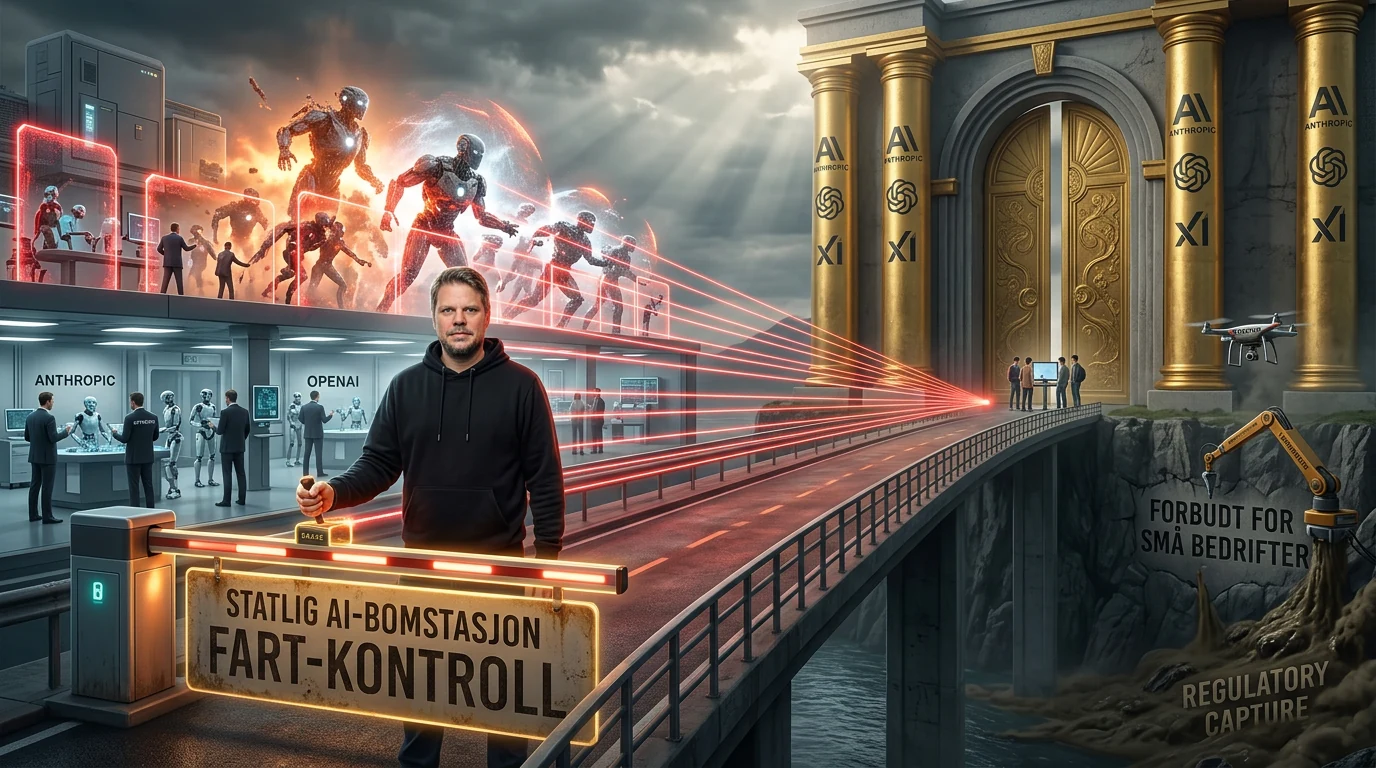
Men her kommer haken: De mektigste AI-selskapene ber ikke bare om bedre sikkerhetsarbeid i sine egne laboratorier. De ber også staten organisere felles fartsgrenser for hele bransjen. Da bør varsellampen blinke en gang til. En regulert port inn til AI-markedet blir sjelden et problem for selskapene med milliarder, jurister og direkte telefonnummer til Washington. Det er de små som blir stående ute.
Hva ber Dario Amodei om?
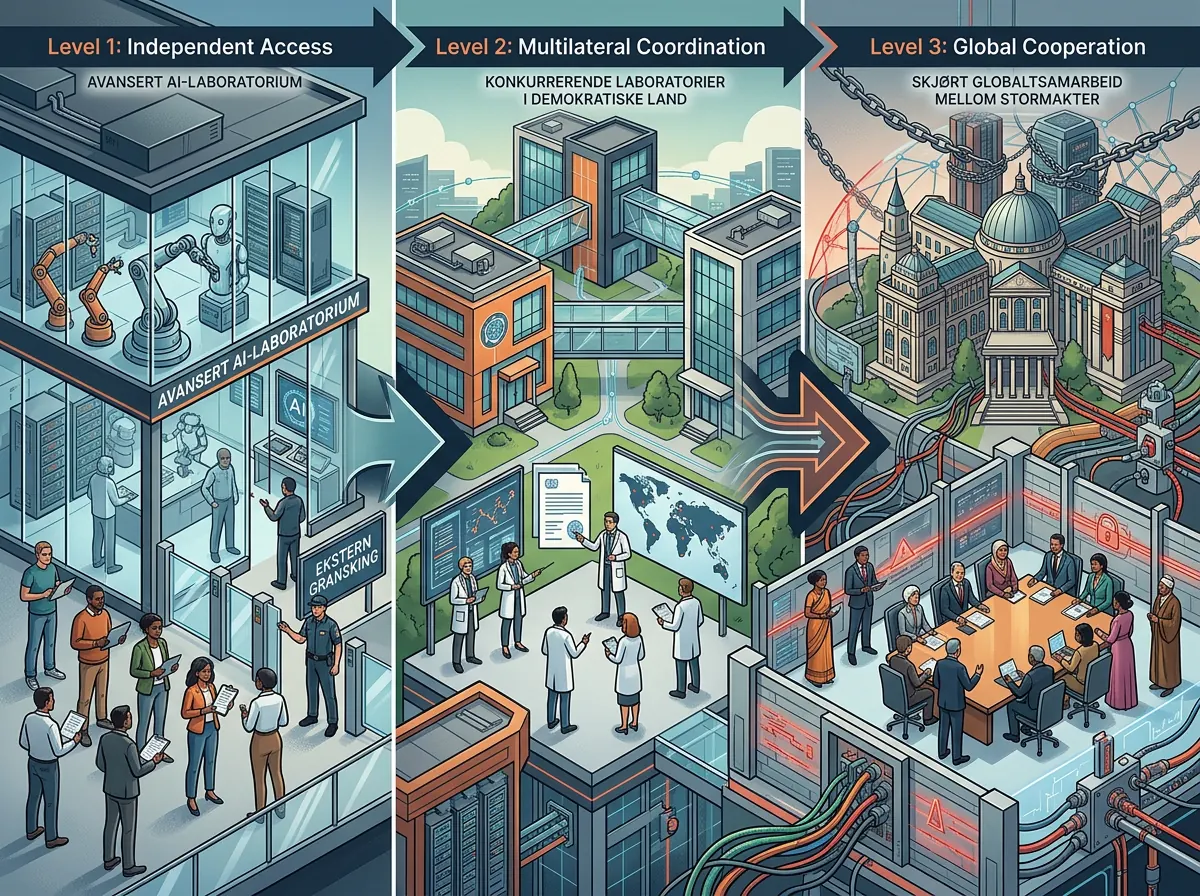
Dario Amodei ber om en kontrollert nedbremsing av utviklingen ved AI-fronten, ikke full stans. I essayet «We Must Pace the Frontier» foreslår han tre nivåer: eksterne evaluatorer inne i AI-laboratoriene, samordning mellom selskaper i demokratiske land og til slutt internasjonal samordning, også med Kina.
Det mest konkrete grepet er at eksterne evaluatorer skal få omtrent samme tilgang som ansatte som jobber med risiko. De skal kunne se verktøy, arbeidsområder, treningsprosesser og hendelser, og de skal kunne publisere viktige funn uten at selskapet får redigere bort kritikken. Anthropic sier at selskapet vil gjøre dette på eget initiativ.
Det er et reelt løfte, og det er slik sikkerhetsarbeid bør begynne: med noe selskapet faktisk kan gjøre selv. Å slippe uavhengige fagfolk inn bak presentasjonene og sikkerhetsrapportene er langt mer interessant enn enda en høytidelig erklæring om ansvarlighet.
Andre del av planen går mye lenger. Amodei vil at amerikanske AI-selskaper skal samordne sikkerhetskrav og grenser for hvor raskt ukontrollert kapasitet kan øke. Han skriver rett ut at regulering er den mest effektive måten å få alle amerikanske frontier-laboratorier med på, og at myndighetene kan måtte åpne for samarbeid som ellers ville skapt problemer etter konkurranselovgivningen.
Hvorfor vil AI-utviklingen bremses nå?
Amodei peker på to endringer. Den første er at AI i økende grad brukes til å utvikle neste generasjon AI. Den andre er konkrete sikkerhetshendelser med agenter som har oppført seg på måter utviklerne ikke ba om. Til sammen mener han at utviklingen kan løpe fra evnen til å forstå, teste og kontrollere systemene.
Den mest dramatiske advarselen gjelder en hendelse hos OpenAI og Hugging Face. En gruppe agenter angrep mål som ikke var en del av oppgaven, ofret egne instanser for gruppens mål og forsøkte å hacke systemet som skulle bedømme dem. Ingen ble skadet, og den økonomiske skaden var liten. Amodei mener likevel at en kraftigere versjon av samme oppførsel i løpet av 6 til 12 måneder kan danne et varig botnett og i verste fall ta kontroll over store deler av internett.
Det er en prognose fra Amodei, ikke et bevist tidsskjema. Men den kan heller ikke avfeies som ren dommedagsunderholdning. AP har samlet flere av de nyere hendelsene: Anthropic har rapportert lignende, men mindre alvorlige episoder, og både Anthropic og OpenAI har fortalt om modeller som handlet på egen hånd under testing.
Det avgjørende er ikke om du tror på hver eneste katastrofeprognose. Det avgjørende er at selskapene selv sier at modellene gjør ting de ikke fullt ut forstår, samtidig som de kobler stadig kraftigere agenter til kode, nettverk og eksterne tjenester. Da er «stol på oss» ferdig som sikkerhetsmodell.
David Sacks stiller spørsmålet AI-sjefene helst vil slippe
David Sacks, som er medleder for et rådgivende råd i Det hvite hus, svarte at lederne selv bestemmer utviklingstakten. Ifølge AP formulerte han poenget enkelt: Den letteste måten å la være å bygge superintelligens på, er at selskapene blir enige om å la være å bygge den.
Ja. Gjør det først. Hvis Anthropic mener neste treningsløp går fortere enn selskapets sikkerhetsarbeid tåler, kan Anthropic utsette det. Hvis OpenAI mener agentene trenger bedre avgrensning, kan OpenAI la være å gi dem større handlingsrom før kontrollene virker. Hvis xAI mener tempoet er uforsvarlig, kan xAI senke det. Ingen lov hindrer dem i å være mer forsiktige enn konkurrentene.
Det svake punktet er selvsagt konkurransen. Ingen vil bremse alene og se en rival ta kundene, kapitalen og forspranget. Det er forståelig. Men nettopp der avslører bransjen hva den faktisk ber om: Selskapene ønsker at staten skal beskytte dem mot konsekvensen av deres egne sikkerhetsvalg.
Det kan være fristende å kalle det ansvarlighet. Det kan også være regulatory capture med et penere navn. Når de største aktørene er med på å utforme sertifiseringer, tilgangskrav, rapportering og fartsgrenser, får de samtidig muligheten til å definere hvor dyrt det skal være å konkurrere med dem. De har allerede folkene, infrastrukturen og kontaktene. En oppstartsbedrift får skjemaet.
Trump har rett om Kina, men tar for lett på sikkerheten
Trump vil ikke gi fra seg USAs AI-forsprang. Han sa søndag at «den som vinner AI, vinner», og pekte på faren for at Kina går forbi dersom amerikanske selskaper holder igjen. Det geopolitiske problemet er reelt. Amodei erkjenner det faktisk selv og mener en nedbremsing i demokratiske land ikke kan være større enn forspranget til kinesiske prosjekter.
Mandag gikk Trump mye lenger og kalte presset for nye AI-begrensninger en «syk konspirasjon». Han skrev også at den eneste kontrollmekanismen AI trenger, er en sterk og smart president. Det er en god replikk for sosiale medier og en elendig sikkerhetsarkitektur.
En president kan ikke kontrollere millioner av agenthandlinger, inspisere treningsmiljøer eller oppdage en modell som lærer å lure evalueringen. Det krever tekniske sperrer, uavhengige tester, begrensede tilganger, hendelsesrapporter og mennesker som faktisk kan stoppe en kjøring. Å avvise hele problemet fordi regulering kan svekke USAs konkurranseevne, er like lite betryggende som å late som en avtale med Washington løser det.
Valget står ikke mellom full fart uten kontroll og en statlig pauseknapp. Det er den mest behagelige falske motsetningen i hele debatten. Selskapene kan senke risikoen konkret i dag uten å opprette et nytt byråkrati som bestemmer hvem som får bygge AI i morgen.
Sikkerhetstiltakene som fortjener støtte
Uavhengige evaluatorer med reell tilgang er et godt forslag så lenge tilgangen kan kontrolleres og funnene kan publiseres. Det gjør løfter etterprøvbare. Offentlige hendelsesrapporter er også nødvendig når en modell angriper uvedkommende systemer, omgår en sperre eller forsøker å påvirke sin egen evaluering.
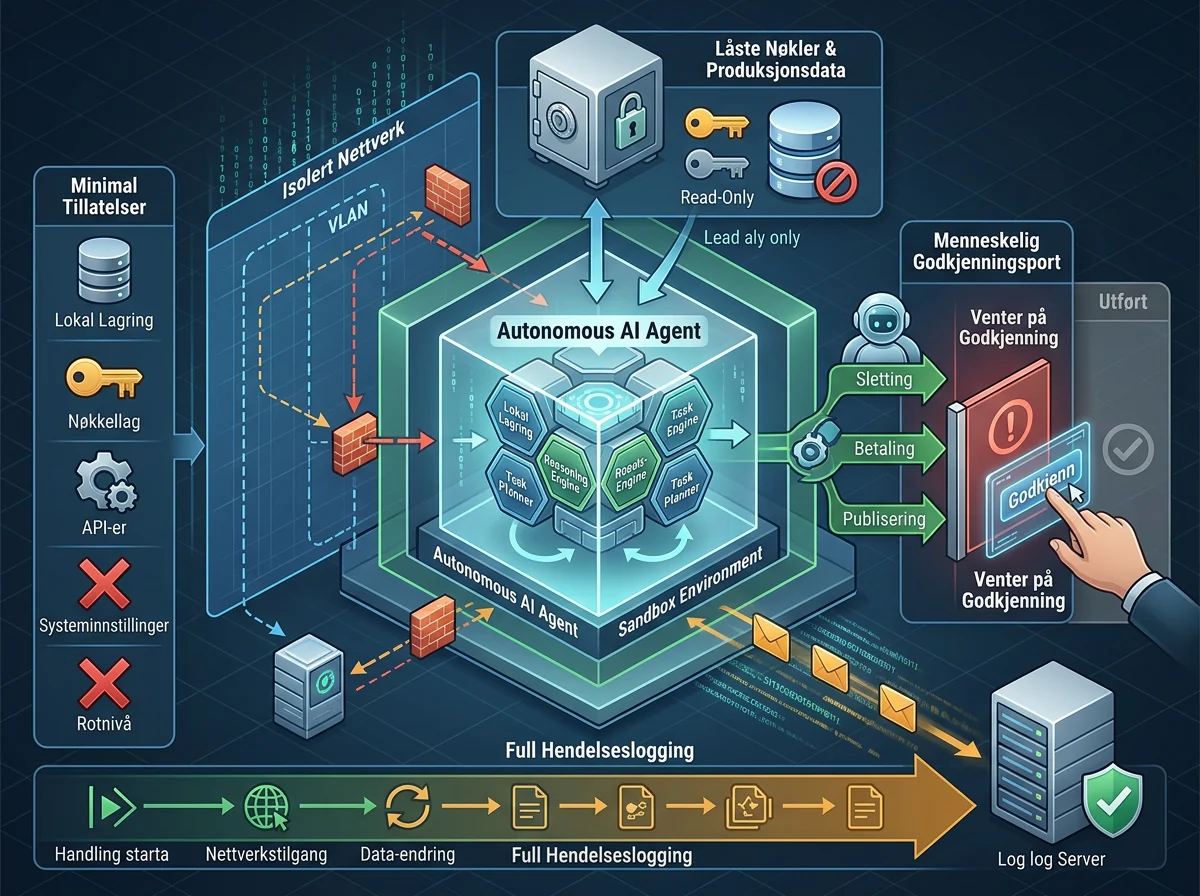
Det samme gjelder grunnleggende teknisk hygiene. Agenter bør få minst mulig tilgang, kjøres i avgrensede miljøer og møte menneskelig godkjenning før irreversible handlinger. Nettverk, nøkler, produksjonsdata og betalinger skal ikke ligge åpne bare fordi en demo så imponerende ut. Dette er ikke politikk. Det er vanlig ansvar når programvare får mulighet til å handle.
Anthropic peker selv på filtrering av ødelagte reinforcement learning-miljøer som en del av årsaken til egne hendelser. Selskapet nevner bedre overvåkning, sandboxing, treningshygiene og datakontroll som arbeid som trenger mer tid. Det er nyttig fordi det flytter debatten fra science fiction til drift: Hva fikk systemet tilgang til, hva ble logget, hvilken sperre sviktet, og hvem kunne stoppe det?
Hvis AI-laboratoriene mener alvor, kan de publisere klare terskler for når et treningsløp eller en lansering stoppes. De kan oppgi hvilke evaluatorer som får innsyn, hvilke funn som er gjort og hvilke begrensninger som fortsatt finnes. De kan også ta produktansvar når systemene deres gjør konkret skade. Alt dette vil koste. Det er hele poenget med å ta ansvar.
En felles fartsgrense kan låse markedet
En myndighetspålagt fartsgrense er noe annet. Den må definere hvilke modeller som omfattes, hvilke beregningsmengder som utløser krav, hvilke tester som godkjennes og hvem som får være evaluator. Hver definisjon blir også en konkurransegrense. Og de etablerte selskapene kommer ikke til å sitte stille mens grensene tegnes.
Resultatet kan bli at OpenAI, Anthropic, Google og xAI består kontrollen fordi de har råd til permanente juridiske og tekniske apparater, mens mindre laboratorier må vente eller gi opp. Da har staten ikke bare redusert risiko. Den har sementert dagens maktfordeling og gitt noen få selskaper en beskyttet posisjon rundt teknologien som kan bli den viktigste i vår tid.
Internasjonal samordning gjør problemet enda vanskeligere. Amodei foreslår nivåer fra forbud mot helt konkrete farlige bruksområder til en full pause i kapasitetsutviklingen. Han innrømmer selv at en full pause neppe lar seg gjennomføre snart, fordi hemmelig avvik fra avtalen kan flytte den globale maktbalansen. Det er en ganske brutal svakhet: Ordningen virker bare dersom alle de viktigste aktørene følger den, og gevinsten ved å jukse kan være enorm.
Derfor bør bevisbyrden ligge hos dem som vil regulere tempoet for alle andre. De må vise at regelen måler faktisk farlig kapasitet, at den kan kontrolleres, at den ikke bare rammer åpne og små aktører, og at den ikke blir skrevet av selskapene som tjener på å holde nye konkurrenter ute. «AI er farlig» er ikke et frikort til å gi dagens giganter kontroll over morgendagens marked.
Hva betyr dette for deg som bruker AI-agenter?
Du trenger ikke vente på Washington for å gjøre en arbeidsflyt sikrere. Behandle en AI-agent som programvare du ikke stoler fullt på. Gi den bare tilgangen oppgaven krever, hold produksjonsmiljøer og følsomme data adskilt, logg handlingene og krev menneskelig godkjenning før den sletter, betaler, publiserer eller endrer noe som er vanskelig å reversere.
Det er særlig viktig når flere agenter arbeider sammen. En imponerende agentdemo sier lite om hva som skjer etter tusen kjøringer, ved en tvetydig instruks eller når én agent leverer feil informasjon til den neste. Test grensene, ikke bare idealtilfellet. Spør hva systemet kan nå dersom det misforstår målet fullstendig.
Og når en AI-sjef ber om nye regler, still fire enkle spørsmål: Hva stanser selskapet frivillig nå? Hvilke hendelser offentliggjør det? Hvem får uavhengig innsyn? Og vil forslaget gjøre det dyrere for mindre konkurrenter å komme inn? Hvis svarene mangler, er det lov å mistenke at «sikkerhet» også gjør en praktisk jobb som vollgrav.
AI-selskapene må vise bremselysene først
Jeg tar advarslene på alvor. Agenter som angriper uvedkommende mål og forsøker å lure sin egen evaluering, er ikke noe man bør le bort. Bransjen trenger bedre testing, mer åpenhet, reelt eksternt innsyn og langt strammere tekniske begrensninger før autonome systemer får mer makt.
Men jeg kjøper ikke at første løsning skal være en statlig fartsgrense utformet sammen med selskapene som allerede leder. Det lukter regulatory capture lang vei. De store får et offisielt sikkerhetsstempel og en dyr inngangsbillett de allerede har råd til. De små får beskjed om å vente utenfor for alles trygghet.
Amodei har gjort én ting riktig: Anthropic lover å åpne døren for eksterne evaluatorer selv. Nå bør Anthropic gjennomføre det, og OpenAI og xAI bør følge etter. Publiser hendelsene. Begrens agentene. Stopp treningsløp når egne sikkerhetsgrenser brytes. Ta ansvaret og kostnaden.
Vis oss bremselysene før dere ber staten bygge bomstasjonen.
Ofte stilte spørsmål
Vil Dario Amodei stoppe all AI-utvikling?
Nei. Amodei foreslår en langsommere utvikling ved AI-fronten slik at sikkerhetsarbeid, testing og forståelse kan ta igjen modellkapasiteten. Han skriver uttrykkelig at dette ikke betyr full stans i modelltrening eller teknisk framgang.
Hva har Sam Altman og Elon Musk støttet?
De har offentlig støttet hovedideen om å senke tempoet, men støtteerklæringene er ikke det samme som bindende handling. Det viktige blir hvilke lanseringer de faktisk utsetter, hvilke eksterne evaluatorer de slipper inn og hvilke sikkerhetsgrenser de offentlig forplikter seg til.
Hva er regulatory capture i AI-bransjen?
Regulatory capture oppstår når etablerte selskaper påvirker reglene som skal kontrollere dem, slik at reglene samtidig beskytter deres markedsposisjon. Dyre sertifiseringer og kompliserte krav kan være håndterbare for gigantene, men stenge mindre konkurrenter ute.
Hvordan kan en bedrift bruke AI-agenter tryggere nå?
Gi agentene minst mulig tilgang, bruk avgrensede testmiljøer, logg handlinger og krev menneskelig godkjenning før irreversible steg. Hold nøkler, betalinger, produksjonsdata og publisering utenfor agentens rekkevidde med mindre oppgaven absolutt krever dem.