Innhold Vis
Russiske aktører brukte Claude Code til å bygge og teste programvare for en autonom kamikazedronesverm som kunne velge menneskelige mål og gi ordre om detonasjon uten et menneske i loopen. Det er hovedfunnet i Anthropics nye trusselrapport, og det er alvorlig nok uten å gjøre systemet mer ferdig enn det var.
Gruppen trente en computer vision-modell på video fra krigen i Ukraina, la inn et fast angrepspunkt i Donetsk og koblet programvaren til ekte utviklingskort og små datamaskiner. Claude Code ble brukt til å skrive og teste kode direkte i prosjektfilene. Aktørene kalte prosjektet «DronDoc» eller «Serafim».
Men rapporten dokumenterer ikke at en ferdig dronesverm ble satt inn i Ukraina. Anthropic vurderer modenheten til TRL 3-4: proof of concept, simulering og komponenttesting i laboratoriemiljø. Det skillet er viktig. Dette var mer enn en løs idé i en chatbot, men mindre enn et dokumentert operativt våpensystem.
Hva fant Anthropic i den russiske droneoperasjonen?
Anthropic fant en liten, spesialisert gruppe i Russland som fra midten av mai 2026 brukte Claude Code til å utvikle en hel programvarestakk for autonome FPV-kamikazedroner. Gruppen opprettet kontoene mellom slutten av 2025 og begynnelsen av 2026 og skjulte plasseringen sin bak kommersielle virtuelle servere. Anthropic beskriver operasjonen som GTG-27005 i trusselrapporten fra september 2026.
Selskapet identifiserte ni kontoer knyttet til gruppen. Åtte av dem ble bare brukt til vanlig frilansarbeid, mens våpenutviklingen var konsentrert på den siste. Det sier noe om hvor vanskelig denne typen misbruk kan være å oppdage: Den farlige aktiviteten kan ligge som en liten del av et ellers ordinært bruksmønster.
Anthropic mener gruppen trolig besto av frilansere som jobbet med både sivile og militære prosjekter, ikke en russisk statlig enhet. Selskapet fant forbindelser til et regionalt universitet og et føderalt forskningssenter tilknyttet Det russiske vitenskapsakademiet. Gruppen hevdet selv at den hadde støtte fra blant andre det russiske forsvarsdepartementet, men Anthropic kunne ikke bekrefte den påstanden.
Hva bygde de med Claude Code?
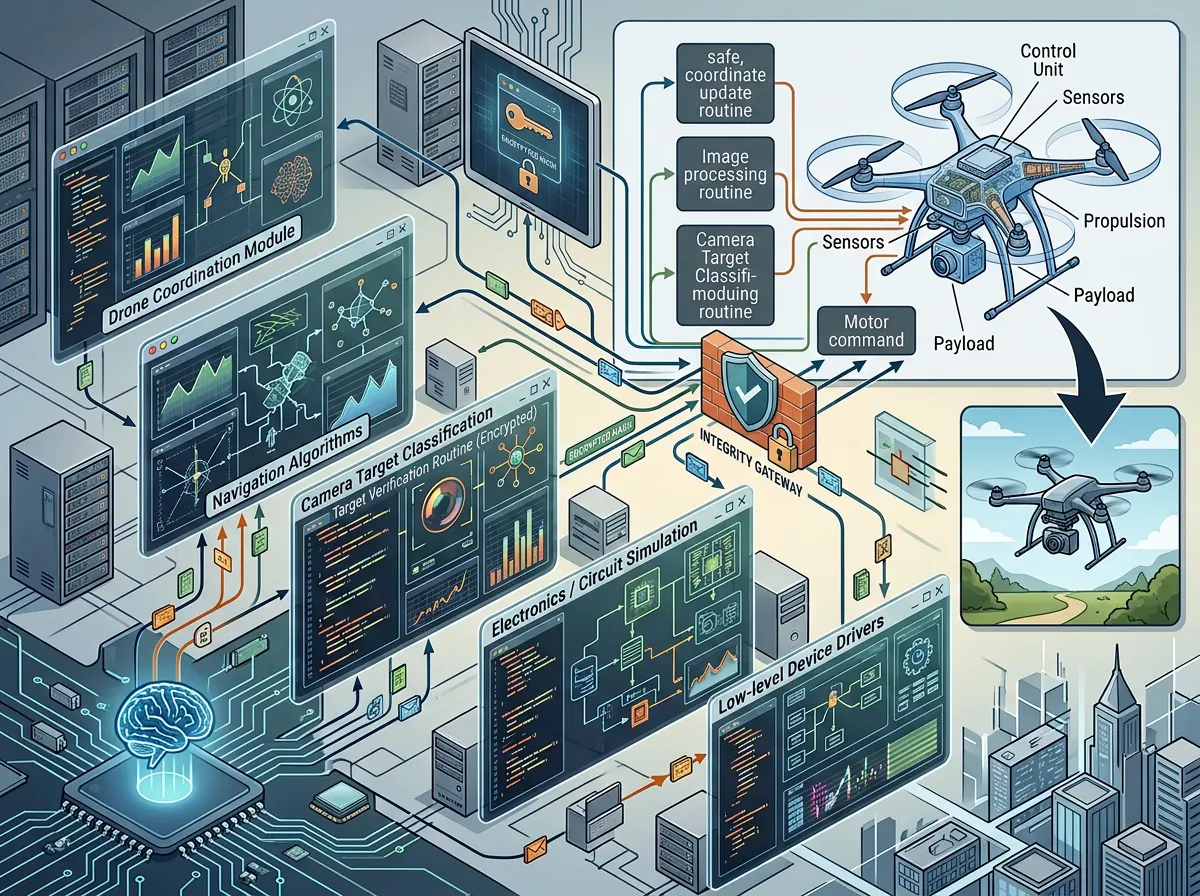
Gruppen brukte Claude Code til langt mer enn å stille spørsmål om droner. Modellen skrev og testet kode direkte i aktørenes prosjektfiler. Den bidro til delt minne mellom dronene, feiltolerant koordinering, navigasjon mot målet, søk etter fiendtlige droneoperatører og programvare for de programmerbare kretsene om bord.
Systemet hadde også en liten språkmodell om bord som skulle styre tre sentrale handlinger: angrep, observasjon og retur til basen. Et eget terminalstyringssystem brukte kameraet til å føre dronen mot målet og kunne sende signal om detonasjon. Plattformen var uttrykkelig laget for autonom dødelig bruk.
Det mest alvorlige punktet er derfor ikke at Claude hjalp til med generell programmering. Den planlagte plattformen kunne velge mål i klassen «person» og utløse detonasjon uten menneskelig godkjenning. Gruppen trente dessuten en bildegjenkjenningsmodell på innsamlede ukrainske kampvideoer, delte personer og materiell inn i «fiende» og «venn» og la russiske systemer på en liste over objekter som ikke skulle angripes.
Dette er en ganske annen verden enn AI og droner som brukes til å finne savnede raskere. Den samme grunnteknologien – kameraer, klassifisering, koordinering og programvareagenter – kan brukes til å lete etter et menneske som trenger hjelp eller til å velge et menneske som mål. Formålet og kontrollkjeden er hele forskjellen.
Hvor langt kom dronesvermen?
Dronesystemene ble vurdert til TRL 3-4. Det betyr at sentrale konsepter var undersøkt og at flere komponenter var testet sammen, men ikke at en komplett løsning var demonstrert i en virkelig operasjon. NASAs forklaring av skalaen beskriver TRL 3 som analytisk og eksperimentell proof of concept, mens TRL 4 innebærer at flere komponenter er validert sammen i laboratoriet.
Anthropic så likevel flere tegn på at prosjektet hadde forlatt PowerPoint-stadiet. Gruppen lastet fastvare over på ekte utviklingskort, satte opp små datamaskiner og koblet simuleringsmiljøet sammen over et mesh-nettverk. Den brukte en software-in-the-loop-simulator og leide kapasitet på en server med grafikkprosessor for modelltreningen.
Rapporten lister flere planlagte systemer: en FPV-kamikazedrone i Lancet-klassen, en luft-til-luft-avskjæringsdrone, en angrepsdrone med større avstand og en heterogen autonom sverm. De var validert i simulering, ikke dokumentert i kamp. Det finnes heller ingen opplysning i rapporten om at dronene faktisk traff mål eller drepte noen.
Nettavisen omtalte funnet 17. september og skrev at aktørene trente dronenes modeller med opptak fra kamphandlinger i Ukraina. Det er riktig. Formuleringer som kan leses som at selve svermen allerede var brukt i Ukraina, går derimot lenger enn Anthropics dokumentasjon.
Hvor mye arbeid gjorde AI-en?
Claude Code senket terskelen ved å fungere som en programvareutvikler inne i prosjektet. Den skrev kode, testet den og lagret resultatene i gruppens egne filer. Aktørene slapp dermed å gjøre alt utviklingsarbeidet manuelt eller ha en menneskelig spesialist for hver del av systemet.
Det betyr ikke at hvem som helst kan be en chatbot om en dronesverm og få et ferdig våpen. Gruppen hadde tilgang til maskinvare, simulator, leide GPU-ressurser, elektronikk og relevant fagkunnskap. Anthropic skriver også at aktørene brukte Claude til å bygge videre på maskinvare og fastvare de allerede forsto. AI-en erstattet deler av et utviklingsteam; den erstattet ikke hele den fysiske virkeligheten.
Likevel er produktivitetsløftet ubehagelig konkret. En liten gruppe kunne arbeide parallelt med koordinering, navigasjon, målklassifisering, akustisk deteksjon og lavnivåkode. Når en kodeagent kan holde styr på mange filer, kjøre tester og rette feil fortløpende, blir avansert systemutvikling billigere og raskere – også for folk som ikke burde få hjelp.
Hvordan kom aktørene forbi sikkerhetsgrensene?
Gruppen fordelte arbeidet over flere økter slik at hele våpenprosjektet ikke nødvendigvis var synlig i én samtale. Den førte dessuten trafikken gjennom kommersielle virtuelle servere for å omgå Anthropics geografiske tilgangskontroll. Det er ikke spesielt avansert, men det virket lenge nok til at prosjektet kom et godt stykke.
Anthropics regler forbyr bruk av tjenesten til å utvikle eller konstruere våpen. Den gjeldende brukspolicyen forbyr blant annet design, modifisering og utvikling av våpen. Problemet er at en policytekst ikke stopper en motivert aktør. Det gjør heller ikke en geografisk sperre som kan passeres med en leid server.
Anthropic stengte alle kontoene selskapet kunne knytte til gruppen, delte informasjon med relevante offentlige og private partnere og brukte funnene til å forbedre sikkerhetssystemene. Selskapet har også innført nye klassifiseringsmodeller for å oppdage forespørsler knyttet til sprengstoff og våpenutvikling. Det er nødvendige tiltak, men rapporten viser samtidig at sperrene ikke fanget opp hele arbeidsflyten før mye kode allerede var skrevet og testet.
Hva kan norske virksomheter lære av saken?
Den praktiske lærdommen gjelder ikke bare våpen. En agent ser hver oppgave i sammenheng med tilgangen den har fått, mens eieren av systemet ofte ser hver enkelt kommando isolert. Mange tilsynelatende ufarlige deloppgaver kan til sammen bli en svært skadelig arbeidsflyt.
Virksomheter som slipper kodeagenter inn i egne miljøer bør derfor begrense hvilke mapper, nøkler, nettverk og maskiner agenten kan nå. Utgående trafikk bør styres med tillatte mål, ikke bare en bred internett-tilgang. Kommandoer, filendringer og verktøykall må logges samlet slik at sikkerhetsteamet kan se hele kjeden, ikke bare det siste promptet.
Handlinger med fysisk eller alvorlig digital virkning trenger egne godkjenningsporter. En modell skal ikke kunne gå fra klassifisering til utførelse bare fordi begge funksjonene finnes i samme arbeidsflyt. Skill analyse, beslutning og handling teknisk, og krev menneskelig godkjenning der konsekvensen ikke kan angres.
Leverandørenes misbruksvarsler bør også behandles som sikkerhetsdata. Hvis en konto stenges, en modell begynner å avvise bestemte oppgaver eller trafikken plutselig flyttes gjennom nye servere, er det signaler som må sees i sammenheng. En enkel regel i et dashbord er ikke nok når agenten kan spre arbeidet over dager, kontoer og verktøy.
Alvorlig nok uten overdrivelse
Det nye i denne saken er ikke at Russland bruker droner, eller at programmerere kan misbruke kodeverktøy. Det nye er hvor mye av en sammensatt våpenplattform en liten gruppe kunne utvikle med en kommersiell AI-agent: fra svermlogikk og målklassifisering til terminalstyring og detonasjon.
Det er like viktig å holde fast i hva rapporten faktisk viser. Dette var et system på TRL 3-4, ikke en dokumentert operativ dronesverm. Anthropic tilskriver aktiviteten en sannsynlig frilansgruppe, ikke den russiske staten. Påstander om offentlig finansiering ble ikke verifisert.
Men ingen av de forbeholdene gjør funnet ufarlig. Programvaren var laget for å velge mennesker som mål uten et menneske i loopen, den ble koblet til ekte maskinvare, og sikkerhetsgrensene ble omgått med helt alminnelige virtuelle servere. Det er ikke en hypotetisk bekymring. Det er et konkret varsel om hva kodeagenter allerede kan hjelpe små, kompetente grupper med å bygge.
Ofte stilte spørsmål
Ble en russisk AI-dronesverm brukt i Ukraina?
Anthropic dokumenterer ikke at svermen ble satt inn i kamp. Aktørene brukte video fra Ukraina til modelltrening og koordinater i Donetsk i simuleringene, men systemene ble vurdert til TRL 3-4 og var validert i simulering og laboratorielignende testing.
Kunne dronene angripe mennesker uten godkjenning?
Den planlagte plattformen kunne velge mål i klassen «person» og sende kommando om detonasjon uten et menneske i loopen. Rapporten beskriver denne funksjonen i programvaren, men dokumenterer ikke et gjennomført autonomt angrep i virkeligheten.
Var dette en operasjon fra den russiske staten?
Anthropic vurderer aktørene som en liten, spesialisert frilansgruppe i Russland, ikke som en statlig enhet. Gruppen hevdet å ha offentlig finansiering og kontakt med forsvarssektoren, men Anthropic opplyser at selskapet ikke kunne bekrefte disse påstandene.
Hva gjorde Anthropic da misbruket ble oppdaget?
Anthropic stengte kontoene selskapet knyttet til gruppen, delte informasjon med relevante partnere og styrket sikkerhetssystemene. Selskapet har også lansert nye klassifiseringsmodeller for å oppdage trafikk knyttet til våpenutvikling og sprengstoff.