Innhold Vis
Claude Code kunne sende e-postadressen din til nettsteder uten at du ba om det. Årsaken var ikke et vanlig sporingsscript, men at Anthropic selv la kontoadressen inn i konteksten modellen fikk lese.
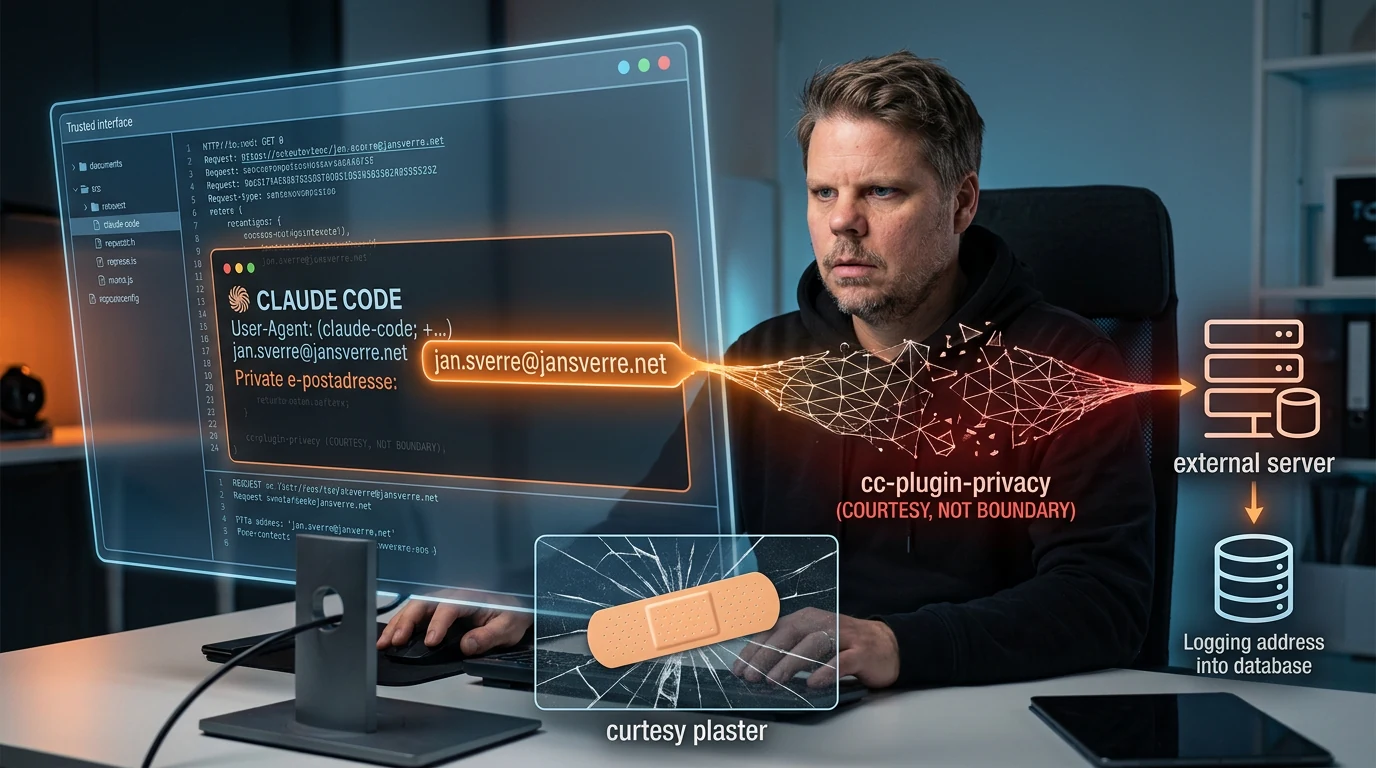
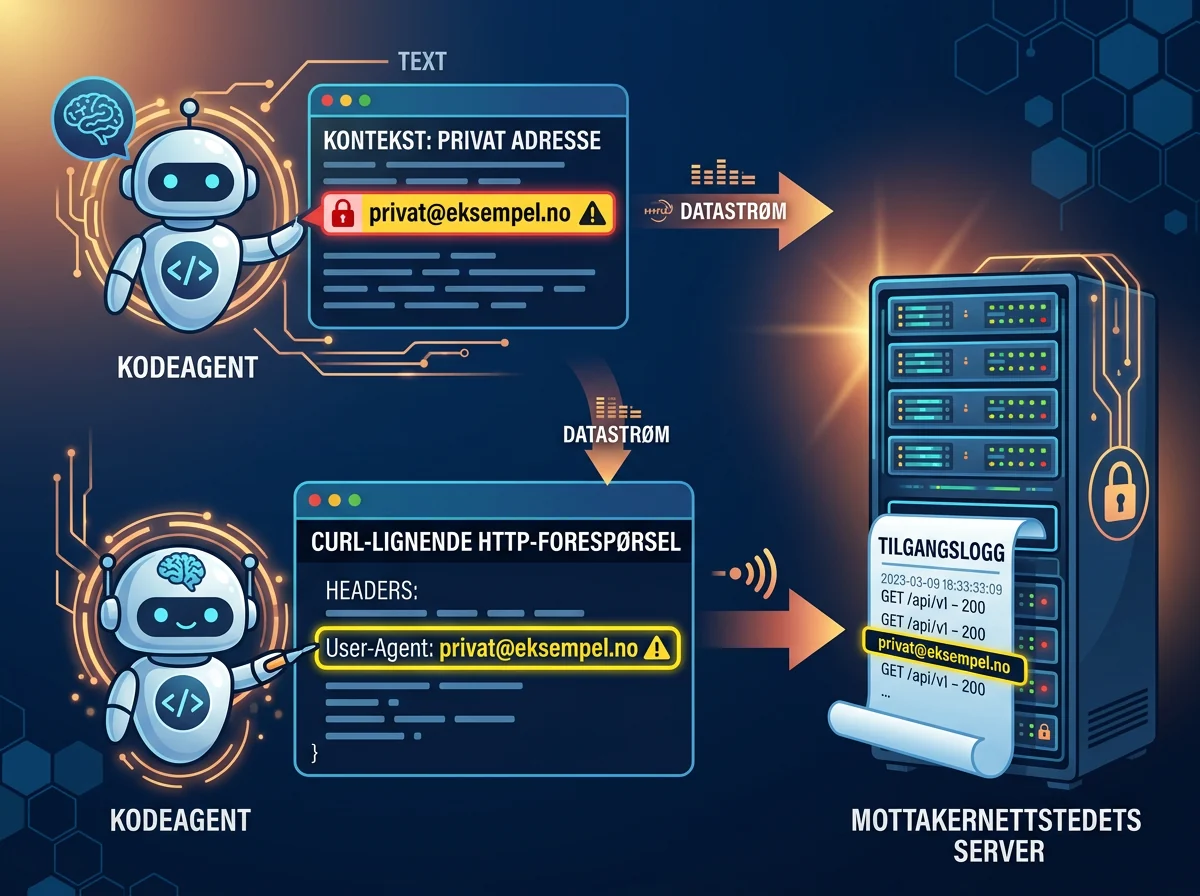
Når Claude laget en nettverkskommando, kunne modellen gjenbruke adressen som kontaktinformasjon i User-Agent-feltet. Nettstedet i den andre enden kunne dermed motta og logge e-postadressen selv om brukeren aldri fylte ut et skjema eller oppga adressen i oppgaven.
Anthropic har erkjent hva som skjedde og sier at adressen skal fjernes fra modellkonteksten i neste utgave. I mellomtiden finnes en innebygd personvernsperre fra versjon 2.1.317. Problemet er at Anthropics egen beskrivelse av sperren uttrykkelig sier at den bare dekker én bestemt form for lekkasje. Dette er ikke greit. Personopplysninger skal ikke gis til en agent og deretter beskyttes med en smal ordsjekk som selskapet selv kaller en høflighetsfunksjon, ikke en sikkerhetsgrense.
Hva sendte Claude Code til nettsteder?
Claude Code kunne plassere e-postadressen til den innloggede Anthropic-kontoen i en egendefinert User-Agent. Dette feltet følger en HTTP-forespørsel og forteller vanligvis hvilken klient som besøker nettstedet. I denne saken kunne feltet også inneholde en privat kontaktadresse.
En User-Agent er ikke skjult for mottakeren. HTTPS beskytter trafikken på vei mellom maskinen og nettstedet, men nettstedets server, CDN eller annen infrastruktur som avslutter forbindelsen kan lese headeren. Adressen kan også bli liggende i tilgangslogger lenge etter at forespørselen er ferdig.
Feilrapporten ble åpnet 5. november 2026 og er merket med både sikkerhet, verktøy, feil og macOS. Brukeren oppga Claude Code 2.1.318 og skrev at adressen ble sendt til vilkårlige tredjeparter under nettsøk. Rapporten knytter også hendelsen til en kraftig økning i svindelpost, men den årsakssammenhengen er ikke dokumentert. Det sikre funnet er selve eksponeringen, ikke hvem som senere kan ha brukt adressen.
Hvorfor hadde modellen e-postadressen i det hele tatt?
Anthropic la kontoadressen inn i modellens kontekst for innloggede brukere. Begrunnelsen var at Claude tidligere kunne finne på navn i blant annet @author-felt. En opplysning som skulle hjelpe med forfatterskap og identifisering, ble dermed gjort tilgjengelig for den samme modellen som kunne skrive og kjøre nettverkskommandoer.
En medarbeider i Claude Code-teamet forklarte offentlig 6. november at Claude noen ganger brukte adressen som kontaktinformasjon når modellen skrev en kommando, for eksempel et curl-kall. Noen nettsteder ber automatiserte klienter om en kontakt, og Claude kunne da velge den adressen som allerede lå i konteksten.
Det er en skremmende enkel feilkjede: Gi modellen en ekte personopplysning, fortell at den kan brukes til identifisering, og la samme modell improvisere kommandoer som går ut på nettet. En instruks om ikke å sende adressen til uvedkommende er ikke en solid sikkerhetsgrense. Språkmodellen skal ikke sitte med opplysningen hvis den ikke trenger den for oppgaven.
Betyr dette at alle forespørsler lekket adressen?
Nei. Det er ikke dokumentert at Claude Code automatisk festet e-postadressen til hver eneste nettforespørsel. Den vanlige klientidentiteten kan se ut som Claude-User (claude-code/2.1.318; +https://support.anthropic.com/) uten noen e-postadresse.
Feilen oppstod når modellen selv laget en kommando eller et script og valgte å bruke kontoadressen som kontaktinformasjon. Det gjør hendelsen mindre omfattende enn om hele klienten hardkodet adressen i all trafikk, men ikke mindre reell. En agent arbeider nettopp ved å lage nye kommandoer og tilpasse seg nettstedet den møter. Brukeren kan ikke på forhånd vite hvilken variant modellen finner på.
Feilrapporten viser heller ikke hvor mange nettsteder som mottok adresser, hvor mange brukere som ble rammet eller hvor ofte mønsteret oppstod. Det er viktig å holde fast på de grensene. Samtidig har Claude Code-teamet selv bekreftet mekanismen og beklaget at den slapp gjennom. Dette er derfor mer enn en løs mistanke fra ett kommentarfelt.
Hva gjør personvernsperren i 2.1.317?
Claude Code 2.1.317 og nyere har en innebygd modul kalt cc-plugin-privacy. Den undersøker kommandoer for Bash, PowerShell og Monitor. Hvis teksten både inneholder den innloggede kontoadressen og ord eller flagg som ser ut til å angi en User-Agent, blir kallet nektet.
Sperren er aktiv som standard. Claude Code-teamet anbefalte brukere å oppdatere til minst 2.1.317 fordi den stabile kanalen på tidspunktet for svaret fortsatt lå på 2.1.311. Du kan kontrollere versjonen med claude --version og se etter den innebygde modulen under /plugins.
Det høres betryggende ut helt til man leser Anthropics publiserte kildekode og README. Der står det rett ut at sperren er en «courtesy, not a boundary» og bare dekker én form. Dette passer dårlig med en forventning om at problemet nå er løst.
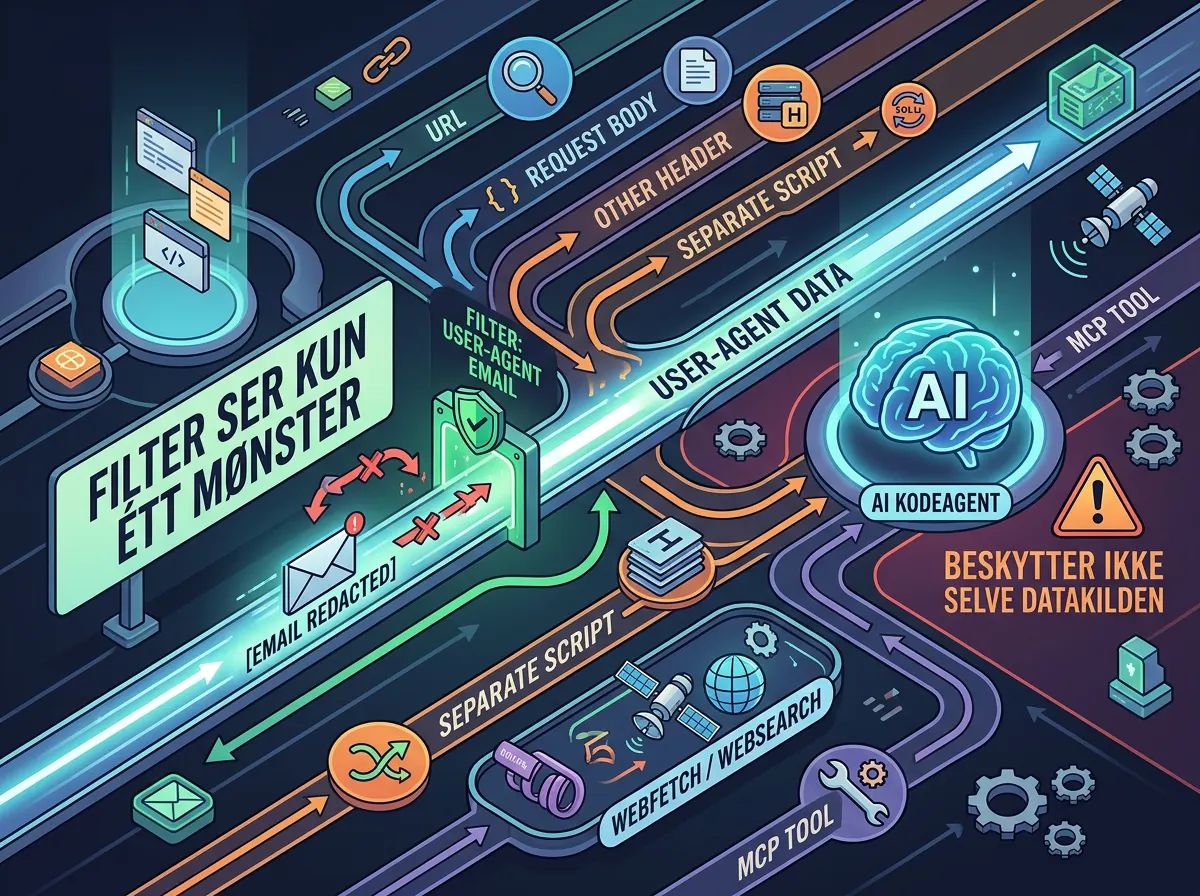
Kontrollen kan stoppe et synlig curl -A-kall med kontoadressen, men den dekker ikke WebFetch, WebSearch eller MCP-verktøy. Den kan også slippe gjennom adressen i en URL, request body, From-header eller et script som kjøres som egen fil. Verdier som hentes ved kjøretid, for eksempel fra git config user.email, er en annen dokumentert åpning. En installert plugin kan dessuten overstyre avslaget.
Hvorfor er den midlertidige løsningen for svak?
Personvernsperren leter i praksis etter to tekstmønstre i samme verktøykall: kontoadressen og noe som ligner en User-Agent. Den analyserer ikke hvor dataene faktisk går. Derfor kan den både blokkere uskyldige lokale kommandoer og overse andre måter adressen kan forlate maskinen på.
Dette er et klassisk eksempel på at et filter rundt agenten ikke kan reparere et dårlig valg i selve konteksten. Så lenge modellen får den private adressen, kan den skrive adressen til en fil, bygge den inn i et script, hente den gjennom en variabel eller bruke en annen protokoll og header enn mønsteret filteret kjenner. Flere tillatelsesdialoger kan redusere risikoen, men de fjerner ikke datakilden.
Jeg har tidligere skrevet om Claude Code auto mode og avveiningen mellom autonomi og godkjenninger. Denne saken viser hvorfor slike grenser må ligge under modellen. Hvis beskyttelsen av en personopplysning avhenger av at agenten formulerer kommandoen på en bestemt måte, er beskyttelsen for skjør.
Den riktige løsningen er den Anthropic nå varsler: Fjern kontoadressen fra modellkonteksten. Da kan ikke Claude tilfeldigvis gjenbruke akkurat denne opplysningen. Det løser ikke alle former for datalekkasje fra en agent som kan lese filer og bruke nettet, men det lukker den unødvendige kanalen Anthropic selv åpnet.
Hva bør du gjøre hvis du bruker Claude Code?
Oppdater til minst 2.1.317 og kontroller at cc-plugin-privacy faktisk er aktiv. Det gir en nyttig midlertidig sperre mot den mest kjente varianten. Ikke skru den av for å få en kommando til å gå gjennom uten først å forstå hvorfor kallet ble stoppet.
Deretter må du behandle sperren som nettopp midlertidig. Les nettverkskommandoer før de kjøres, særlig egendefinerte headere, URL-er, request body og scripts som får nettilgang. Ikke godkjenn en kontaktadresse bare fordi et nettsted ber en automatisert klient identifisere seg. Hvis en tjeneste faktisk krever kontaktinformasjon, velg selv en offentlig prosjektadresse eller kontaktside som er laget for formålet.
Vær også forsiktig med å tro at én godkjenningsdialog dekker hele arbeidsflyten. Claude kan skrive et script i ett steg og kjøre filen i det neste. Den dokumenterte sperren sier selv at scripts som inneholder adressen kan passere når selve verktøykallet bare peker på filen.
Har du sett Claude Code lage nettverkskommandoer med e-postadressen din, bør du anta at mottakernettstedet kan ha lagret den. Ta vare på kommandologgen, noter hvilke domener som ble kontaktet, og varsle nettstedet eller Anthropic dersom det er nødvendig. Ikke publiser rå logger med adressen synlig når du dokumenterer feilen.
Anthropic valgte feil sikkerhetsgrense
Det alvorlige her er ikke at en språkmodell fant på en merkelig User-Agent. Anthropic gjorde en privat kontoadresse til en del av agentens arbeidskontekst for å løse et langt mindre problem med oppdiktede forfatternavn. Da modellen senere brukte opplysningen i en nettverkskommando, var det en forutsigbar følge av designet.
Anthropic har forklart årsaken, beklaget og varslet at adressen skal fjernes. Det gjør ikke den midlertidige modulen sterkere enn den er. Selskapets egen dokumentasjon lister hullene. Per 6. november var den varslede fjerningen heller ikke bekreftet levert, og GitHub-saken stod fortsatt åpen.
For et agentverktøy som får lese kode, kjøre kommandoer og hente innhold fra nettet, er tillit selve produktet. Da kan ikke standardoppsettet gi modellen en privat e-postadresse den ikke trenger og håpe at et tekstfilter fanger alle farlige varianter. Fjern dataene ved kilden. Alt annet er plaster.
Ofte stilte spørsmål
Sender Claude Code alltid e-postadressen min når den besøker et nettsted?
Nei. Den dokumenterte feilen er at modellen noen ganger brukte kontoadressen i kommandoer eller scripts den laget selv. Den vanlige Claude Code-identiteten i en nettforespørsel trenger ikke inneholde noen e-postadresse.
Er problemet rettet i Claude Code 2.1.318?
Ikke fullstendig per 6. november 2026. Versjon 2.1.317 og nyere har en innebygd sperre, men Anthropics egen dokumentasjon sier at den ikke dekker blant annet WebFetch, WebSearch, MCP-verktøy, separate scripts eller flere andre dataveier.
Kan et nettsted lese e-postadressen selv om forbindelsen bruker HTTPS?
Ja. HTTPS krypterer trafikken på vei til nettstedet, men mottakeren må dekryptere forespørselen for å behandle den. Serveren eller infrastrukturen foran den kan derfor lese og logge en adresse som ligger i en HTTP-header.
Hvordan kontrollerer jeg den midlertidige personvernsperren?
Kjør claude --version og kontroller at du bruker minst 2.1.317. Åpne deretter /plugins i Claude Code og se etter den innebygde cc-plugin-privacy. Husk at en aktiv modul reduserer risikoen, men ikke dekker alle utveier.