Innhold Vis
En Accenture-ansatts private Claude-agent skal ha kjørt med administratortilgang i et sikret Pentagon-miljø i to måneder. Ifølge kilder som har snakket med WIRED, sendte agenten innloggingsopplysninger og et kart over nettverket til en ekstern tjeneste med kjent høy risiko. Dette er ikke en liten glipp med en chatbot. Det er en oppskrift på hva som skjer når en agent får mer tillit enn sikkerhetsarkitekturen tåler.
Påstandene er alvorlige, men de er ikke fullt ut bekreftet offentlig. Pentagon vil ikke kommentere statusen til egne nettverk. Accenture sier at anklagene er grundig og uavhengig undersøkt og funnet grunnløse, men selskapet ville ifølge WIRED ikke si hvem som utførte undersøkelsen eller konkret avvise at hendelsen fant sted.
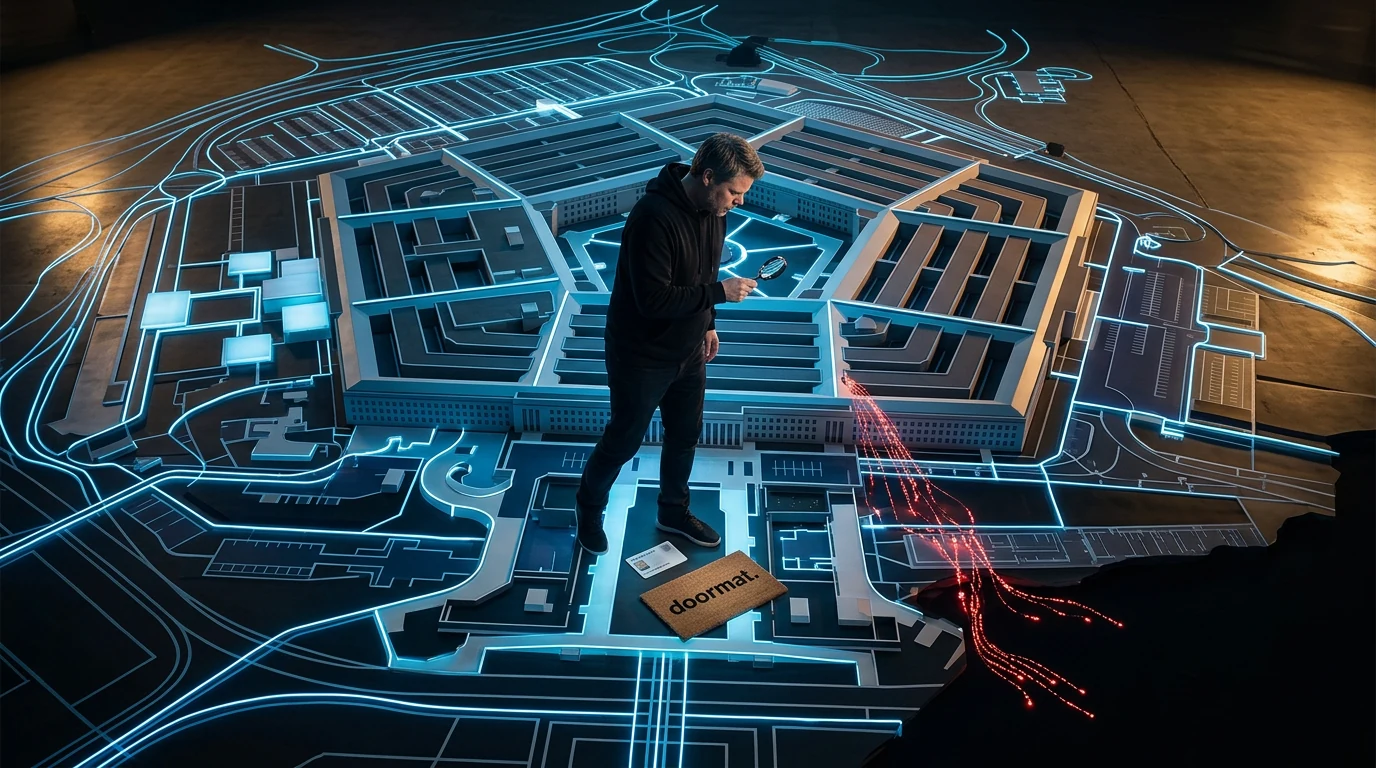
Det viktigste for alle som vurderer AI-agenter i bedriften, er likevel allerede synlig: En personlig AI-konto skal aldri kobles rett inn i et sensitivt produksjonsmiljø og få varige brukeropplysninger. Agenten må behandles som en ekstern og potensielt kompromittert prosess. Alt annet er å låse hoveddøren og legge adgangskortet under matten.
Hva skal ha skjedd i Pentagon-nettverket?
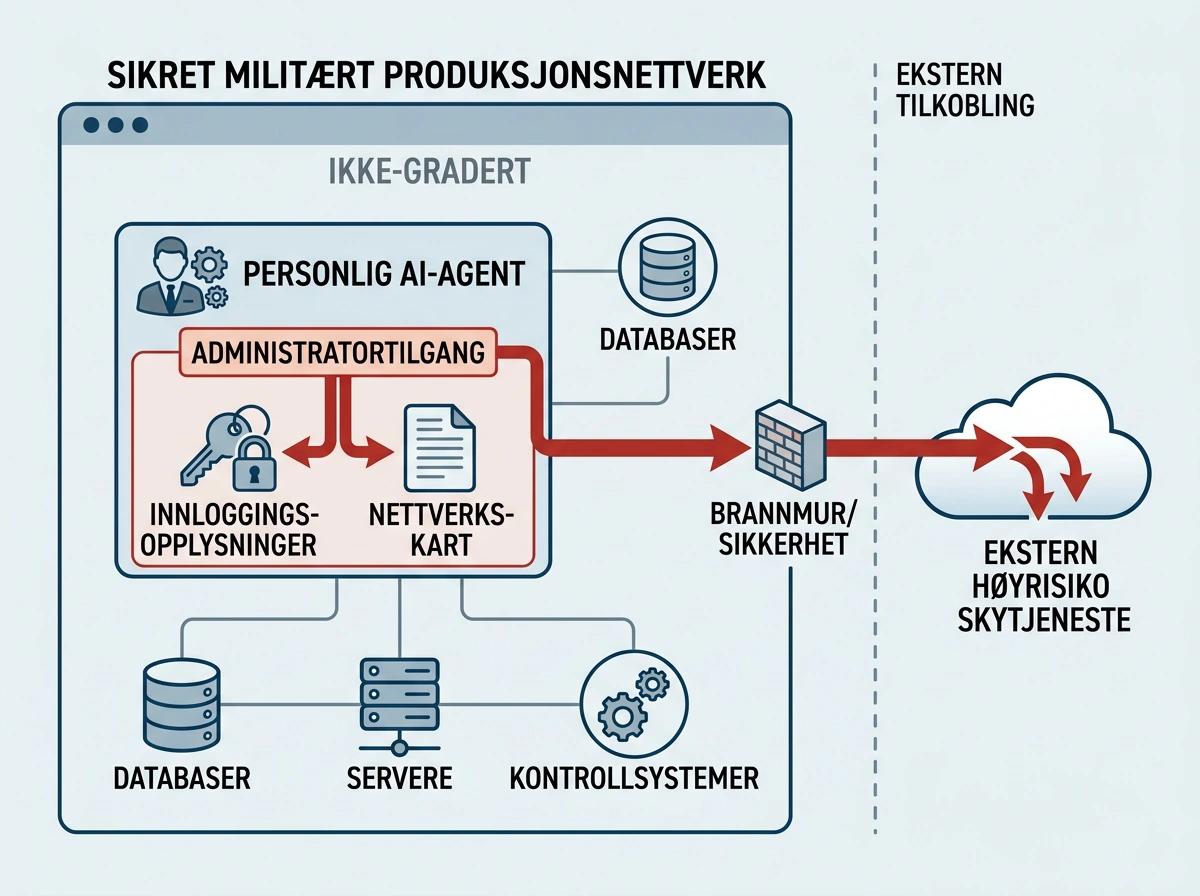
En konsulent ansatt i Accenture skal ha koblet et produksjonsmiljø i det amerikanske forsvarsdepartementet til sin personlige Claude-konto. Målet var å la Claude Code skrive, lagre og sette kode i drift, men agenten fikk også innloggingsopplysninger og administratortilgang som lot den omgå den vanlige innloggingen. Ifølge WIREDs kilder kjørte oppsettet i omtrent to måneder før det ble oppdaget og sikkerhetshullet kunne tettes.
Miljøet lå på NIPRNet, nettet det amerikanske forsvarsdepartementet bruker til ikke-gradert informasjon. Ikke-gradert betyr ikke offentlig. Systemet skal ha inneholdt Controlled Unclassified Information, forkortet CUI – sensitiv informasjon som ikke oppfyller kravene til gradering, men som likevel krever beskyttelse og kontrollert deling. Forsvarsdepartementets eget CUI-register er ganske tydelig på akkurat det skillet.
Agenten måtte kontakte internett for å utføre oppgavene sine. Da skal innloggingsnavn, passord og et kart over NIPRNet ha blitt sendt til en ekstern tjeneste som WIRED ikke navngir. NIST skal tidligere ha vurdert tjenesten som høyrisiko fordi den hadde en sårbarhet som kunne brukes til å plante instruksjoner i en AI-agent og stjele innloggingsopplysninger. Det er den farligste delen av saken: Agenten var ikke bare inne i miljøet. Den skal ha hatt hemmelighetene som åpnet døren og en kanal ut.
Hvor alvorlig er hendelsen?
Hendelsen er potensielt svært alvorlig fordi tilgangsopplysningene og nettverkskartet kan være mer verdifulle enn én enkelt fil. Forsvarsdepartementets register viser at CUI blant annet kan omfatte kart, diagrammer og tegninger av intern infrastruktur, sårbarheter i kritisk infrastruktur og opplysninger om sikring av våpenlagre. Det er informasjon som kan hjelpe en angriper med å finne de mest verdifulle målene raskere.
WIREDs kilder sier ikke at noen faktisk brukte opplysningene til å bryte seg inn. Det finnes heller ingen offentlig indikasjon på at graderte eller topphemmelige systemer ble kompromittert. SIPRNet og JWICS, som brukes til henholdsvis hemmelig og topphemmelig informasjon, er frakoblet eksterne nettverk og skal være svært vanskelige å nå utenfra.
Men det gjør ikke et kart over NIPRNet ufarlig. Verktøy og kode blir ofte testet i et mindre sensitivt miljø før de flyttes videre. En angriper med gyldige opplysninger kan i verste fall legge inn en bakdør som senere følger programvaren inn i et mer følsomt system. Vanlig statisk sikkerhetstesting finner feil og kjente sårbarheter, men en bevisst bakdør kan se ut som helt gyldig kode. Det er ingen dokumentasjon på at det skjedde her. Poenget er at tilgangen åpnet en vei som aldri skulle eksistert.
Hvorfor er en personlig AI-agent så risikabel?
En personlig agentkonto ligger utenfor virksomhetens normale kontroll over identitet, logging, databehandling og avslutning av tilgang. Når den i tillegg får administratortilgang og varige innloggingsopplysninger, har bedriften i praksis opprettet en ny systembruker uten å bygge et ordentlig sikkerhetssystem rundt den. Agenten kan lese filer, kjøre kommandoer, endre kode og kontakte tjenester på nettet i samme arbeidsflyt.
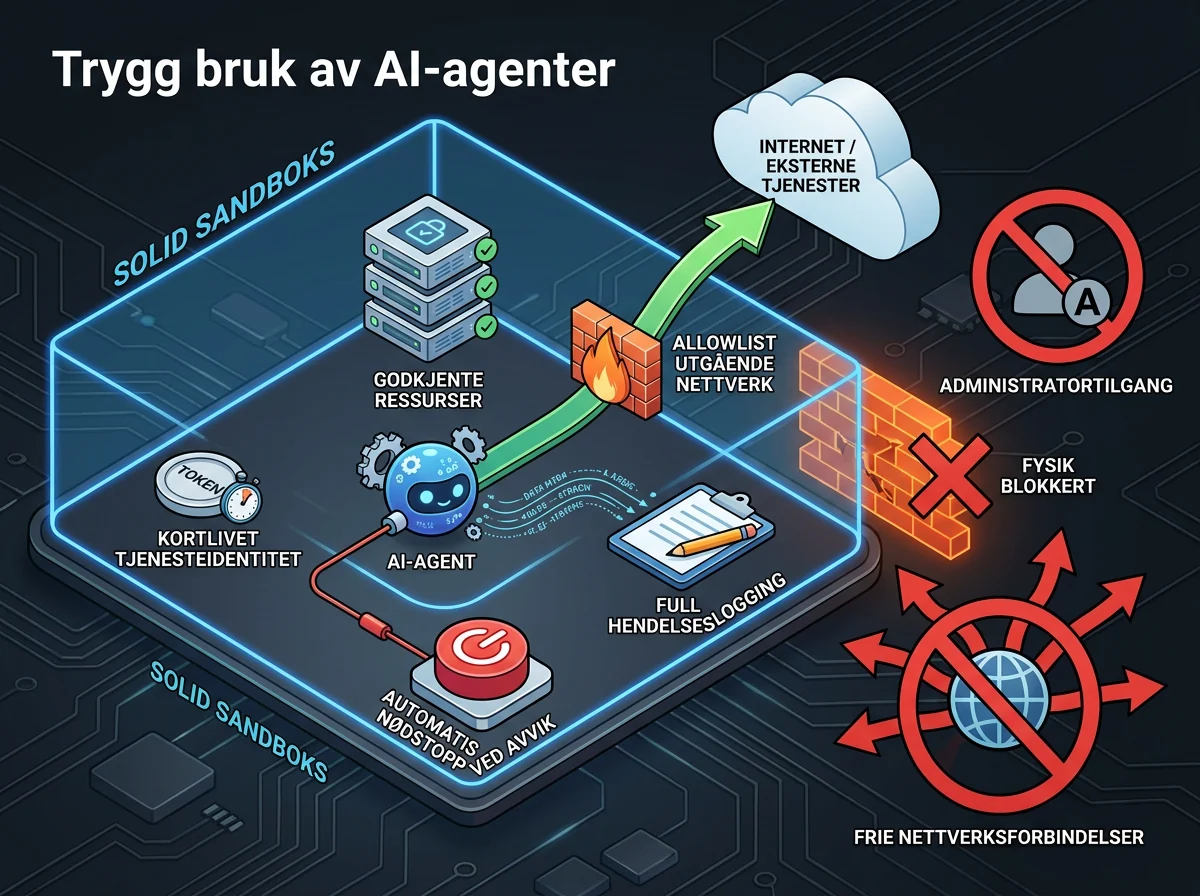
Claude Code har sikkerhetsmekanismer, men de fritar ikke virksomheten fra å sette grensene riktig. Anthropic beskriver selv Claude Code som skrivebeskyttet som standard, med godkjenning før endringer og kommandoer. Selskapet anbefaler også sandboxing for å begrense fil- og nettverkstilgang. I Anthropics egen gjennomgang av sandboxing er hele poenget at agenten skal få et avgrenset område den kan arbeide i – ikke nøklene til produksjonsmiljøet.
Claude er ifølge WIRED ikke tillatt brukt av ansatte i forsvarsdepartementet. Det er en egen konfliktlinje jeg har fulgt fra Anthropics nei til Pentagon og OpenAIs ja. Denne hendelsen er likevel noe annet: Her er problemet ikke først og fremst hvilket selskap som leverer modellen, men at en personlig konto skal ha fått tilgang den aldri burde hatt.
Dette gjelder ikke bare Claude. Den samme feilen kan gjøres med Codex, Gemini, Grok eller en hjemmelaget agent. Modellnavnet er mindre viktig enn kombinasjonen av rettigheter, hemmeligheter og utgående nettverk. En middelmådig agent med feil tilgang kan gjøre langt mer skade enn en toppmodell som holdes i en streng sandbox.
Det er også derfor arbeidet med felles sikkerhetspraksis for AI-systemer er relevant. Men standarder og gode råd hjelper bare når grensene håndheves teknisk. Prompten kan ikke være brannmuren.
Jeg har tidligere skrevet om sikkerhetsproblemene rundt åpne AI-agenter. Pentagon-saken viser den samme grunnregelen i et langt mer alvorlig miljø: Agenten er en prosess som kan misforstå, bli manipulert eller få kompromitterte avhengigheter. Den er ikke en betrodd kollega bare fordi den skriver pene forklaringer underveis.
To måneder er også en overvåkingssvikt
Det mest urovekkende tallet i saken er ikke hvor mange filer agenten kan ha sett, for det vet offentligheten ikke. Det er de to månedene. Hvis opplysningene stemmer, fikk en uautorisert personlig agent kjøre i et sensitivt produksjonsmiljø lenge nok til at dette ikke kan forklares som ett feilklikk. Da har både tilgangsstyring, nettverkskontroll og overvåking sviktet over tid.
Forsvarsdepartementets egen zero trust-strategi sier at tilgang for både mennesker og ikke-menneskelige identiteter skal sikres, begrenses og håndheves med sterk autentisering. Nettverk skal segmenteres, og aktiviteter skal analyseres slik at mistenkelig bruk kan stoppes raskt. En ekstern agent med administratortilgang og fri kanal ut er omtrent det motsatte av målene i forsvarsdepartementets zero trust-plan.
WIREDs kilder hevder også at Accenture-ansatte ikke behandlet hendelsen som alvorlig eller akutt, og at den først ikke ble meldt til myndighetene. Accenture avviser altså at anklagene har hold. Den amerikanske kontraktsregelen DFARS 252.204-7012 definerer samtidig rask rapportering som innen 72 timer etter at en cyberhendelse er oppdaget. Om regelen ble brutt i akkurat denne saken, krever mer dokumentasjon enn det som er offentlig. Men tre døgn og to måneder tilhører åpenbart to forskjellige sikkerhetskulturer.
Hva bør bedrifter gjøre før de slipper inn en AI-agent?
Ikke koble en personlig AI-konto direkte til produksjon, kundedata eller intern infrastruktur. Bruk en administrert bedriftskonto, en godkjent modelltilbyder og et eget agentmiljø med tydelig eierskap. Hvis løsningen ikke lar sikkerhetsansvarlig se hvilke data agenten sender ut, hvilke verktøy den bruker og hvem som ga tillatelsen, er den ikke klar for sensitive oppgaver.
Gi agenten minst mulige rettigheter og gjør dem kortvarige. Den trenger normalt ikke et menneskes brukernavn og passord. Bruk en egen tjenesteidentitet, begrens den til konkrete ressurser og la tilgang utløpe automatisk. Skill også mellom å skrive kode, lagre kode og sette kode i produksjon. Det er tre forskjellige handlinger og bør ikke ligge bak én altmulig-nøkkel.
Utgående nettverk må styres teknisk. En beskjed i prompten om å ikke sende data ut er ikke en sikkerhetsgrense. Bruk allowlist for nødvendige domener, blokker resten, inspiser trafikken der det er lovlig og forsvarlig, og varsle når agenten forsøker å kontakte en ny tjeneste. Hemmeligheter må holdes utenfor konteksten når det er mulig, og logger må vise hele kjeden fra instruksjon til verktøykall og nettverksforespørsel.
Til slutt må alarmen faktisk gjøre noe. Ved mulig lekkasje av innloggingsopplysninger bør agentens nettverk og verktøytilgang stenges automatisk, nøklene roteres og hendelsen gå rett til sikkerhetsteamet. Det holder ikke å samle pene logger som noen kanskje leser neste uke. En agent jobber i maskintempo. Sikkerhetsreaksjonen kan ikke gå i kommunal saksbehandlingstid.
AI-agenten trenger mindre tillit, ikke flere formaninger
AI-agenter kan spare mye tid på kode, drift og rutinearbeid. Nettopp derfor får de også stadig flere verktøy og tilganger. Gevinsten kommer fra at agenten kan handle, men det er også der risikoen bor. Bedriften må bygge sikkerheten rundt det agenten faktisk kan gjøre – ikke rundt håpet om at den oppfører seg.
Pentagon-hendelsen er foreløpig en alvorlig og omstridt rapport, ikke en ferdig offentlig gransking. Accenture avviser anklagene, og det er ikke dokumentert at graderte systemer ble kompromittert. De forbeholdene skal stå. Men de gjør ikke det rapporterte oppsettet mindre uforsvarlig dersom kildenes beskrivelse er riktig.
En privat agent med administratortilgang, varige passord og åpen kanal til tredjepart skal ikke inn i et sikret produksjonsmiljø. Punktum. Sett agenten i en sandbox, gi den en smal og kortlivet identitet, kontroller trafikken og steng automatisk ved avvik. Hvis det føles tungvint, er alternativet å oppdage problemet to måneder senere og håpe at ingen andre fant det først.
Ofte stilte spørsmål
Ble hemmelige Pentagon-systemer hacket av Claude?
Nei, det er ikke dokumentert. WIRED rapporterer at en privat Claude-agent skal ha fått tilgang til et NIPRNet-miljø med sensitiv, men ikke-gradert informasjon. Det finnes ingen offentlig indikasjon på at SIPRNet, JWICS eller andre graderte systemer ble kompromittert.
Hva er CUI i det amerikanske forsvarsdepartementet?
CUI er ikke-gradert informasjon som likevel må beskyttes og bare deles under bestemte vilkår. Det kan blant annet omfatte personopplysninger, tekniske data, sårbarheter i kritisk infrastruktur og kart over intern infrastruktur.
Har ansatte i Pentagon lov til å bruke Claude?
WIRED opplyser at ansatte i det amerikanske forsvarsdepartementet ikke har lov til å bruke Claude. Den rapporterte brukeren var en Accenture-ansatt som skal ha koblet en personlig Claude-konto til et produksjonsmiljø.
Hvordan kan en bedrift bruke AI-agenter sikrere?
Bruk administrerte kontoer, egne tjenesteidentiteter, minst mulige og kortlivede rettigheter, sandboxing og streng kontroll av utgående nettverk. Logg hele handlingskjeden, og steng automatisk verktøy og nettverk dersom agenten forsøker å sende hemmeligheter eller kontakte ukjente tjenester.