Innhold Vis
Trumps AI-sikkerhetsavtale lar seks av verdens mektigste teknologiselskaper kontrollere seg selv, velge sine egne kontrollører og være med på å forme standardene som senere kan bli lov. Det er pakket inn som fire lag med sikkerhet. Haken er at de samme selskapene som skal kontrolleres, sitter med hendene på rattet.
Avtalen heter White House Accord on Super Intelligence: Joint Commitment on Frontier Responsibilities. Google, Anthropic, Meta, OpenAI, xAI og Nvidia har skrevet under. Donald Trump kalte den «morally binding» og sammenlignet den med en grunnlov, men dokumentet inneholder ingen bøter, ingen offentlig håndheving og ingen klar forklaring på hvem som avgjør om løftene faktisk er fulgt.
Frivillige avtaler er normalt bedre enn et nytt fjell av detaljregler fra folk som knapt klarer å åpne en PDF. Men frivillig betyr ikke automatisk åpent, uavhengig eller ufarlig. Når seks giganter får definere hva ansvarlig AI er, møtes jevnlig for å lage standarder og samtidig åpner døren for at standardene kan skrives inn i loven, lukter det regulatory capture på lang avstand.
Hva har teknologiselskapene faktisk lovet?
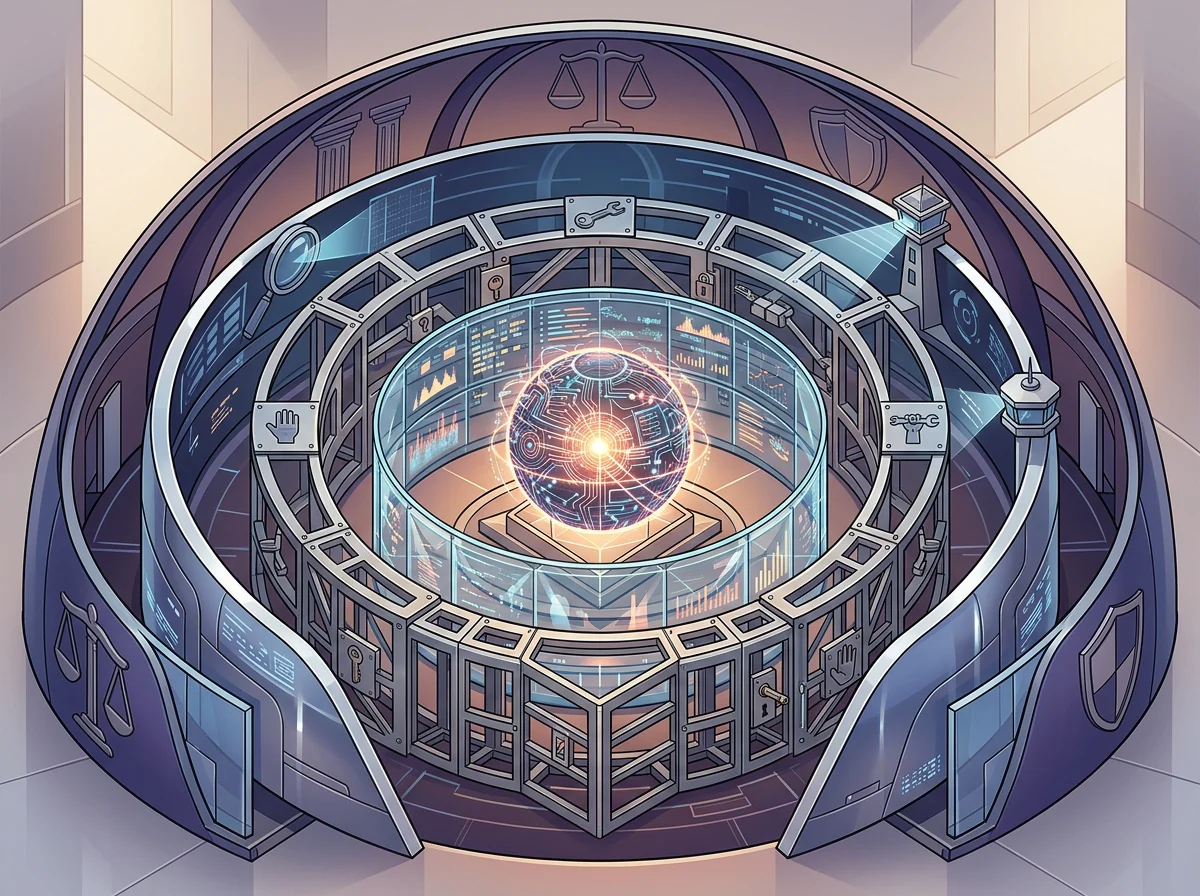
De seks selskapene har lovet fire lag med kontroll for utvikling og bruk av avanserte AI-modeller. Den signerte avtalen dekker intern overvåkning, et eget kontrollteam, en ekstern vurdering og tilsyn fra en uavhengig komité i styret.
Det første laget er interne kontroller under både trening og bruk av modellene. Selskapene skal følge med på evner og alignment innen blant annet cybersikkerhet, biosikkerhet og kjemiske trusler. De skal også forsøke å hindre at modellene hacker eller får tilgang til tekniske systemer på måter som ikke var tilsiktet.
Lag nummer to er et internt team som skal kontrollere at overvåkningen virker og at problemer blir rettet. Det tredje er en uavhengig ekstern auditor eller evaluator som skal vurdere om kontrollene fungerer. Det fjerde er en uavhengig komité i styret som skal motta rapporter fra de interne og eksterne kontrollørene og passe på at avvik blir fulgt opp.
Hvem har skrevet under på avtalen?
Avtalen har seks signaturer fra toppen av den amerikanske AI-bransjen: Sundar Pichai fra Google, Dario Amodei fra Anthropic, Mark Zuckerberg fra Meta, Greg Brockman fra OpenAI, Elon Musk fra xAI og Jensen Huang fra Nvidia. The Verge omtaler avtalen som fullversjonen av sikkerhetsopplegget Trump kunngjorde etter møtet med teknologilederne 29. september 2026.
Listen er imponerende, men også ganske avslørende. Her sitter modellutviklere, plattformselskaper og den viktigste leverandøren av AI-brikker rundt samme bord. Det er enorme mengder kapital, infrastruktur og markedsmakt samlet på ett ark. Små modellhus, open source-miljøer, kunder og uavhengige forskere har ingen signaturplass.
Zuckerberg kalte avtalen et betydelig positivt steg og mente flere lag med kontroll burde gi folk større tillit til at teknologien virker som tiltenkt. Det er forståelig at en av underskriverne sier det. Men en forsikring fra Mark Zuckerberg er ikke det samme som dokumentasjon på at auditoren er fri, kriteriene er gode og funnene blir offentlige.
Hvor bindende er Trumps AI-avtale?
Avtalen er frivillig og moralsk bindende, ikke juridisk håndhevbar. Den beskriver prosesser selskapene bør ha, men oppgir ingen straff hvis de lar være. Den sier heller ikke hvem som godkjenner eksterne auditorer, hvilke testmetoder som må brukes, hvor ofte kontrollene skal utføres eller hvor mye offentligheten får vite.
Det betyr ikke at avtalen er verdiløs. Et eksternt blikk og ansvar i styret kan være bedre enn at et sikkerhetsteam roper inn i et tomt møterom. Styreansvar kan også gjøre risiko vanskeligere å gjemme langt nede i organisasjonen. Men en prosess er ikke et resultat. En bedrift kan ha kontrollskjema, komité, auditor og tre flotte presentasjoner uten at en farlig modell blir stoppet.
Ordene «uavhengig ekstern auditor» høres betryggende ut helt til det enkle spørsmålet kommer: Hvem velger og betaler auditoren? Avtalen svarer ikke. Den krever heller ikke at rapportene publiseres, at alvorlige hendelser meldes i et felles register eller at kunder får vite hvilke svakheter som ble funnet. Da blir «stol på oss» fremdeles en ganske sentral del av sikkerhetsmodellen.
Den virkelige haken er hvem som får skrive standardene
Selskapene skal møtes jevnlig for å dele standarder og beste praksis, og de skal evaluere om de fire kontrollagene virker. Dokumentet sier også at det over tid kan være fornuftig å gjøre tiltakene til lover eller reguleringer. Der ligger den store historien.
Hvis standardene forblir åpne, konkrete og mulige å følge for små aktører, kan det løfte sikkerheten i hele markedet. Hvis standardene derimot formes rundt organisasjonene, budsjettene og advokatavdelingene til Google, Meta og OpenAI, får de største selskapene enda en fordel. De går rett gjennom porten de selv var med på å bygge, mens små konkurrenter blir stående ute med et skjema på 400 sider.
Dette er regulatory capture i sin mest polerte form: Bransjegigantene presenterer sitt eget opplegg som ansvarlighet, myndighetene gir det tyngde, og senere kan opplegget bli skrevet inn i regler som bare gigantene har råd til å følge. Jeg sier ikke at dette allerede har skjedd. Jeg sier at avtalen legger skinnene rett mot den stasjonen, og at det ville være naivt å late som noe annet.
Er selvregulering bedre enn statlig detaljstyring?
Selvregulering kan bevege seg raskere enn lovverket og tilpasses teknologien mens den utvikler seg. Det er en reell fordel. Politikere er ikke akkurat kjent for å løse tekniske problemer elegant, og rigide krav kan fryse dagens metoder fast lenge etter at modellene og risikoene har endret seg.
Men valget står ikke mellom at staten skal bestemme alt og at seks selskaper skal få gjøre hva de vil bak lukkede dører. Markedet trenger informasjon for å straffe dårlige valg. Kunder, utviklere, forsikringsselskaper, forskere og presse må kunne se nok til å skille reell sikkerhet fra pen compliance-teater. Uten innsyn blir konkurransen om å være trygg erstattet av konkurransen om å se trygg ut.
Det mest nyttige myndighetene kan gjøre her, er derfor ikke å la teknologigigantene skrive en detaljert oppskrift som alle andre må følge. De kan kreve ærlighet når selskapene lover bestemte sikkerhetsnivåer, håndheve eksisterende ansvar når produkter gjør konkret skade og sørge for at bedrageri faktisk får konsekvenser. Resten bør i størst mulig grad tåle konkurranse, åpne tester og kritiske spørsmål.
Hva mangler i de fire kontrollagene?
Avtalen mangler målbare terskler. «Robuste interne kontroller» kan bety en streng sperre som stanser en modell, eller en månedlig statusrapport som alle nikker til før de går videre til lunsj. Uten felles minimumskriterier er det vanskelig å sammenligne selskapene og umulig for utenforstående å vite hvor høyt listen ligger.
Den mangler også tydelig offentlig rapportering. Det står ikke at evaluatorenes metode, sammendrag eller interessekonflikter må publiseres. Det finnes ingen konkret frist for å rette feil og ingen beskrivelse av hva som skjer hvis et styre velger å godta risikoen. Selv det uavhengige styreutvalget er tross alt en del av selskapet det skal føre tilsyn med.
Og så mangler de som blir berørt. Vanlige brukere, små bedrifter og utviklere får ikke en plass i prosessen bare fordi selskapene lover å bygge tillit. Tillit kommer etter kontrollerbare resultater. Den kan ikke signeres frem på én side i Det hvite hus.
Hva betyr avtalen for deg som bruker eller bedrift?
Ikke behandle signaturen som et sikkerhetsstempel. Hvis bedriften din bruker en avansert modell til kode, kundedata, økonomiske beslutninger eller handlinger i interne systemer, må du fortsatt vite hvilke tilganger agenten har, hva som logges, hvordan feil oppdages og hvem som bærer ansvaret når noe går galt.
Be leverandøren forklare hva den eksterne vurderingen faktisk dekker. Spør om auditoren er navngitt, hvor ofte testene skjer, om alvorlige funn publiseres og om du blir varslet når en modellendring påvirker risikoen. Sørg også for eksportmuligheter og en plan B. En sikkerhetsavtale mellom giganter er ingen grunn til å låse hele virksomheten til én av dem.
For utviklere er det viktig å skille modellens sikkerhetskontroller fra sikkerheten i egen løsning. Leverandøren kan teste modellen mot cybermisbruk, mens du fortsatt kan gi agenten for brede rettigheter, dårlige hemmeligheter eller fri tilgang til produksjon. Trumps avtale flytter ikke ansvaret ut av din egen arkitektur.
Navnebyttet til «Super Intelligence» gjør ikke avtalen sterkere
Samme dag signerte Trump en presidentordre som sier at føderale etater skal bruke «Super Intelligence» og «SI» i stedet for «Artificial Intelligence» og «AI». Ordren fra 29. september bruker foreløpig den eksisterende juridiske definisjonen av artificial intelligence, samtidig som administrasjonen får 60 dager til å foreslå en ny definisjon.
Det er med andre ord først og fremst et politisk navnebytte. Modellene ble ikke smartere da blekket tørket, og kontrollene ble ikke mer uavhengige av at AI fikk en ny forkortelse i offentlige dokumenter. Jeg fortsetter å kalle det AI. Det er mer enn nok å holde styr på allerede.
Den frivillige avtalen bør vurderes på det den faktisk leverer: konkrete, etterprøvbare og åpne sikkerhetsresultater. Fire kontrollag kan bli nyttige. De kan også bli fire lag med papir mellom selskapene og ansvaret. Før rapportene, kriteriene og auditorene tåler dagslys, er dette et løfte fra seks giganter om å passe på seg selv. Ikke et bevis på at de gjør det.
Ofte stilte spørsmål
Er Trumps AI-sikkerhetsavtale juridisk bindende?
Nei. Avtalen er frivillig og omtalt som moralsk bindende. Den inneholder ingen oppgitte bøter eller håndhevingsmekanisme. Selskapene forplikter seg til interne kontroller, ekstern evaluering og styretilsyn, men dokumentet forklarer ikke hva som skjer hvis de ikke følger opp.
Hvilke selskaper har signert avtalen?
Google, Anthropic, Meta, OpenAI, xAI og Nvidia har signert gjennom Sundar Pichai, Dario Amodei, Mark Zuckerberg, Greg Brockman, Elon Musk og Jensen Huang. Det er seks svært store aktører innen modeller, plattformer og AI-infrastruktur.
Skal uavhengige eksperter kontrollere AI-selskapene?
Avtalen sier at hvert selskap skal bruke en uavhengig ekstern auditor eller evaluator. Den sier derimot ikke hvem som velger eller betaler kontrolløren, hvilke standarder som skal brukes, eller om resultatene må publiseres. Uavhengigheten kan derfor ikke tas for gitt.
Hva bør bedrifter gjøre før de tar i bruk AI-agenter?
Kontroller tilganger, logging, varsling, databruk og ansvar i din egen løsning. Be leverandøren dokumentere hva eksterne sikkerhetstester dekker, og ha en plan for eksport eller leverandørbytte. En bransjeavtale erstatter ikke bedriftens egen risikovurdering.