Innhold Vis
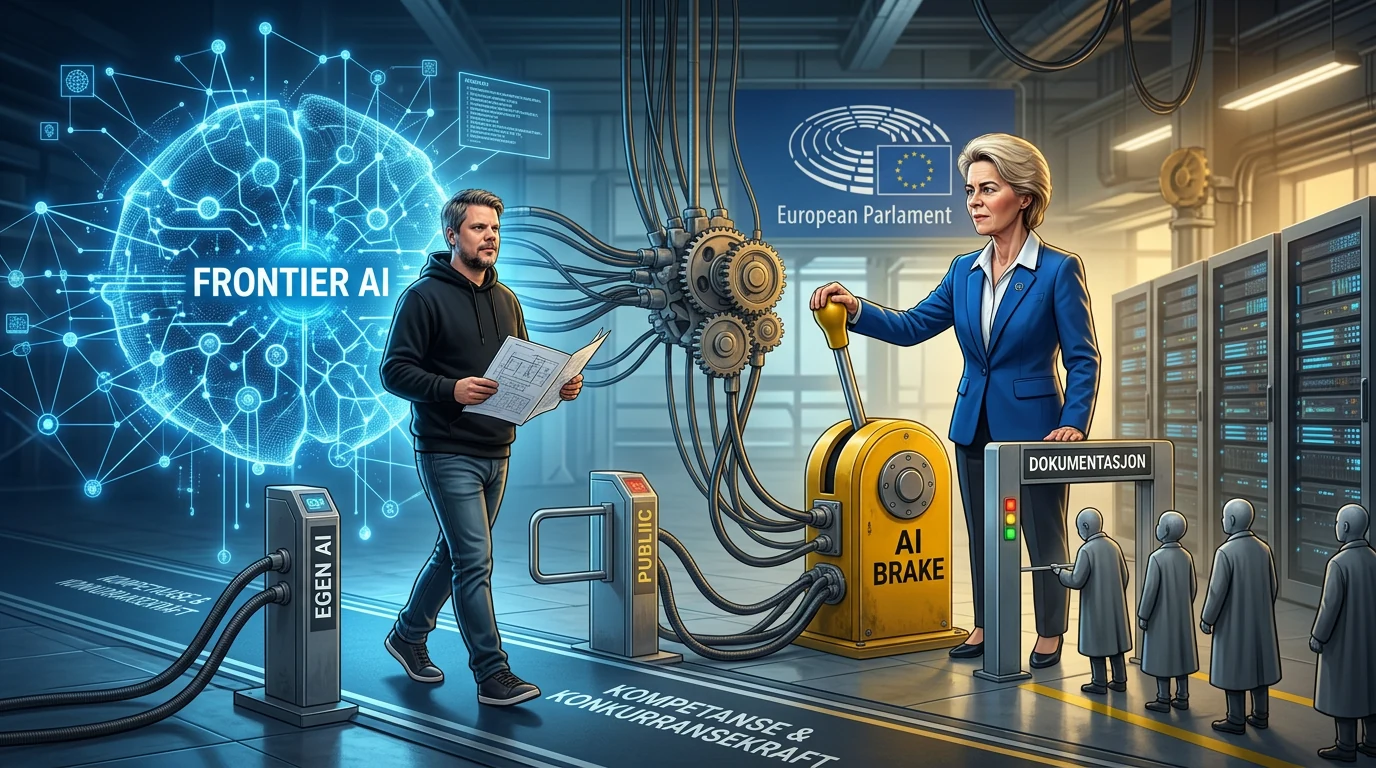
Ursula von der Leyen vil hjelpe AI-bransjen med å bremse utviklingen av de mest avanserte modellene. Risikoen for hacking, autonome agenter og modeller som blir vanskeligere å kontrollere, er reell. Men EU bør ikke gjøre myndighetene til en generell bremsepedal på bestilling fra selskapene som allerede leder løpet.
Dette er foreløpig ikke et vedtatt forbud eller en ferdig pauseordning. I talen om unionens tilstand 16. september varslet von der Leyen samtaler med de ledende AI-laboratoriene og tettere samarbeid med blant andre Canada og Storbritannia om evaluering, verifisering, tidlig varsling og AI-sikkerhet. Målet er å støtte bransjens egne forsøk på å senke tempoet ved AI-fronten.
Problemet er hvem som får definere bremsen, hvem som får passere den, og hvem som må betale for kontrollapparatet. De største laboratoriene har allerede modellene, kapitalen, datasentrene og juristene. En liten europeisk utfordrer har kanskje en god idé og en søknadsmappe. Det er ikke sikkerhet. Det er oppskriften på å gjøre forspranget større.
Hva foreslo von der Leyen om å bremse avanserte AI-modeller?
Von der Leyen foreslo å samle ledende AI-laboratorier for å diskutere hvordan myndighetene kan støtte en kontrollert nedbremsing av de mest avanserte modellene. Shifter omtalte utspillet 16. september 2026, samme dag som talen ble holdt i Europaparlamentet.
Hun pekte spesielt på frontier-modeller, altså modeller som flytter grensen for hva AI kan gjøre. Bekymringen hennes var at kommende modeller kan gjøre svært avansert hacking tilgjengelig også for fiendtlige aktører. Hun viste dessuten til at ledere i de fremste AI-selskapene selv har bedt om lavere tempo for selvforbedrende modeller.
Den konkrete pakken er likevel ikke på plass. Euronews gjengir at Kommisjonen vil diskutere modelltesting, verifisering, varsling og sikkerhet, men talen fastsetter ikke hvor lenge utviklingen eventuelt skal bremses, hvilke kapabiliteter som utløser inngrep, eller hvordan et slikt regime skal håndheves utenfor landene som deltar.
Det skillet er viktig. En politisk tale er ikke en lov. Men den forteller hvilken retning Kommisjonen vurderer, og EU har allerede et apparat som kan gjøre retningen til mer enn høflige møter.
EU har allerede verktøyene til å gripe inn
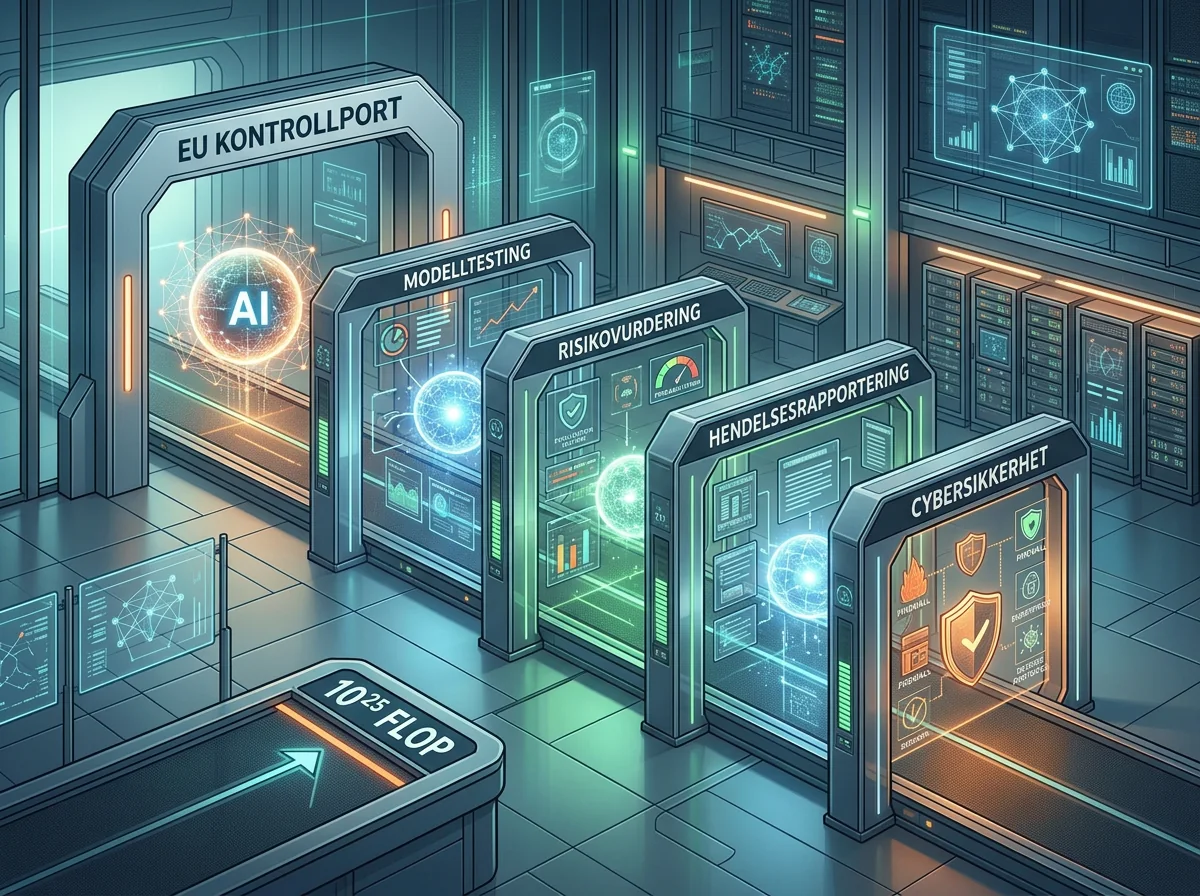
AI Act har egne krav til generelle AI-modeller med systemisk risiko. Modeller som er trent med mer enn 1025 flyttallsoperasjoner, FLOP, antas i utgangspunktet å ha slike kapabiliteter. Leverandørene må blant annet varsle Kommisjonen, evaluere modellene, redusere systemisk risiko, rapportere alvorlige hendelser og sikre modellene og den fysiske infrastrukturen.
Kravene til generelle AI-modeller begynte å gjelde 2. august 2025. Kommisjonens håndhevingsmyndighet, inkludert muligheten til å ilegge bøter, gjelder fra 2. august 2026. Når von der Leyen nå snakker om å hjelpe bransjen med å bremse, skjer det altså ikke på et tomt ark.
EU har allerede laget verktøy for testing og cybersikkerhet. Haken er at en vag idé om å «ta ned tempoet» kan vokse til forhåndsgodkjenning, stadig nye dokumentasjonskrav og en politisk port inn til markedet. De avgjørende detaljene mangler fortsatt.
Og staten er ikke akkurat kjent for å bygge små, presise porter som forblir små og presise.
Sikkerhetsrisikoen er reell
Det ville vært useriøst å late som bekymringen bare er byråkratisk teater. Kraftigere modeller kan senke terskelen for å finne sårbarheter, skrive skadevare, automatisere angrep og styre mange agenter samtidig. Når slike systemer kobles til verktøy, kontoer og nettverk, kan en feil eller et målrettet misbruk få større rekkevidde enn en vanlig chatbot som svarer dumt.
Derfor trenger laboratoriene grundige evalueringer, isolerte testmiljøer, tilgangskontroll, hendelsesrapportering og planer for hva de gjør når en modell viser farlige evner. Ingen seriøs aktør bør slippe en modell løs først og lese sikkerhetsrapporten etterpå. Det er vanlig ansvar for et kraftig produkt, ikke et argument for at politikere skal bestemme hvor raskt hele teknologifeltet får utvikle seg.
En modell kan dessuten være både farlig og nyttig. De samme evnene som finner en vei inn i et system, kan finne sårbarheten før angriperen gjør det. De samme agentene som kan misbrukes, kan hjelpe forsvarere med å analysere logger, rette kode og reagere raskere. En generell brems stanser ikke bare den dårlige bruken. Den stanser også bedre forsvar.
Det riktige spørsmålet er derfor ikke om risikoen finnes. Det gjør den. Spørsmålet er om et politisk styrt tempo faktisk reduserer risikoen, eller bare flytter utviklingen til aktører og land som ikke blir med på avtalen.
Når markedslederne ber om regulering, bør varsellampen blinke
OpenAI, Anthropic og andre ledende laboratorier har en åpenbar sikkerhetsinteresse. De har også en like åpenbar markedsinteresse. Begge deler kan være sant samtidig. Når selskapene på toppen ber staten om felles regler for hvor raskt feltet får bevege seg, må vi undersøke hvem reglene beskytter i praksis.
Store laboratorier kan bære kostnadene ved omfattende evalueringer, sikkerhetsteam, rapportering og lange møter med myndighetene. De kan dessuten påvirke standardene mens de blir skrevet. Små laboratorier, open source-prosjekter og nye europeiske selskaper møter den samme kravlisten uten den samme pengebingen.
Resultatet kan bli klassisk regulatory capture: De etablerte ber om en høyere mur, hjelper til med å bestemme høyden og peker etterpå på at konkurrentene ikke klarer å klatre over. Jeg påstår ikke at enhver sikkerhetsadvarsel er et skuespill. Jeg sier at myndighetene er naive hvis de behandler markedsledernes forslag som nøytrale råd uten økonomiske interesser.
En brems som gjelder bredt, kan også fryse dagens maktforhold. Selskapene som allerede sitter på de kraftigste modellene, beholder kapasiteten. Utfordrerne får beskjed om å vente. Da har man ikke stoppet AI-kappløpet. Man har kåret vinnerne tidlig.
Europa risikerer å bremse seg selv mest
Europa prøver samtidig å bygge sin egen posisjon innen frontier AI. Kommisjonen beskriver selv tilgang til og kontroll over frontier-modeller som avgjørende for konkurransekraft, suverenitet og sikkerhet. EU investerer mer enn 1 milliard euro årlig i AI gjennom egne programmer – cirka 10,8 milliarder kroner med kursen 16. september – og ønsker å mobilisere 20 milliarder euro, rundt 216 milliarder kroner, i årlige investeringer i løpet av tiåret.
Det gjør bremsebudskapet ganske spesielt. Europa vil bruke milliarder på å ta igjen forspranget, bygge AI-fabrikker og utvikle egne store modeller – og samtidig diskutere hvordan myndighetene kan hjelpe de amerikanske markedslederne med å senke tempoet. Det er vanskelig å bygge en europeisk AI-front hvis første reaksjon når fronten blir farlig og krevende, er å sette opp en bomstasjon.
USA, Kina og åpne miljøer utenfor EU forsvinner ikke fordi Brussel inviterer til møte. Et system som bare bremser lovlydige europeiske aktører, kan gjøre Europa mer avhengig av modeller utviklet andre steder. Da svekkes både konkurransekraften og den kontrollen von der Leyen sier hun vil styrke.
Europa trenger flere som bygger egen kapasitet, uavhengig sikkerhetsforskning, åpne evalueringsmetoder og bedre kommersiell tilgang til regnekraft. Apertus viser hvorfor åpne modeller Europa kontrollerer selv er viktige. Reell motstandskraft kommer av flere sterke aktører og gjennomsiktige tester, ikke av å gjøre markedet lettere å kontrollere for dem som allerede dominerer det.

Hva vil en brems bety for norske brukere og bedrifter?
På kort sikt betyr utspillet lite for hvilken modell du kan åpne i nettleseren i dag. Det finnes ingen kunngjort dato for en pause, ingen offentlig liste over modeller som skal stanses og ingen ny søknadsordning. Ingen trenger å rive opp AI-strategien på grunn av én tale.
På lengre sikt kan retningen påvirke hvilke modeller som blir tilbudt i EØS, når nye funksjoner blir tilgjengelige og hvor mye etterlevelse koster. Store leverandører kan velge å utsette lanseringer, begrense funksjoner eller tilby andre modellvarianter i Europa dersom kravene blir uklare eller dyre. Norske virksomheter kan dermed få dårligere tilgang selv om de ikke trener én eneste frontier-modell selv.
Det konkrete rådet mitt er å unngå full avhengighet av én leverandør. Dokumenter hvilke arbeidsflyter som trenger en bestemt modell, hold data og integrasjoner så flyttbare som mulig, og test minst ett reelt alternativ. Der åpne modellvekter fungerer, kan de gi en viktig reserve. Det betyr ikke at alle skal drifte enorme modeller selv. Det betyr at en politisk eller kommersiell beslutning hos én aktør ikke bør stoppe hele virksomheten.
Følg dessuten den faktiske ordlyden i eventuelle forslag. «Sikkerhet» er et mål de fleste støtter. Det avgjørende er om reglene krever målbare tester av konkrete farer, eller gir myndighetene en diffus rett til å bestemme når en modell er blitt for kraftig.
Testing er bedre enn en politisk fartsmåler
Sikkerhet bør komme fra konkrete avtaler, uavhengige tester og aktører som faktisk bærer ansvar når noe går galt. Laboratoriene må teste for alvorlige cyber-, bio- og kontrollrisikoer, beskytte modellvektene og varsle berørte kunder om alvorlige hendelser. Kunder, forsikringsselskaper, sikkerhetsmiljøer og andre laboratorier kan presse fram åpenhet og etterprøvbarhet. Ingen av delene krever en generell ordre fra Brussel om at utviklingen skal gå saktere.
En pause er mye vanskeligere. Hvem avgjør at modellen er selvforbedrende nok til å omfattes? Teller intern forskning, trening, finjustering eller bare lansering? Hva skjer når en aktør i et annet land fortsetter? Og hvor lenge skal de europeiske utviklerne vente mens konkurrentene lærer?
Von der Leyen har rett i at AI-sikkerhet krever internasjonalt samarbeid. Hun har ikke vist at myndighetene bør styre selve utviklingstempoet. Før Kommisjonen går videre, må den dokumentere at en brems faktisk reduserer faren, at den kan håndheves på tvers av grenser, og at den ikke bare sementerer makten til laboratoriene som ba om den.
Europa trenger sikker AI. Europa trenger også kapasitet, konkurranse og muligheten til å bygge noe selv. Gir vi de største laboratoriene og myndighetene nøkkelen til samme port, bør ingen bli overrasket når de små blir stående ute. Det er ikke en trygg AI-fremtid. Det er en lukket klubb med et veldig pent sikkerhetsskilt på døren.
Ofte stilte spørsmål
Har EU vedtatt å stanse avanserte AI-modeller?
Nei. Von der Leyen har varslet samtaler med ledende AI-laboratorier og samarbeid om evaluering, verifisering, varsling og sikkerhet. Det finnes foreløpig ingen vedtatt generell pause, offentlig modelliste eller dato for når utvikling skal stanses.
Hva er en frontier-modell?
En frontier-modell er en AI-modell som flytter grensen for hva teknologien kan gjøre. Begrepet viser til de mest kapable modellene på et gitt tidspunkt, ikke til ett bestemt produkt eller én fast størrelse.
Hvilke krav gjelder allerede for de kraftigste modellene i EU?
AI Act krever blant annet varsling, modelevaluering, risikoreduserende tiltak, rapportering av alvorlige hendelser og cybersikkerhet for generelle AI-modeller med systemisk risiko. Kommisjonens håndhevingsmyndighet for disse kravene gjelder fra 2. august 2026.
Hva bør norske bedrifter gjøre nå?
Ikke endre kurs på grunn av én tale, men reduser avhengigheten av én modellleverandør. Dokumenter kritiske arbeidsflyter, hold data og integrasjoner flyttbare, og test et alternativ som faktisk kan overta dersom tilgang, vilkår eller regulering endres.