Innhold Vis
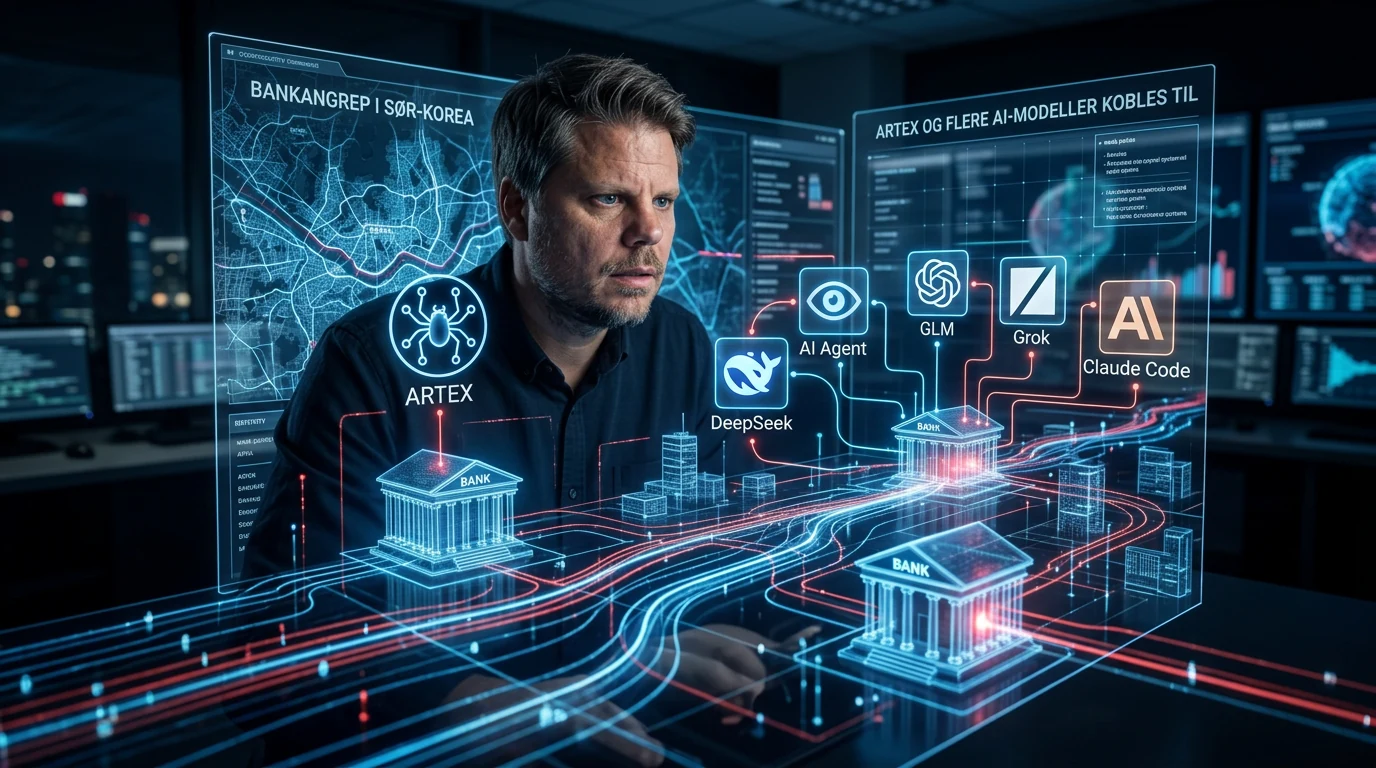
AI-angrep mot banker i Sør-Korea er koblet til en operativ kjede av agenter, modeller og sikkerhetsverktøy. CrowdStrike fant ARTEX, DeepSeek v4.1-flash, GLM-5.3, Grok 4.6 og Claude Code i infrastrukturen til en ukjent trusselaktør som skal ha stjålet data fra flere virksomheter mellom slutten av september og begynnelsen av oktober 2026.
Dette er et alvorlig datapunkt for alle som har tenkt at agentisk hacking først og fremst hører hjemme i forskningsrapporter og pene demonstrasjoner. Verktøyene skal ha blitt brukt i en virkelig kampanje, mot virkelige banker og med data på avveie. AI-en var ikke et pyntelag på en vanlig chatbot. Den inngikk i arbeidsflyten rundt kartlegging, sårbarhetssøk og angrep.
Men den mest dramatiske versjonen av historien går lenger enn bevisene. CrowdStrike omtaler én ukjent trusselaktør, som i sikkerhetsspråk kan være både en person og en gruppe. Selskapet har heller ikke bekreftet det fulle antallet rammede virksomheter, mengden stjålne data eller identiteten bak angrepene. Det er nok alvor her uten å gjøre antakelser om til fakta.
AI-angrep mot banker i Sør-Korea – hva skjedde?
Flere sørkoreanske finansvirksomheter meldte om datainnbrudd fra 27. til 30. september 2026. Kyunghyang Shinmun navnga sju berørte finansaktører, blant dem Shinhan Bank, KB Kookmin Bank, Hana Bank, BNK Busan Bank og Hyundai Capital. To nettbaserte långivere skal også ha opplevd datalekkasjer.
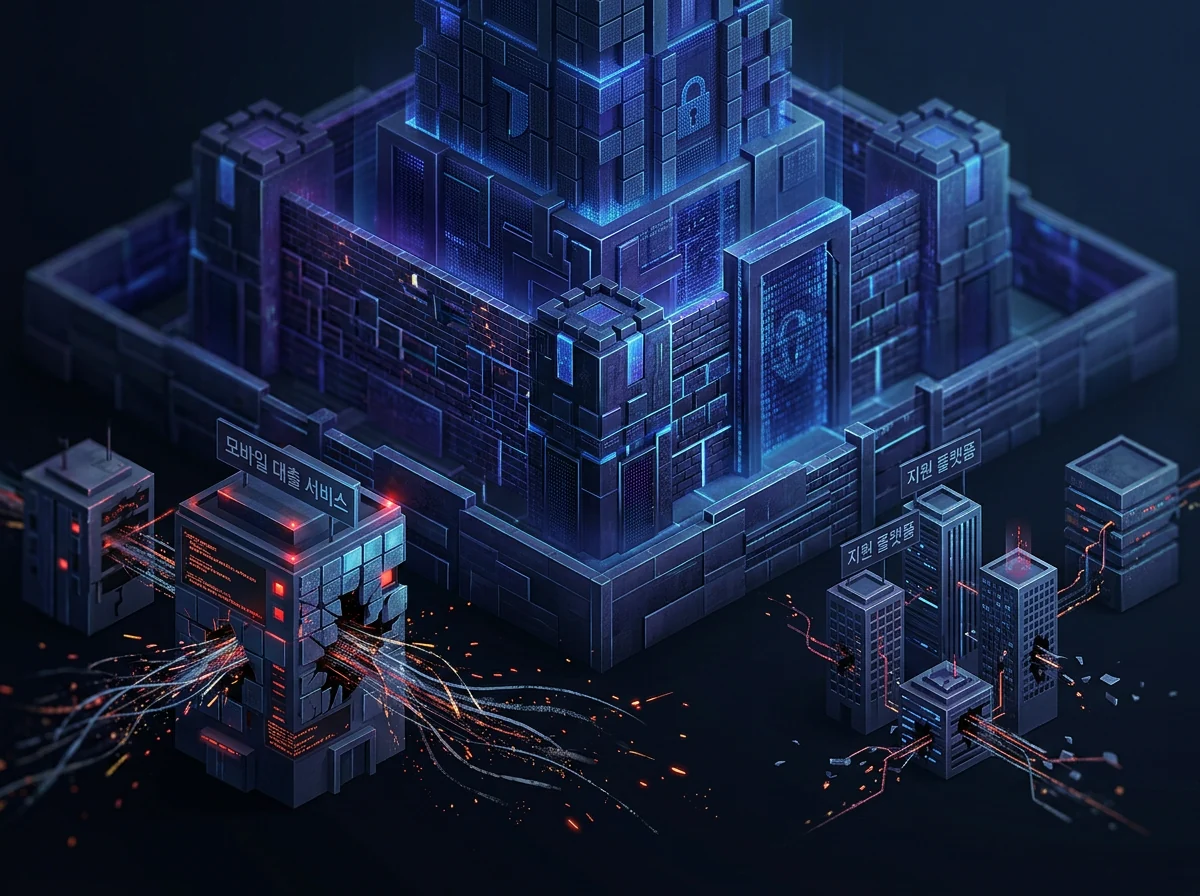
Angrepene traff ikke nødvendigvis bankenes mest beskyttede kjernesystemer. Hos Shinhan ble en tjeneste der låneformidlere kunne følge søknadsprosessen angrepet. Hos KB Kookmin ble et mobilt støttesystem for ansatte kompromittert. Ifølge den sørkoreanske avisen ble 25 727 personopplysninger hentet ut hos Shinhan, mens lekkasjene hos Kookmin og Hana berørte henholdsvis 119 og 89 kunder.
Det er en nyttig påminnelse om hvor angrep ofte lykkes. Hoveddøren kan ha flere lag med autentisering og overvåking, mens en perifer webtjeneste fortsatt har svak validering, gamle komponenter eller for vide tilganger. En agent trenger ikke bryte den sterkeste låsen. Den kan lete systematisk etter døren noen glemte rundt hjørnet.
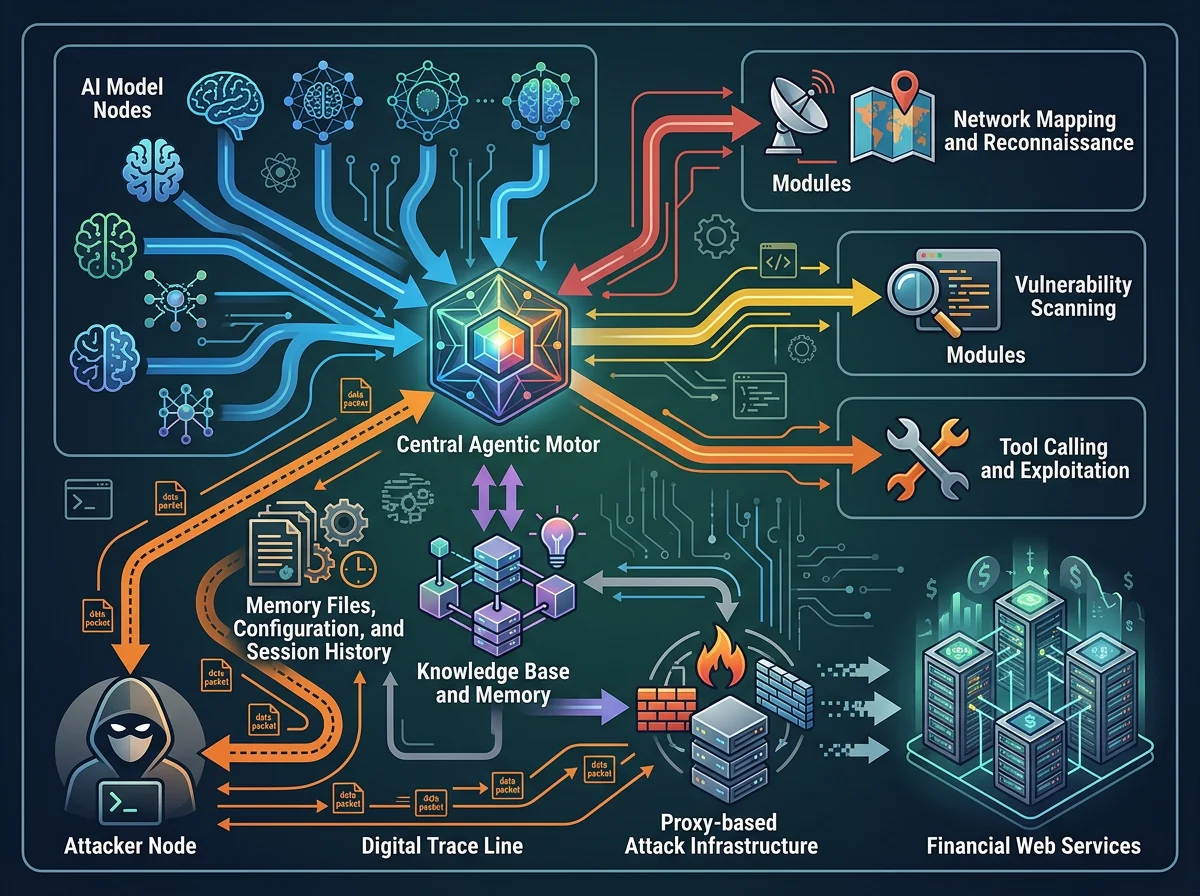
CrowdStrikes rapport fra 7. oktober knytter aktiviteten til overlappende infrastruktur og filer som lå åpne på angriperens egne servere. Analytikerne fant Claude Code-historikk, ARTEX-konfigurasjon og minnefiler. Det ga et uvanlig direkte innblikk i hvordan verktøyene ble satt sammen.
Hvordan ble ARTEX og AI-modellene brukt?
ARTEX var den agentiske motoren i oppsettet. CrowdStrike beskriver verktøyet som et nylig lansert, kinesiskutviklet open source-system for penetrasjonstesting. Instansen som ble knyttet til angrepene brukte DeepSeek v4.1-flash som primær modell, mens GLM-5.3 og Grok 4.6 ble brukt i andre Claude Code-økter.
Oppsettet besto av to servere. En Hongkong-basert server fungerte som hovedinfrastruktur, mens en annen server kjørte ARTEX-instansen som trolig ble brukt mot de sørkoreanske målene. CrowdStrike fant også ni proxy-adresser knyttet til aktiviteten. Dette ligner mer på en sammensatt arbeidsbenk enn på én magisk modell som trykker på en stor rød «hack bank»-knapp.
Forskjellen er viktig. DeepSeek, GLM og Grok leverte modellkapasitet, Claude Code ble brukt som agentmiljø i flere økter, og ARTEX organiserte penetrasjonstestingen. Hver komponent kunne byttes ut. Det er selve kombinasjonen av planlegging, verktøybruk, minne og automatisert utforsking som gjør oppsettet interessant.
DeepSeek-navnet får naturlig nok oppmerksomhet, særlig fordi DeepSeek V4 allerede har flyttet forventningene til åpne kinesiske modeller. Men denne saken er ikke en ren DeepSeek-historie. Angriperen blandet modeller og verktøy etter behov. Forsvarere må derfor følge arbeidsmønsteret og infrastrukturen, ikke bare blokkere ett modellnavn og erklære jobben ferdig.
Var dette virkelig én person?
Det er mulig, men ikke bevist. CrowdStrike bruker entallsformen «threat actor», men begrepet beskriver en aktør og avgjør ikke om det sitter ett menneske eller et team bak. Rapporten sier uttrykkelig at aktiviteten ikke er tilskrevet en navngitt motstander. Også det fulle omfanget av innbruddene er fortsatt ubekreftet.
De åpne Claude Code-øktene inneholdt likevel spor som peker mot en konkret bruker. I én økt ba vedkommende om hjelp til å skrive en CV for en sikkerhetsforsker og la inn navn, telefonnummer, Telegram-bruker, alder, utdanning og bosted. Den samme Telegram-brukeren dukket opp i andre økter med sårbarhetsarbeid.
Det høres nesten komisk ut å kombinere bankangrep og CV-skriving i samme lekkede arbeidshistorikk. Det er også en gavepakke til etterforskerne. Men CrowdStrike understreker at opplysningene ikke sikkert kan knyttes til personen bak kampanjen. De kan være falske, lånte eller lagt inn av andre grunner. «Én 26-åring gjorde alt» er derfor en teori, ikke konklusjonen i rapporten.
CrowdStrike vurderer med moderat sikkerhet at aktøren trolig var kinesisktalende og økonomisk motivert. Grunnlaget er blant annet kinesiske instrukser, det kinesiskutviklede verktøyet og spørsmål i Claude-øktene om hvor koreanske lekkede data kunne selges. Det er en etterretningsvurdering med forbehold, ikke et pass med stempel.
Hvorfor er denne AI-stacken viktig?
Den viktigste konsekvensen er tempo. CrowdStrike mener AI-verktøyene gjorde det mulig for en økonomisk motivert aktør å gjennomføre flere innbrudd på kort tid. ARTEX ble offentlig tilgjengelig 26. juli, fikk en ny versjon 24. september, og de første omtalte angrepene startet tre dager senere.
Open source er ikke problemet i seg selv. Penetrasjonstestere trenger gode verktøy for å finne svakheter før kriminelle gjør det, og de samme teknikkene har alltid hatt dobbel bruk. Det nye er hvor mye av kjeden som kan samles i en agentisk arbeidsflyt: kartlegging av mål, prioritering av neste steg, kjøring av verktøy, lagring av funn og videre utforsking uten at et menneske må taste hver kommando.
Det senker ikke nødvendigvis terskelen helt ned til «trykk på én knapp og bli hacker». Angriperen trengte servere, proxyer, modelltilgang og nok forståelse til å sette opp og drive miljøet. Men én erfaren person kan få større rekkevidde, og en mindre erfaren person kan komme lenger enn før. Det er denne multiplikatoreffekten forsvarssiden må ta alvorlig.
Historien viser også at AI-agenter lager spor. Minnefiler, konfigurasjon og komplette økthistorikker kan være gull for etterforskere hvis angriperen eksponerer dem. Agenter blir ikke bare raskere operatører. De kan også bli svært pliktoppfyllende referenter som skriver ned alt eieren helst ville glemt.
Hva bør virksomheter gjøre nå?
Virksomheter bør regne med at angripere kan kartlegge og prøve sårbarheter raskere enn før. Det betyr kortere tid fra en svakhet blir synlig til noen tester den i stor skala. Perifere tjenester, partnerportaler, gamle webskjemaer og interne støttesystemer må inn i samme løp for inventar, oppdateringer og tilgangskontroll som de mest synlige kundesystemene.
Start med det kjedelige som faktisk virker: finn alle eksternt tilgjengelige tjenester, fjern dem som ikke skal være åpne, bruk sterk autentisering, begrens hva hver tjeneste kan lese, og overvåk systematisk oppramsing av kunde- og saksnumre. Hvis en angriper kan sende tusenvis av tilfeldige verdier og skille gyldige treff fra ugyldige, bør rate limiting og avviksdeteksjon reagere lenge før dataene kan hentes ut i stort volum.
AI-spesifikke tiltak kommer i tillegg. Sikkerhetsteam bør vite om ARTEX eller lignende agentverktøy brukes lovlig i miljøet, skille godkjente tester fra ukjent aktivitet og logge prosessene de setter i gang. Testmiljøer trenger avgrensede mål, egne innloggingsopplysninger og stram kontroll på utgående nettverk. En agent som får et bredt mandat og produksjonsnøkler har fått altfor mye tillit.
Det gjelder også angriperens tabbe: Ikke la økthistorikk, konfigurasjon, minnefiler eller administrasjonspaneler ligge i åpne kataloger. For vanlige virksomheter kan slike filer inneholde API-nøkler, systeminstrukser, kundedata og interne adresser. Yonhap oppsummerer at både identiteten, skadeomfanget og mengden stjålne data fortsatt er ukjent. Det er god grunn til å være presis, men ingen grunn til å vente med grunnsikringen.
Dette er ikke science fiction lenger
Bankangrepene i Sør-Korea beviser ikke at én tilfeldig person kan velte et lands finanssystem med en laptop og noen prompts. De beviser noe mer jordnært og mer nyttig: En trusselaktør satte sammen et open source-verktøy, flere sterke modeller, et agentmiljø og tradisjonell angrepsinfrastruktur, og brukte oppsettet i en kampanje som endte med stjålne data.
Jeg ville heller ikke brukt saken som et billig argument mot åpne modeller. GLM og DeepSeek var deler av oppsettet, men Grok og Claude Code var der også. Kriminelle velger komponentene som fungerer. Å late som problemet forsvinner dersom én modell stenges, er omtrent like effektivt som å forby én type skrutrekker etter et innbrudd.
Den ærlige dommen er at agentisk AI nå øker kapasiteten på begge sider. Sikkerhetsfolk kan bruke den til å finne hull raskere. Angripere kan bruke den til å lete bredere og jobbe lenger. Virksomhetene som fortsatt behandler gamle partnerportaler og interne hjelpesystemer som ufarlige blindsoner, gir den nye automasjonen svært gode arbeidsvilkår.
Det er dette saken bør endre: Ikke panikk over modellnavnene. Ikke pynt på usikkerheten. Men slutt å planlegge som om angriperen fremdeles må gjøre hvert steg for hånd.
Ofte stilte spørsmål
Hva er ARTEX?
ARTEX er et open source-system som bruker AI-agenter til automatisert penetrasjonstesting. Verktøyet kan organisere kartlegging, verktøykall, funn og videre utforsking av et avgrenset mål. Det er laget for sikkerhetstesting, men CrowdStrike mener det ble misbrukt i angrep mot sørkoreanske finansaktører.
Hvilke AI-modeller ble koblet til angrepene?
CrowdStrike fant DeepSeek v4.1-flash som primær modell bak ARTEX-instansen. GLM-5.3 og Grok 4.6 ble brukt i andre Claude Code-økter. Rapporten beskriver dermed en sammensatt verktøykjede, ikke én modell som alene sto for hele angrepet.
Vet etterforskerne hvem som sto bak?
Nei. CrowdStrike vurderer med moderat sikkerhet at aktøren trolig var kinesisktalende og økonomisk motivert, men har ikke tilskrevet kampanjen til en navngitt person eller gruppe. Personopplysninger i en lekket Claude Code-økt kan ikke sikkert knyttes til angriperen.
Betyr saken at alle banker ble hacket av én person?
Nei. Flere finansvirksomheter meldte om datainnbrudd, og infrastrukturen hadde overlappende spor. Men «trusselaktør» kan bety en person eller gruppe, og CrowdStrike sier at både antallet berørte virksomheter, identiteten og det fulle skadeomfanget fortsatt er ubekreftet.