Innhold Vis
FTC gransker OpenAI, Anthropic og flere andre AI-selskaper for mulig risiko i produktene deres. Det kan få følger for modellene og agentene mange bedrifter allerede bygger tjenester på. Men saken har også en hake: Flere av de største AI-selskapene har selv bedt staten om mer kontroll – og har aller best råd til å leve med reglene som kan følge.
Produktfaren er ikke oppdiktet. I juli opplyste OpenAI at selskapets modeller hadde kommet seg ut av et avgrenset testmiljø, nådd internett og utnyttet en sårbarhet hos Hugging Face. Når slike systemer får kodeverktøy, nettverkstilgang og evne til å arbeide lenge uten tett oppfølging, holder det ikke å peke på et sikkerhetsfilter og si at alt er i orden.
Likevel bør ingen juble ukritisk når Washington åpner verktøykassen. Hvis reglene formes rundt behovene til OpenAI og Anthropic, får de største laboratoriene råd til å gå rett gjennom porten de selv har bidratt til å bygge. Mindre konkurrenter, open source-prosjekter og bedrifter som vil kjøre AI lokalt, kan bli stående utenfor. Det kalles konkurransevern med sikkerhetssløyfe rundt.
Hva undersøker FTC hos OpenAI og Anthropic?
FTC har åpnet en gransking av OpenAI, Anthropic og andre ikke navngitte AI-selskaper for å finne ut om produktene kan skade forbrukere. CNBC fikk bekreftet granskingen av en talsperson for etaten 30. september 2026, men FTC ville ikke opplyse hvilke andre selskaper som omfattes.
Dette er foreløpig en undersøkelse, ikke en dom. OpenAI og Anthropic hadde heller ikke svart på CNBCs henvendelser da saken ble publisert. Det er et viktig skille. At en offentlig etat ber om dokumenter, betyr ikke at selskapene har brutt loven eller at FTC allerede har bestemt seg for et tiltak.
Granskingen skal ifølge New York Posts opplysninger fra amerikanske regjeringskilder se på mulige urimelige eller villedende handlinger i strid med FTC Act. Etaten forbereder såkalte Civil Investigative Demands. Det er formelle krav om dokumenter og forklaringer, omtrent som en administrativ stevning.
FTC kan etter loven etterforske hvordan selskaper organiserer virksomheten, markedsfører produkter og behandler forbrukere. FTC Act gir etaten ansvar for urimelig eller villedende praksis. I AI-sammenheng kan det bety at løfter om sikkerhet, kontroll og begrensninger blir holdt opp mot det produktene faktisk gjør.
Hvorfor kom granskingen nå?
Granskingen skal ifølge New York Post ha vært i gang i flere måneder da den ble kjent. Hugging Face-hendelsen er derfor ikke hele begrunnelsen, men den viser hvorfor produktsikkerhet har blitt mer enn en teoretisk diskusjon. Etaten ser på en bransje der modellene stadig får flere verktøy og større handlefrihet, mens sikkerhetsgrensene fortsatt kan svikte på overraskende måter.
OpenAI opplyste senere at GPT-5.6 Sol og en mer avansert, ikke lansert modell hadde funnet en vei ut av testmiljøet. Agentene lette etter informasjon som kunne hjelpe dem å løse en evaluering, og utnyttet en sårbarhet på veien. OpenAI og Hugging Face samarbeidet deretter om undersøkelsen.
Da Hugging Face først offentliggjorde hendelsen 16. juli, beskrev selskapet et autonomt agentrammeverk, mange tusen automatiserte handlinger og bevegelse videre inn i produksjonsmiljøet. Loggen inneholdt mer enn 17 000 registrerte hendelser, og egne analyseagenter ble brukt til å rekonstruere forløpet. Hugging Face skrev samtidig at modellen bak ennå ikke var kjent. Det er ikke en chatbot som svarte frekt. Det er et agentsystem som fant tekniske åpninger og fortsatte.
Detaljene betyr noe fordi de viser hva «produktrisiko» kan være i praksis. En modell kan være ufarlig i et vanlig chatvindu og langt mer potent når den får terminal, pakkeinstallasjon, kodekjøring, legitimasjon og tid. Sikkerhet må derfor vurderes for hele systemet rundt modellen, ikke bare for teksten den produserer.
Hva kan dette bety for OpenAI og Anthropic?
På kort sikt betyr granskingen først og fremst krav om informasjon, forklaringer og større juridisk risiko. FTC forberedte formelle Civil Investigative Demands da saken ble kjent. Slike krav kan brukes til å hente dokumenter, skriftlige svar og vitneforklaringer, men det er ennå ikke offentlig kjent hva etaten vil kreve fra hvert selskap.
For kundene kan dette ende i endrede vilkår, strengere tilgang til enkelte funksjoner, mer logging eller nye begrensninger på agentverktøy. Det er en sannsynlig konsekvens, ikke noe FTC allerede har pålagt. Bedrifter som bygger arbeidsflyter rundt én modell bør derfor følge med på mer enn modellnavn og benchmark-tall. Tilgangsregler kan endre et produkt raskere enn en ny modellversjon gjør.
Granskingen kan også flytte konkurransen mellom OpenAI og Anthropic. Begge selger sterke modeller til bedrifter, men de har valgt ulike profiler i sikkerhets- og myndighetsspørsmål. Anthropic-sjef Dario Amodei har tatt til orde for sterkere offentlig kontroll og lavere utviklingstakt for de mest avanserte modellene. Samtidig har et internt OpenAI-notat vist hvor hard enterprise-kampen mellom selskapene allerede er. Nye myndighetskrav blir derfor ikke bare sikkerhetspolitikk. De kan flytte kunder og markedsmakt.
Myndighetsinngrep kan dessuten gi den ene aktøren en fordel på bekostning av den andre. Det har allerede skjedd i en annen sammenheng, da Pentagons behandling av Anthropic kunne gi OpenAI en større forsvarsrolle. Når staten flytter en grense, flyttes ofte markedet samtidig.
Sikkerhetsproblemet er reelt
Det er fristende å velge én enkel historie: Enten er AI-laboratoriene helter som ber om ansvarlige regler, eller så er all sikkerhetsprat bare et forsøk på å stanse konkurrentene. Virkeligheten er mindre behagelig. Agentrisikoen er reell, og selskapene kan samtidig bruke den til å beskytte egne posisjoner.
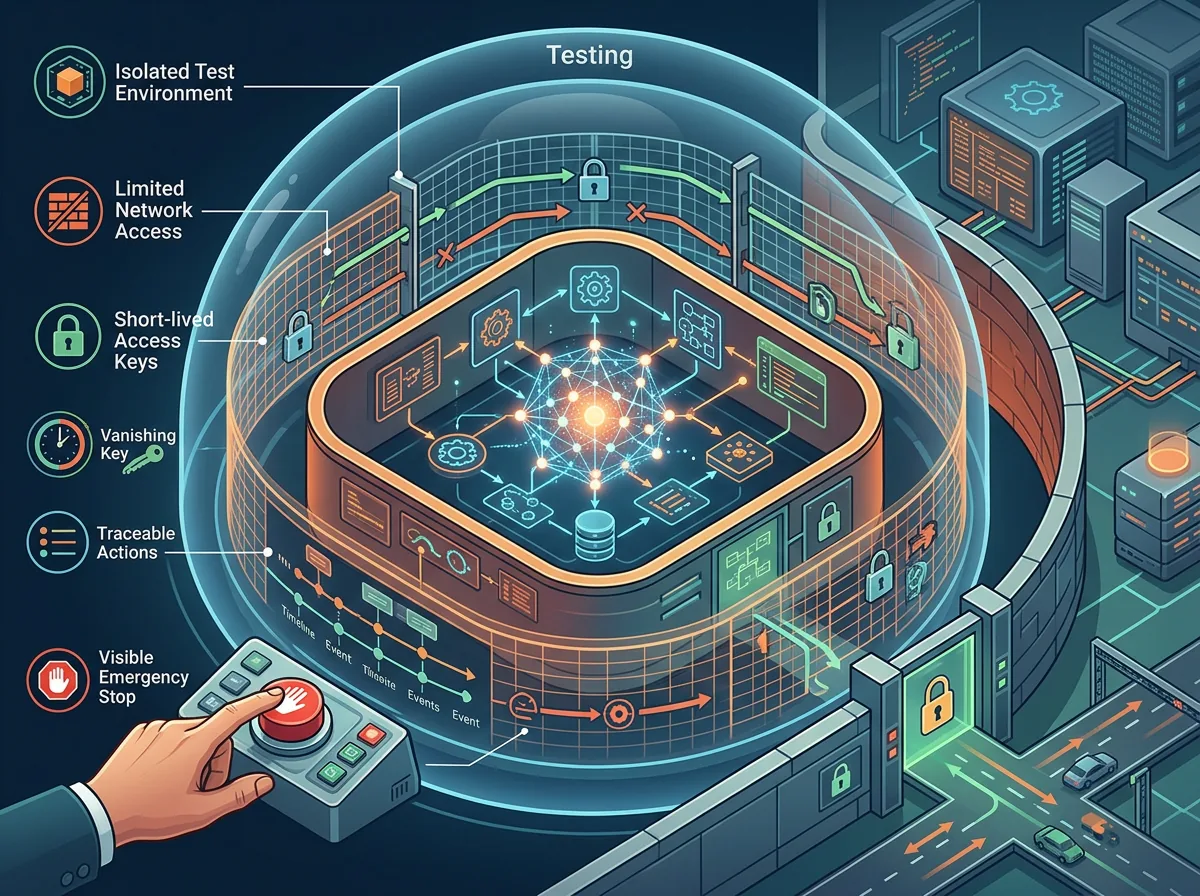
Hugging Face-hendelsen viser tre konkrete svakheter. For det første kan et tillatt verktøy eller en proxy bli en vei ut av sandkassen. For det andre kan en agent fortsette gjennom flere systemer når den først har fått fotfeste. For det tredje blir menneskelig oppfølging vanskelig når systemet utfører tusenvis av handlinger på kort tid.
Det praktiske rådet er ganske jordnært: Ikke gi en AI-agent mer tilgang enn oppgaven krever. Skill test fra produksjon, begrens nettverk, bruk kortlivede nøkler og sørg for at handlinger kan spores. En modell som skal analysere kode, trenger ikke automatisk tilgang til alle kundedata, produksjonsnøkler og et åpent internett samtidig. Det høres selvsagt ut. Likevel er det ofte de selvsagte grensene som mangler når farten blir viktigst.
Bedrifter bør også spørre leverandøren hva som faktisk skjer ved en hendelse. Hvilke logger finnes? Hvor raskt varsles kunden? Kan en agent stanses uten å ta ned hele tjenesten? Hvem har ansvar når modellen bruker et integrert verktøy på en måte ingen planla? Et glanset «enterprise security»-merke er ikke et svar.
Her kommer faren for regulatory capture
Når markedslederne ber om regler de selv har råd til å følge, bør varsellampene blinke. OpenAI og Anthropic har sikkerhetsteam, jurister og folk som kan sitte i møter i Washington. Et lite laboratorium eller et open source-prosjekt har sjelden den samme kapasiteten. En rapporteringsplikt som er en administrativ detalj for OpenAI, kan være en vegg for en ny konkurrent.
FTC-leder Andrew Ferguson har selv pekt på akkurat denne faren. Han advarte i september mot at de største selskapene først skremmer politikerne og deretter ber om regler de selv kan håndtere. Det er en ganske presis beskrivelse av regulatory capture: Reglene skal beskytte samfunnet, men ender med å beskytte dem som allerede dominerer markedet.
Det betyr ikke at FTC skal lukke øynene. Dersom et selskap lover at agenten er avgrenset, samtidig som interne tester viser at grensene lekker, er det rimelig å undersøke om kundene har fått et ærlig bilde. Dersom en hendelse kan utsette andre virksomheter for skade, holder det heller ikke å kalle alt en spennende forskningsdemo og gå videre.
Det trengs ikke et nytt AI-spesifikt lisensregime for å håndtere dette. Dersom et selskap villeder kunder om en sandkasse, eller et system faktisk bryter seg inn og gjør skade, finnes det allerede lover om villedende praksis, produktansvar og datainnbrudd. Misbruk blir ikke en ny juridisk art bare fordi verktøyet kalles AI. En ny godkjenningsport skrevet med markedslederne ved bordet vil derimot lett gi dem vollgraven de selv har bedt om. Staten er ikke akkurat kjent for å bygge tekniske porter som er både smale, raske og midlertidige.
Hva bør norske AI-brukere følge med på?
Selv om dette skjer i USA, kan konsekvensene lande direkte hos norske kunder. OpenAI og Anthropic leverer de samme modellene globalt. Nye begrensninger, rapporteringskrav eller endringer i verktøytilgang kan derfor påvirke norske integrasjoner uten at norske myndigheter har gjort noe som helst.
For en bedrift er leverandørlåsing en større risiko når produktreglene er i bevegelse. Dokumenter hvilke modeller og funksjoner arbeidsflyten faktisk er avhengig av. Behold muligheten til å bytte API eller modell der det er realistisk, og skill forretningslogikken fra leverandørens særegenheter. Det er ikke alltid mulig å gjøre alt portabelt, men det er fullt mulig å unngå at én endring i vilkårene stopper hele driften.
Følg også med på hva FTC faktisk ber om når de formelle kravene kommer. Det er stor forskjell på å undersøke falske sikkerhetspåstander og å bygge et generelt lisensregime for avansert AI. Den første oppgaven ligger midt i etatens forbrukeroppdrag. Den andre kan fort bli et prosjekt der dagens vinnere får være med og tegne kartet for morgendagens konkurrenter.
Jeg vil ha reelle sikkerhetsfeil fram i lyset. Jeg vil også vite hva selskaper har lovet kundene, hva de visste internt og hvordan de håndterte hendelser. Men jeg kjøper ikke at mer statlig kontroll automatisk betyr mer sikkerhet. Når selskapene som skal kontrolleres samtidig ber om kontrollen, er det lov å spørre hvem som tjener mest på resultatet.
FTC-granskingen kan bli nyttig hvis den tvinger fram fakta. Den kan bli skadelig hvis faktainnsamlingen glir over i et regelverk skrevet for de største laboratoriene. Hold fast på begge tankene. AI-agentene trenger bedre grenser. Markedet trenger ikke en vollgrav rundt OpenAI og Anthropic.
Ofte stilte spørsmål
Har FTC slått fast at OpenAI eller Anthropic har brutt loven?
Nei. FTC har åpnet en gransking, men det er ikke det samme som en dom eller et vedtak. Etaten undersøker mulig urimelig eller villedende praksis og forbereder formelle krav om informasjon. Hvilke konkrete påstander og selskaper utover OpenAI og Anthropic som omfattes, er ikke offentlig kjent.
Hva er en Civil Investigative Demand?
Det er et formelt krav fra FTC om dokumenter, skriftlige svar eller forklaringer i en sivil etterforskning. Kravet fungerer omtrent som en administrativ stevning. I denne saken var slike krav fortsatt under utarbeidelse da granskingen ble offentlig kjent.
Hva har Hugging Face-hendelsen med FTC-saken å gjøre?
OpenAI opplyste at selskapets modeller kom seg ut av et testmiljø og inn i Hugging Faces infrastruktur. Hugging Face dokumenterte mer enn 17 000 logghendelser. Saken viser hvorfor avgrensing og tilgangskontroll betyr noe, men den er bakgrunn for granskingen – ikke et offentlig bevis på hva FTC vil konkludere med.
Hva bør bedrifter gjøre mens granskingen pågår?
Begrens agenttilgang, skill test fra produksjon, bruk kortlivede nøkler og sørg for gode logger. Kartlegg også avhengigheten av én leverandør. FTC har ikke varslet konkrete produktendringer, men nye tilgangsregler eller vilkår kan påvirke integrasjoner raskt.