Innhold Vis
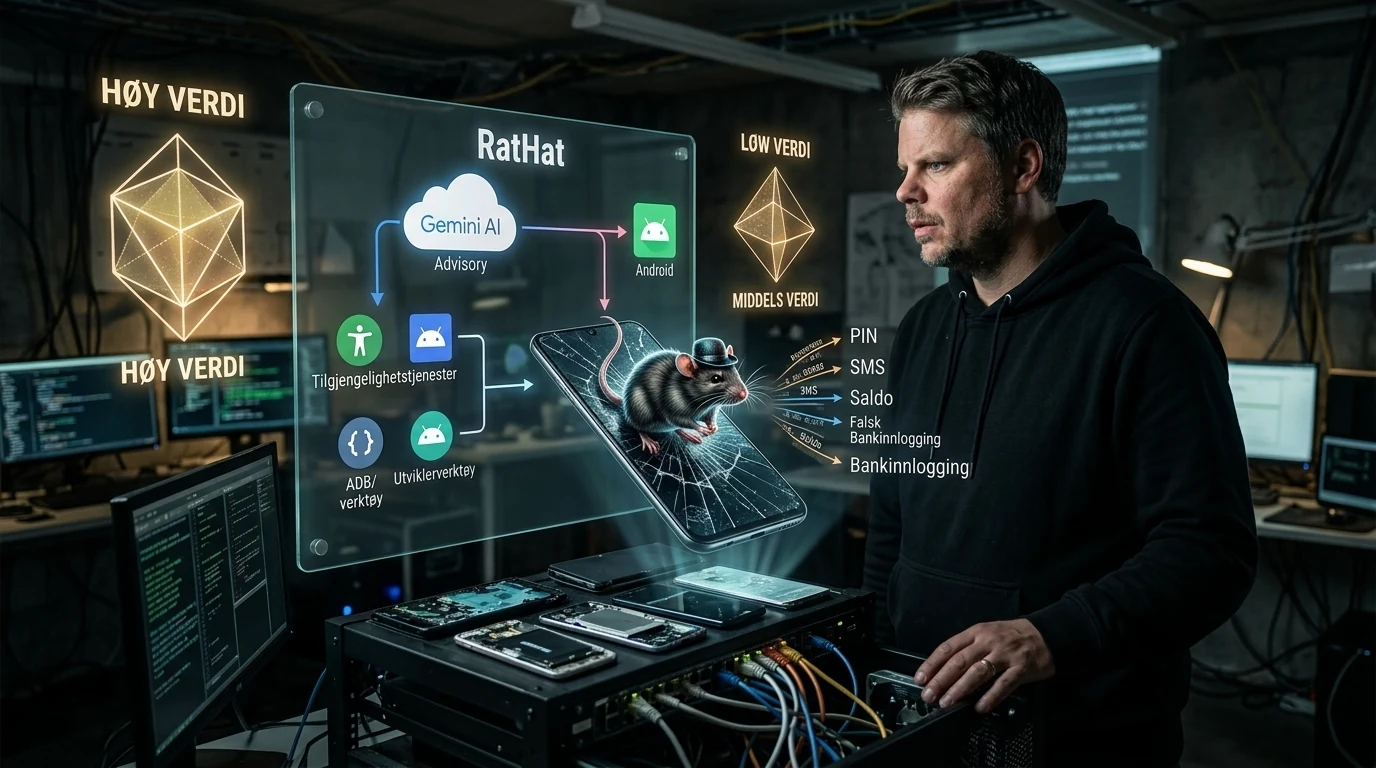
RatHat er Android-skadevare som kan stjele bankdata, PIN-koder og engangskoder, mens AI hjelper den med å finne fram på telefonen og velge hvilke ofre som er mest verdifulle. Dette er ikke en chatbot som plutselig tømmer bankkontoen din på egen hånd. Det er en banktrojaner som kombinerer velkjent svindel med Gemini, Androids tilgjengelighetstjenester og telefonens egne utviklerverktøy.
Det skillet er viktig. AI-en gjør angrepet mer fleksibelt, men RatHat må fremdeles lure brukeren til å installere en app utenfor en trygg appbutikk og gi den svært kraftige tilganger. Dermed finnes det også konkrete ting du kan gjøre for å stenge døren før skadevaren kommer inn.
Dette må heller ikke bagatelliseres. Når en ondsinnet app først får tilgang, kan RatHat vise falske bankvinduer, lese SMS-er, fange engangskoder, finne PIN-koden ut fra hvor fingeren treffer skjermen og opprette en skjult kanal tilbake til angriperen. AI er ikke hele våpenet. Den gjør våpenet lettere å bruke mot flere telefoner.
Hva er RatHat?
RatHat er en fjernstyrt Android-banktrojaner, også kalt en RAT, som spres gjennom falske nedlastingssider, ondsinnede annonser og phishing på SMS. Zimperiums tekniske analyse fra 16. september 2026 beskriver hvordan den forkler seg som kjente apper og prøver å få offeret til å installere en APK-fil manuelt.
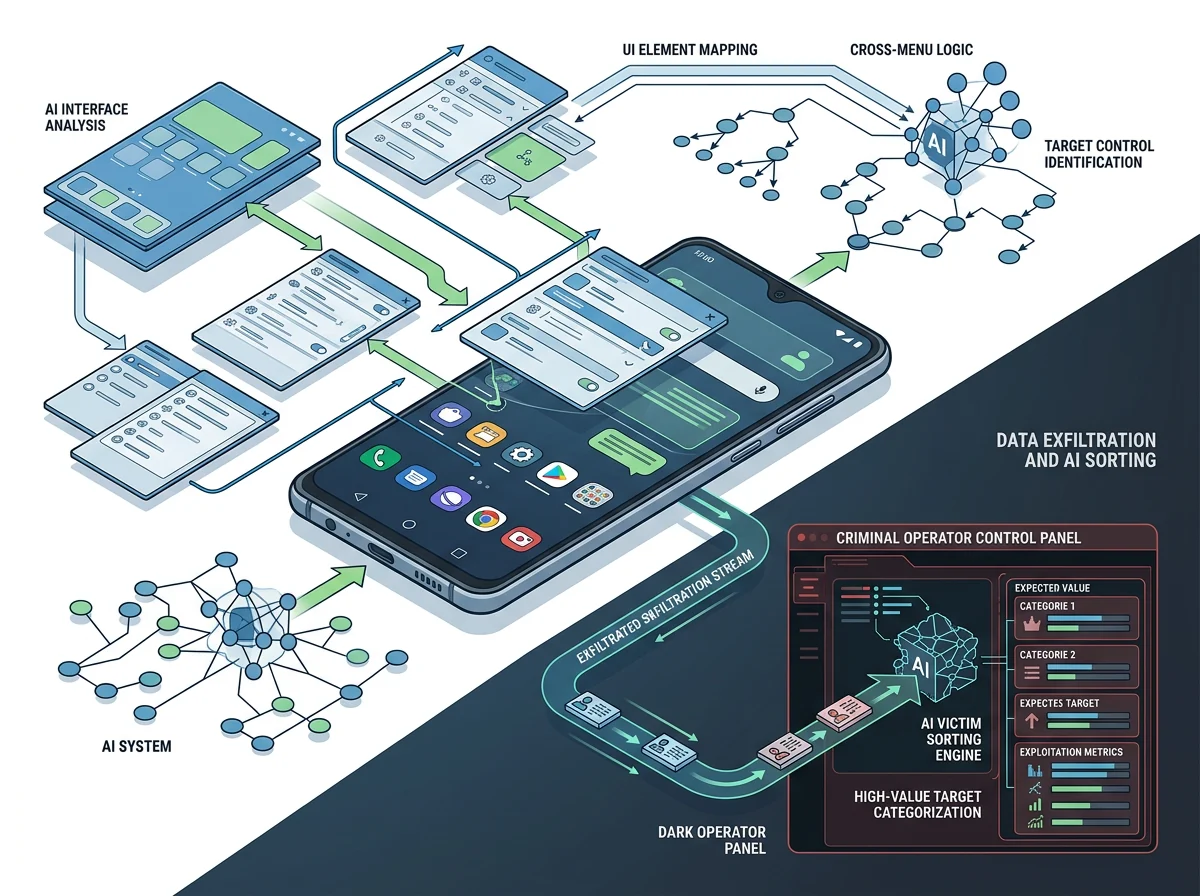
Etter installasjonen ber appen om tilgang til Androids tilgjengelighetstjeneste. Den er laget for å hjelpe mennesker med å bruke telefonen, men gir også en app mulighet til å lese elementer på skjermen og utføre trykk på vegne av brukeren. RatHat misbruker denne tilgangen til å trykke sju ganger på versjonsnummeret, åpne utviklerinnstillingene og slå på trådløs feilsøking.
Deretter leser skadevaren den sekssifrede ADB-koden på skjermen og kobler seg til telefonens egen Android Debug Bridge. ADB er et legitimt verktøy utviklere bruker til testing og feilsøking. Her blir det en vei ut av den vanlige app-sandkassen og inn i et shell med langt større spillerom.
Forskerne fant fire lag med teknikker som skal gjøre analyse vanskeligere, i tillegg til egne kontroller mot debugging. Ett eksempel er en Android-manifestfil på 61 MB, der 99 prosent består av fremmede datablokker som Android hopper over, men som kan få analyseverktøy til å feile eller bruke opp minnet. Det sier noe om hvor målrettet denne skadevaren er bygget.
Hvordan bruker RatHat AI?
RatHat bruker AI til to forskjellige oppgaver. På den infiserte telefonen sender skadevaren en beskrivelse av skjermbildets struktur til en Gemini-modell når faste regler ikke finner riktig knapp. I operatørpanelet brukes en språkmodell til å lese allerede stjålne SMS-er, anslå banksaldo og sortere ofrene etter forventet verdi.
Den første oppgaven løser et praktisk problem for skadevareutvikleren. Android ser forskjellig ut på Samsung, Xiaomi, Pixel og andre telefoner. Menyer endrer navn mellom språk og Android-versjoner. Et hardkodet script som leter etter én bestemt knapp, stopper fort når knappen heter noe annet eller ligger et annet sted.
RatHat henter derfor den aktive tilgjengelighetsstrukturen som XML og spør Gemini hvor den skal trykke. Modellen svarer med koordinater eller en kort tekst. Ifølge Cleafys gjennomgang av infrastrukturen er temperaturen satt til 0,1 og svaret begrenset til 256 tokens. Dette er ikke en samtale. Det er en liten beslutningsmotor for å komme videre når automatikken står fast.
Den andre oppgaven skjer etter at data allerede er stjålet. Panelet analyserer SMS-er for å anslå hvor mye penger et offer kan ha, og deler telefonene inn i grupper med høy og middels verdi. Cleafy fant nesten 100 separate utrullinger av kontrollpanelet siden april 2026. Tallet beskriver panelinstallasjoner, ikke 100 smittede telefoner, og forskerne har ikke oppgitt hvor mange ofre som finnes.
Hvordan kan skadevaren stjele bankdata?
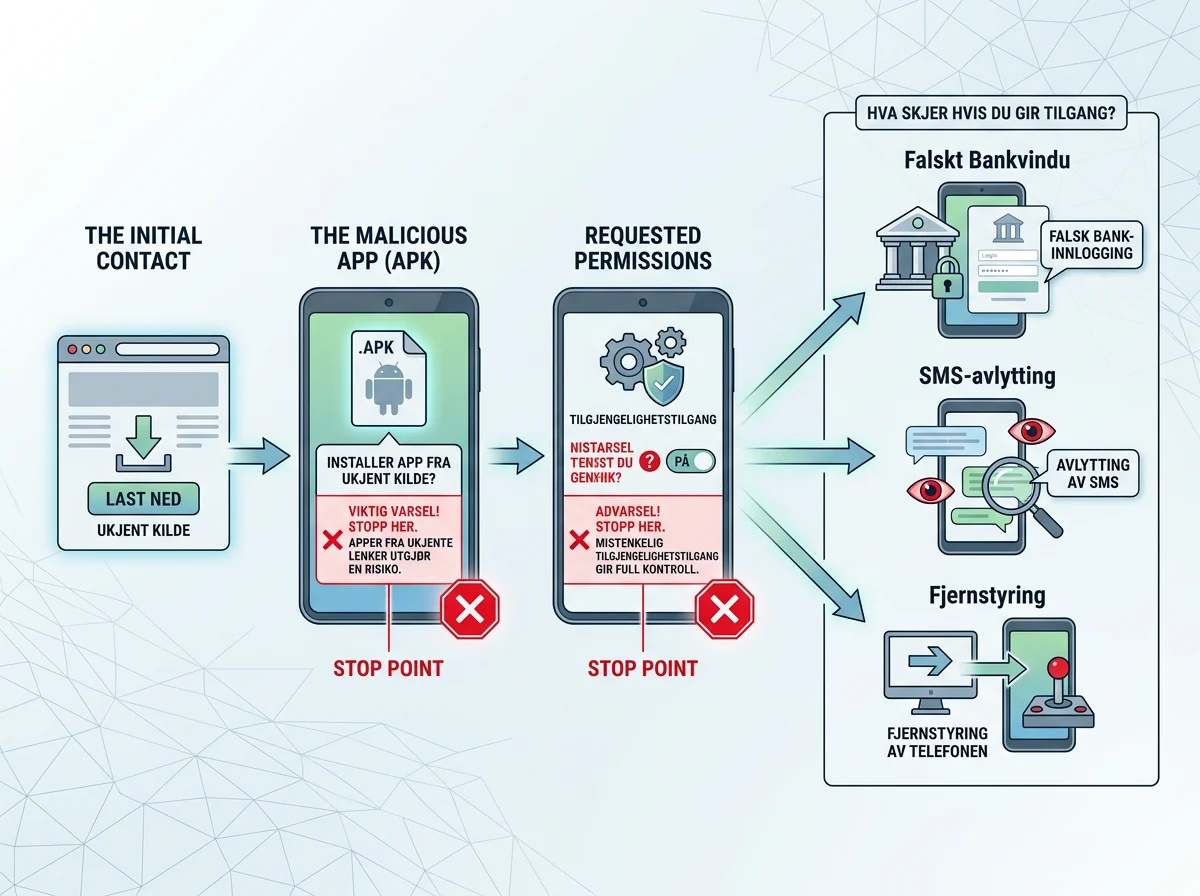
RatHat kan legge et falskt HTML-vindu over en ekte bank- eller betalingsapp. Brukeren tror innloggingsbildet tilhører banken, mens brukernavn, passord og PIN sendes til angriperens server. Samtidig kan skadevaren lese SMS-er og varsler for å hente engangskoder og andre opplysninger som brukes ved innlogging.
Den mest ubehagelige teknikken sitter enda dypere. Når RatHat har skaffet shell-tilgang gjennom ADB, kan den lese rå berøringskoordinater fra telefonens inputsystem. En koordinat forteller bare at en finger traff for eksempel punktet 540 ganger 1624. Sammen med en database over PIN-tastaturer og mønsterlåser på forskjellige telefonmodeller kan skadevaren likevel regne ut hvilket tall eller punkt brukeren trykket på.
Dette kan omgå flere vanlige skjermbeskyttelser. En app kan blokkere skjermbilder eller skjule tallene for tilgjengelighetstjenesten, men fingeren treffer fortsatt et fysisk punkt på skjermen. RatHat trenger ikke lese tallet «5» hvis den vet hvor femtallet ligger på akkurat den telefonmodellen.
Skadevaren installerer også to komponenter som kjører utenfor den vanlige appen: en agent skrevet i Go og en klient som lager en omvendt nettverkstunnel. De gir angriperen en egen kanal inn til telefonen. Hvis brukeren avinstallerer appen, kan agenten bli liggende fram til telefonen startes på nytt, og Zimperium dokumenterte kommandoer som kan installere appen igjen og aktivere tilgangene på nytt.
Nyere telefoner har likevel noen fordeler. Verktøyene RatHat bruker for skjult skjermstrømming og trykkinjeksjon, virker ifølge Cleafy ikke på Android 14 og nyere. Da må skadevaren falle tilbake til Androids vanlige skjermdeling og tilgjengelighetstjeneste, som gir synligere varsler og samtykkebokser. Det gjør ikke en infisert telefon trygg, men det begrenser den mest skjulte kontrollmetoden.
Er AI den farligste delen?
Nei, ikke alene. De farligste egenskapene er kombinasjonen av sosial manipulering, kraftige Android-tilganger, falske innloggingsvinduer, rå berøringsdata og vedvarende shell-tilgang. Gemini gjør at automatikken lettere kan håndtere ukjente menyer og språk, og at operatørene slipper å lese alle stjålne meldinger manuelt.
Det er nettopp derfor RatHat er mer interessant enn overskriften «skadevare bruker AI». AI-en skriver ikke bare kode i utviklingsfasen. Den er koblet inn mens angrepet pågår. Når en fast regel ikke finner knappen for trådløs feilsøking, kan modellen foreslå neste trykk. Når kontrollpanelet har en haug med stjålne SMS-er, kan modellen peke ut ofrene som sannsynligvis er mest lønnsomme.
Men forskningen viser ikke at Gemini selv utfører bankoverføringer eller bestemmer seg for å angripe noen. Modellen hjelper til med navigasjon og sortering. Resten er skadevare, infrastruktur og mennesker som har bygd og driver systemet. Det er alvorlig nok uten å gjøre saken om til science fiction.
Utviklingen peker likevel framover. Tradisjonell automatisering krever egne regler for hver telefonmodell, Android-utgave og språkvariant. En språkmodell som kan tolke grensesnittet der og da, senker kostnaden ved å støtte flere mål. Angriperen trenger ikke nødvendigvis skrive om hele scriptet hver gang Samsung flytter en knapp.
Hvordan kommer RatHat inn på telefonen?
Den dokumenterte spredningen bygger først og fremst på at offeret installerer en APK-fil fra en falsk side. Lenken kan komme i en SMS, en annonse, et forum eller en side som later som den tilbyr en kjent strømmeapp eller nettleser. Appen må deretter få tilgang til tilgjengelighetstjenesten før den mest alvorlige kjeden kan starte.
Det betyr at RatHat ikke bare hopper inn på en oppdatert Android-telefon fordi du åpner bankappen. Angriperne må få deg til å gjøre flere ting som en vanlig app sjelden har noen god grunn til å be om: installere fra en ukjent kilde, godta tilgjengelighetstilgang og la appen styre innstillinger.
Her ligger den viktigste beskyttelsen. Installer apper fra Google Play eller en annen appbutikk du faktisk stoler på. Ikke installer en APK fordi en SMS hevder at strømmetjenesten, banken eller nettleseren din må oppdateres. Og hvis en kupong-, strømme- eller finansapp ber om tilgjengelighetstilgang for å virke, skal varsellampene blinke.
Google Play er ingen matematisk garanti for at en app er trygg, men den manuelle installasjonen er selve inngangsdøren i de analyserte RatHat-kampanjene. Å holde den døren lukket fjerner ikke all Android-skadevare. Det stanser denne dokumenterte smittekjeden før AI, ADB og de avanserte triksene får noe å jobbe med.
Hva bør du gjøre for å beskytte Android-telefonen?
Det viktigste er å unngå apper fra tilfeldige lenker og ukjente nedlastingssider. Ha Google Play Protect slått på, installer Android- og sikkerhetsoppdateringer, og gå gjennom hvilke apper som har tilgang til tilgjengelighetstjenester. En vanlig app for strømming, shopping eller finans skal ikke ha lov til å trykke rundt i systeminnstillingene dine.
På støttede telefoner kan Androids Advanced Protection stramme inn flere av disse punktene. Google opplyser at modusen blokkerer installasjon fra ukjente kilder, låser Play Protect på og begrenser tilgjengelighetstjenester til verifiserte verktøy. Dette er særlig relevant for personer med verdifulle kontoer, administratorrettigheter eller høy risiko for målrettede angrep.
Hvis du tror telefonen allerede er smittet, bør du ikke bruke den til å logge inn i banken eller endre passord. Bruk en annen, trygg enhet til å kontakte banken, sperre det som må sperres og bytte utsatte passord. Start den mistenkte telefonen på nytt for å stanse RatHats frittstående agent midlertidig, men ikke anta at en omstart alene har fjernet appen eller ryddet opp i alle tilgangene.
Googles råd ved mistanke om Android-skadevare er å slå på Play Protect, installere oppdateringer og fjerne apper du ikke stoler på. Hvis tegnene fortsetter, kan telefonen måtte tilbakestilles eller undersøkes av produsenten eller fagfolk. Med en skadevare som kan overleve avinstallering fram til omstart og forsøke å installere seg selv igjen, er det ingen god idé å nøye seg med å slette ikonet og håpe på det beste.
RatHat viser hva AI faktisk endrer for svindlere
RatHat gjør ikke gamle sikkerhetsråd ubrukelige. Tvert imot. Skadevaren er avhengig av at noen installerer feil app og gir den feil tilgang. Det mest effektive forsvaret er fortsatt å være gjerrig med installasjoner og tillatelser, oppdatere telefonen og reagere raskt på uventede innloggingsvinduer eller varsler.
Det nye er skalaen og tilpasningsevnen. AI kan hjelpe skadevaren forbi menyer utvikleren ikke har sett, mens en annen AI-funksjon sorterer stjålne data og peker ut de mest lønnsomme ofrene. Samtidig kan kontrollpanelet bygge, signere og publisere nye varianter automatisk. Cleafy fant tre generasjoner av panelet mellom april og september 2026, mens selve Android-komponenten endret seg langt mindre.
Dette er den virkelige advarselen. AI trenger ikke være et selvstendig geni for å gjøre nettkriminalitet farligere. Det holder at den fjerner litt manuelt arbeid, håndterer flere telefoner og hjelper angriperen å bruke tiden der pengene trolig er. RatHat er et tidlig og ganske stygt eksempel på akkurat det.
Ofte stilte spørsmål
Kan RatHat smitte telefonen uten at jeg installerer en app?
Den dokumenterte smittekjeden krever at offeret installerer en ondsinnet APK fra en falsk nedlastingsside og gir appen tilgjengelighetstilgang. Forskerne har ikke beskrevet RatHat som et nullklikksangrep som smitter en oppdatert telefon bare fordi du mottar en melding.
Bruker RatHat Gemini til å overføre penger?
Nei, ikke i prøvene forskerne analyserte. Gemini hjelper skadevaren med å finne knapper når faste regler feiler, og brukes i kontrollpanelet til å anslå banksaldo fra stjålne SMS-er. Selve tyveriet bygger på falske innloggingsvinduer, avlytting og fjernstyring.
Er Android 14 og nyere beskyttet mot RatHat?
Ikke fullstendig. To verktøy for skjult skjermstrømming og trykkinjeksjon virker ifølge Cleafy ikke på Android 14 og nyere, men skadevaren kan fortsatt bruke andre metoder dersom brukeren installerer appen og gir den kraftige tilganger.
Hva gjør jeg hvis en ukjent app har fått tilgjengelighetstilgang?
Slutt å bruke telefonen til bank og passord, og bruk en annen trygg enhet til å kontakte banken og sikre kontoene. Fjern ukjente apper og tilganger, kjør Play Protect og installer oppdateringer. Ved fortsatt mistanke bør telefonen tilbakestilles eller undersøkes av fagfolk.