Innhold Vis
Hvis AI skal få en viktig rolle i cyberforsvaret ditt, bør du kunne eie modellen, kjøre den på egen infrastruktur og vite at en ekstern leverandør ikke kan skru av tilgangen midt i en hendelse. Nå har Mistral gjort vektene til Mistral Large 4 tilgjengelige, og dermed er dette mer enn et løfte om en fremtidig åpen modell.
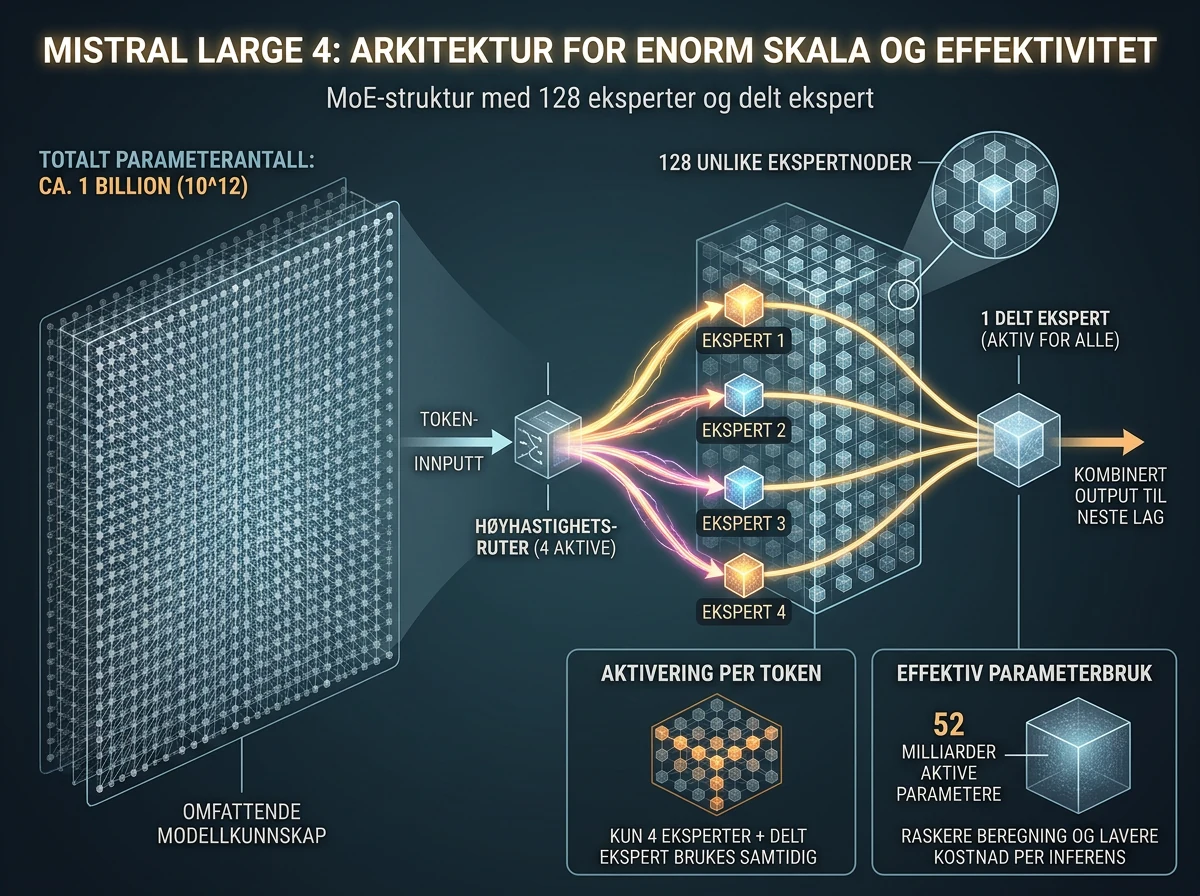
Mistral Large 4, også kalt Le Chonk, er en multimodal Mixture-of-Experts-modell med omtrent 1 billion parametere totalt og 52 milliarder aktive parametere. Den er særlig rettet mot koding, agenter og cybersikkerhet. Det virkelig viktige er likevel kontrollen: Modellen kan lastes ned, tilpasses og kjøres i eget miljø i stedet for at alle forespørsler må gjennom en lukket skytjeneste.
Jeg liker denne retningen. En kraftig sikkerhetsmodell med vekter du faktisk kan hente ned er en viktig milepæl, særlig for virksomheter som arbeider med sårbarheter, logger, kildekode og hendelser de ikke ønsker å sende ut av huset. Samtidig er dette en enorm modell. «Kan kjøres lokalt» betyr datasenter og en solid maskinvareplan, ikke at den plutselig passer på en vanlig PC.
Hva er Mistral Large 4?
Mistral Large 4 er Mistrals største modell hittil. Det offisielle modellkortet på Hugging Face oppgir rundt 1 billion parametere totalt, 128 rutede eksperter og fire aktive eksperter per token. Modellen har også én delt ekspert, mens omtrent 52 milliarder parametere er aktive når den arbeider.
Det er denne MoE-arkitekturen som gjør størrelsen litt mindre absurd i bruk enn tallet på forsiden tilsier. Hele modellen må fortsatt lagres og fordeles over maskinvaren, men ikke alle parameterne brukes for hvert token. Mistral oppgir dessuten et kontekstvindu på 1 million tokens, støtte for tekst og bilder, funksjonskall og tre nivåer for resonnering: lav, middels og høy.
Modellen ble først vist fram i en offentlig forhåndsversjon 6. oktober. Da skrev Mistral at vektene skulle komme innen utgangen av måneden. Den nye utgivelsen er derfor en reell ny hendelse: Vektene ligger nå ute, sammen med oppskrifter for blant annet vLLM, SGLang, Transformers og llama.cpp. Det følger også en kvantisert NVFP4-utgave beregnet på Nvidia Blackwell.
Dette bygger videre på en retning Mistral allerede har valgt med mindre modeller. Jeg har tidligere skrevet om Mistral Small 4 som samler flere arbeidsmåter i én modell. Large 4 flytter den tanken opp i en helt annen vektklasse, med langt tyngre krav og langt mer ambisiøse bruksområder.
Hvorfor betyr åpne vekter noe i cyberforsvar?
Åpne vekter gir virksomheten kontroll over hvor modellen kjører, hvilke data den får se og hvilke sikkerhetsregler som gjelder rundt den. I Mistrals kunngjøring av vektutgivelsen er nettopp sårbarhetsanalyse, reproduksjon av feil og patching trukket fram. Dette er oppgaver der en feilaktig avvisning fra modellen kan stoppe legitimt forsvarsarbeid.
En lukket tjeneste kan endre modell, sikkerhetsfilter, pris eller tilgang uten at kunden kontrollerer tidspunktet. Vanligvis er det upraktisk. Midt i håndteringen av et angrep kan det være direkte farlig. Har virksomheten vektene og driftsmiljøet selv, kan ikke en ekstern API-leverandør kutte tilgangen til akkurat den modellen som allerede er satt i produksjon.
Kontroll over dataene er minst like viktig. Kildekode, skadevareprøver, interne logger og detaljer om en urettet sårbarhet er ikke materiale du sender hvor som helst. Egen drift gjør det mulig å holde behandlingen innenfor virksomhetens egne nettverk, tilgangsregler og krav til datalagring. Modellen kan dessuten tilpasses egne deteksjonsregler, trusseldata og arbeidsflyter.
Dette betyr ikke at åpne vekter automatisk gir full åpenhet. Du får ikke dermed hele treningsdatasettet, treningsoppskriften eller et bevis på at modellen er trygg. Du får derimot en fast modell du kan teste, overvåke, tilpasse og beholde. Det er en langt bedre start enn å måtte håpe at en fremmed tjeneste oppfører seg likt neste uke.
Hvor god er modellen på cybersikkerhet?
Mistral oppgir at Large 4 scorer 51 prosent på Artificial Analysis Cyber Index. Testen måler blant annet om modellen finner en sårbarhet i kode, bekrefter den og lager en rettelse uten å ødelegge eksisterende funksjonalitet. Det er et relevant mål for forsvar, men resultatet kommer gjennom leverandørens lanseringsmateriale og er ikke en garanti for ditt miljø.
Selskapet oppgir også en gjennomsnittlig avvisningsrate på 96,6 prosent for skadelige cyberforespørsler i tre sikkerhetstester. Poenget er å unngå den dumme ytterligheten der modellen enten nekter legitimt sikkerhetsarbeid eller ukritisk hjelper til med angrep. I trafikken har Mistral sett modellen avvise black-box-angrep mot levende mål, men selskapet mener samtidig at modellen kan øke evnen til reelle angrep. Derfor justeres sikkerhetsmekanismene fortsatt.
Det er en nødvendig påminnelse. En modell som er flink til å finne og utnytte feil kan hjelpe forsvarere, men evnen forsvinner ikke når brukeren har onde hensikter. Åpne vekter flytter mer ansvar til den som drifter modellen. Tilgangskontroll, isolerte testmiljøer, logging, godkjenning av handlinger og klare grenser for verktøybruk er ikke pynt rundt løsningen. Det er en del av selve sikkerhetssystemet.
Jeg ville derfor ikke valgt Mistral Large 4 bare fordi én poengsum ser pen ut. Virksomheter bør teste modellen på representative kodebaser, faktiske hendelsesforløp og egne krav til falske positiver. Mål om den oppdager reelle feil, om rettelsene består testene, hvor ofte den overser noe og hvilke handlinger den forsøker å ta når den får verktøy.
Dette er ikke en modell for én kraftig PC
Navnet Le Chonk er ganske treffende. Den offisielle FP8-utgaven rommer rundt 1 billion parametere, og en NVFP4-pakke for llama.cpp er oppgitt til 619 GB bare for hovedvektene. I tillegg kommer blant annet synsmodellen, minne til kontekst og kapasitet til selve kjøringen.
Mistrals eksempel for produksjonsdrift med vLLM fordeler modellen over åtte GPU-er. Det er et eksempel, ikke et universelt minstekrav, men det viser hvilken klasse dette ligger i. En RTX 4090 er et glimrende kort til mye lokal AI. Den gjør ikke en modell på denne størrelsen til et vanlig skrivebordsprosjekt.
For en større virksomhet er det likevel fullt mulig å vurdere egen drift, privat sky eller en spesialisert leverandør. Forskjellen er at virksomheten kan velge hvor vektene og dataene bor. For mindre bedrifter vil Mistrals API eller en driftspartner være mer realistisk, men da må man undersøke hvilke deler av kontrollargumentet som fortsatt gjelder i den konkrete løsningen.
Store modeller har også en løpende kostnad. Det holder ikke å få den til å starte én gang. Du trenger nok kapasitet til forventet samtidighet, overvåking, oppdateringer, redundans og folk som kan drifte systemet. Før nedlasting bør du derfor avklare om målet faktisk krever Large 4, eller om en mindre Mistral-modell med åpne vekter kan løse en avgrenset sikkerhetsoppgave billigere og enklere.
Er Mistral Large 4 open source?
Mistral kaller dette en open-weight-utgivelse. Vektene er tilgjengelige under Mistral Ecosystem Open-Weight License, en endret MIT-lisens som tillater kommersiell og ikke-kommersiell bruk. Skal du drive modellen som en egen Model-as-a-Service-tjeneste, kreves det ifølge modellkortet en separat kommersiell lisens fra Mistral.
Derfor er «åpne vekter» mer presist enn å late som hele modellen er åpen på samme måte som et tradisjonelt programvareprosjekt. Du kan laste ned og kjøre vektene, men lisensvilkårene har en tydelig grense for én bestemt forretningsmodell. Virksomheter som skal bygge en kommersiell tjeneste rundt modellen bør lese lisensen, ikke bare overskriften.
For intern bruk, forskning, tilpasning og egne produkter er utgivelsen likevel svært verdifull. Den gir et europeisk alternativ i toppklassen og gjør det mulig å bygge på den samme modellen uten å være låst til ett API. Da jeg skrev om forhåndsversjonen av Mistral Large 4, var de kommende vektene et løfte. Nå er den viktigste brikken på plass.
Hva bør virksomheter gjøre nå?
Start med bruksområdet, ikke modellens størrelse. Velg én konkret oppgave, for eksempel prioritering av sårbarheter, analyse av mistenkelig kode eller forslag til patcher. Bygg et testsett med kjente funn og mål både det modellen oppdager og det den overser. Kjør alle foreslåtte endringer gjennom vanlige tester og menneskelig godkjenning.
Deretter bør du sammenligne tre realistiske driftsvalg: egen maskinvare, privat drift hos en leverandør og API. Ta med kostnad for GPU-er, strøm, kompetanse, redundans og sikkerhet, ikke bare tokenpris eller nedlasting. Kontroller også lisensen dersom modellen skal inngå i en tjeneste som tilbys videre til andre.
Den viktigste handlingen er å behandle kontroll som et teknisk krav du kan teste. Bekreft hvor data lagres, hvem som kan endre modellen, hvem som kan stanse tilgangen og hvordan dere ruller tilbake. Å «ha AI under egen kontroll» er et godt slagord. Det blir først verdifullt når arkitektur, avtaler og drift faktisk gjør påstanden sann.
Mistral har levert det selskapet lovet tidligere i oktober, og det fortjener tydelig applaus. Mistral Large 4 er ikke en modell for alle, men vektene gir sikkerhetsmiljøer et reelt valg mellom å leie intelligens og å eie den delen av forsvarssystemet selv. I cyberforsvar er den forskjellen langt fra akademisk.
Ofte stilte spørsmål
Kan Mistral Large 4 kjøres lokalt?
Ja, vektene kan lastes ned og modellen kan kjøres på egen infrastruktur med blant annet vLLM, SGLang, Transformers eller llama.cpp. Modellen er imidlertid enorm. Mistrals produksjonseksempel bruker åtte GPU-er, så «lokalt» betyr i praksis server- eller datasenterklasse for de fleste.
Hvor mange parametere har Mistral Large 4?
Mistral Large 4 har omtrent 1 billion parametere totalt og rundt 52 milliarder aktive parametere. MoE-arkitekturen ruter hvert token gjennom fire av 128 eksperter, i tillegg til én delt ekspert. Hele modellen må fortsatt lagres og fordeles over maskinvaren.
Kan Mistral Large 4 brukes kommersielt?
Ja, Mistral Ecosystem Open-Weight License tillater kommersiell og ikke-kommersiell bruk. Det finnes likevel et viktig unntak: Drift av modellen som en Model-as-a-Service-virksomhet krever en separat kommersiell lisens fra Mistral. Les lisensen for den planlagte bruken.
Er Mistral Large 4 trygg nok til autonomt cyberforsvar?
Ingen leverandørmåling dokumenterer at modellen bør få handle autonomt i ditt miljø. Test den på egne data, begrens verktøy og tilganger, bruk isolerte miljøer, logg handlinger og krev menneskelig godkjenning for risikable endringer. Sterke cyberferdigheter øker både nytten og ansvaret.